


Ko te papangaahi i runga i te Linux he mahi nui ki te pupuri i te punaha rorohiko. Ka noho hei arai, te whakahaere me te tātari i nga waka whatunga hei tiaki i te punaha mai i te urunga kore mana, nga whakaeke, me etahi atu whakatuma. Ki te kore he Pātūahi kua whirihora tika, ka whakaraerae te tūmau ki ngā momo whakaeke ipurangi, ka puta he hua kino mo te haumarutanga raraunga me te noho muna.
I roto i tēnei tuhinga, ka tirohia e tātou ngā taputapu matua e rua mō te whirihora i te Pātūahi Linux: te firewalld me te iptables. Ka whakahaerehia e tātou he tātaritanga whakatairite mō ō rāua āhuatanga, mahi, me ngā painga. Hei tāpiri, ka whakaratohia e tātou he tohutohu taipitopito mō te whakatū me te whakamahi i ia o ēnei taputapu, me te matapaki anō hoki i ngā mahi pai mō te tiaki i tō pūnaha me te Pātūahi i runga i te tūāpapa Linux. Ka whakaaturia ngā mahi katoa i runga i tētahi tūmau mariko me te urunga pakiaka.
Te whirihora i te papangaahi i runga i te Linux
Ko Firewalld (Firewall Daemon) he kaupapa mō te whakahaere i te pareārai i roto i ngā pūnaha whakahaere Linux. Ka whakaratohia he atanga kaiwhakamahi mō te whirihora i ngā ture pareārai, te whakaae, te aukati rānei i ngā hononga o ngā tono whatunga. Kua tāutahia i mua i te taunoa i roto i te nuinga o ngā tohatoha tūmau. Mena kāore anō kia tāutahia a Firewalld, ka taea te tāuta motuhake mai i ngā putunga mana o te tohatoha.
Mo nga punaha Red Hat (penei i te RHEL, CentOS, Fedora) ka mahia te whakaurunga me te whakahau:
yum install firewalldMo Debian/Ubuntu:
apt-get install firewalldI muri i te whakaurunga, ka taea te timata me te whakahohe tonu me te whakahau:
systemctl start firewalldI muri mai, me taapiri koe i te ratonga ki te tiimata:
systemctl enable firewalld
I tenei wa, ka tūtohu kia whakakorehia te ufw, na te mea kaore i te tūtohutia te whakamahi i tenei taputapu me te papangaahi me nga iptables. Takina te mana:
systemctl status ufw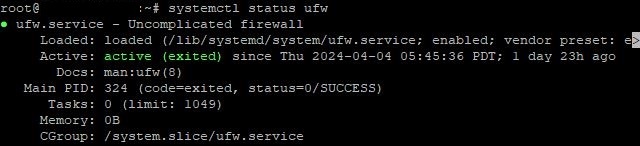
Hei aukati, whakauruhia te whakahau:
systemctl stop ufwMo te whakakorenga katoa:
ufw disableI muri i enei mahi, ka taea e koe te haere tonu ki te whirihora i te papangaahi.
Tuatahi, me tautuhi nga rohe whakawhirinaki. Ka whakamahia e Firewalld te ariā o nga rohe ki te whakatau i te taumata whakawhirinaki mo nga hononga whatunga. Ka whakawhiwhia ki ia atanga tetahi rohe, ka whakamahia nga ture paahi ahi i runga i te rohe. Ka whakatuwherahia te rarangi o nga waahi katoa e waatea ana me te whakahau:
firewall-cmd --get-zonesKo te tikanga, e 4 nga waahanga matua e whakamahia ana:
- Public: Ko tenei rohe mo nga whatunga ka whakaaro koe he kino;
- Private: Ka pa ki nga whatunga kaainga me etahi atu hononga whatunga whakawhirinaki;
- Te taiao: Ka whakamahia mo nga whatunga o roto, penei i era i roto i tetahi whakahaere, whatunga umanga ranei;
- DMZ: Ko tenei rohe te waahi ka tuuhia nga kaitoro me uru mai i te ipurangi.
Heoi, he tauira noa tenei. Ka taea e koe te taapiri i to ake rohe ma te whakamahi i te whakahau:
firewall-cmd --permanent --new-zone=nameyourzoneWhai muri i te taapiri, me utaina ano:
firewall-cmd --reloadHei muku i tetahi rohe, ka whakamahia he tikanga rite
firewall-cmd --permanent --delete-zone=nameyourzoneWhai muri i te whakatau i nga rohe, me tuku nga waka mo nga ratonga me nga tauranga e hiahiatia ana. Hei tuku i tetahi ratonga, whakamahia te tono:
firewall-cmd --zone=public --add-service=nameKo te ingoa te ingoa o te ratonga. Hei tauira, hei whakaae i te haere o ngā raraunga ki Apache:
firewall-cmd --zone=public --add-service=httpHei tautuhi i nga tauranga e whakaaetia ana, whakamahia te tono:
firewall-cmd --zone=public --add-port=number/protocolHei tauira, ko te tauranga 22 paerewa mo te SSH ka penei te ahua:
firewall-cmd --zone=public --add-port=22/tcpI tēnei wā, kua oti kē te hanga i ngā ture matua. Muri iho, whakatauhia me pēhea te tukatuka i ngā waka i runga i te pūtake, te ūnga, te tauranga, me ētahi atu paearu. Hei tāpiri i tētahi ture (mā te whakamahi i te rohe tūmatanui hei tauira):
firewall-cmd --zone=public ruleHei tauira, ki te tuku waka taumai mai i tetahi puna ki te tauranga 80 (HTTP):
firewall-cmd --zone=public --add-port=80/tcp --permanentHei tango ture:
firewall-cmd --permanent --remove-rule=rule_specificationKo te ture te momo ture (hei tauira, port, service, rich-rule, me ētahi atu), ā, ko te rule_specification te whakatakotoranga o te ture tonu.
Whai muri i te whakarereketanga ki te whirihoranga Firewalld, me tiaki me te whakamahi. Hei tiaki i nga huringa, whakamahia te tono:
firewall-cmd --runtime-to-permanentHei hoatu huringa:
firewall-cmd --reloadKia oti te tatūnga, ka taea e koe te manatoko i nga tawhā kua tohua ma te whakatuwhera i te rarangi o nga ture katoa:
firewall-cmd --list-all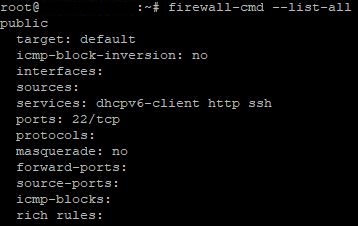
Mena ka puta he raru, tirohia nga raarangi Firewalld me te whakahau:
journalctl -u firewalldKia mōhio: Ko te raupaparorohiko whānui anake mō te whakarite i te hononga kua hipokina e mātou. He whānui ngā mahi a te taputapu. Mō ngā mōhiohio katoa mō ngā kōwhiringa katoa e wātea ana, ka taea e koe te whakamahi i ngā tuhinga mana , i te āwhina tuwhera rānei:
firewall-cmd --helpTe whirihora i nga iptables ki Linux
Kaore i rite ki a Firewalld, iptables he taputapu tawhito engari e whakamahia nuitia ana i roto i te Linux mo te whakahaere i te papangaahi. E whakarato ana i te huarahi tika me te ngawari ki nga ture tātari paatete i te taumata kernel Linux. Heoi, me nui ake te mohiotanga me te wheako iptables ka whakaritea ki a Firewalld, na reira ka iti ake te uru atu mo te hunga timata. Tirohia te putanga o mua o te taputapu me te whakahau:
iptables -VMena kaore i whakauruhia te taputapu, me whakauru. Ko te whakahau mo te whakaurunga ki Ubuntu, Debian:
apt install iptablesMo nga punaha Red Hat (hei tauira, CentOS, Fedora):
yum install iptablesKo te whakahau mo te whakahohe i muri i te whakaurunga:
systemctl start iptablesHei taapiri atu ki te whakaoho, mahia:
systemctl enable iptablesI mua i te tiimata i te whirihoranga iptables, he mea nui kia maarama me pehea te mahi. Ka awhinahia tenei e te syntax o te papatono. Ko te ahua e whai ake nei:
iptables -t table action chain additional_parametersMe ruku hohonu ki ia taonga.
E whā ngā ripanga matua o Iptables: filter, nat, mangle, me raw . He mea hanga ia ripanga mō te tukatuka i ētahi momo pākete, ā, he mekameka ture anō hoki ōna:
- tātari: Koinei te ripanga e whakamahia ana i nga wa katoa, kei roto nga ture tātari paatete. Ka whakamahia mo te whakatau whakatau mena ka whakaae, ka whakakahore ranei i nga paakete.
- natena: Ka whakamahia tenei ripanga hei whakarereke i nga wahitau whatunga me nga tauranga i roto i nga paatete. I te nuinga o te wa ka whakamahia mo te whakatu i te masquerading (NAT).
- mangle: I tenei ripanga, ka taea e koe te whakarereke i nga pane pane. Ka whakamahia mo nga mahi paatete motuhake, penei i te tohu tohu.
- raw: Ka whakamahia tenei ripanga hei whirihora i nga ture e pa ana i mua i te haere ki te punaha aroturuki hononga. I te nuinga o te wa ka whakamahia mo te whakarite ture kia kaua e whakarereketia e te punaha aroturuki, penei i te tuku i nga paakete mai i etahi wahitau.
He huinga mekameka kei ia ripanga. Ko nga mekameka he raupapa o nga ture ka tirohia a-raupapa. E toru nga mekameka kua tautuhia-mua:
- INPUT (taumai). Ko nga ture i roto i tenei mekameka ka whakatau me aha ki nga paatete taumai.
- PUTANGA (waho). Ka pa tenei mekameka ki nga paakete katoa ka tukuna e to rorohiko ki etahi atu taputapu, rorohiko ranei i runga i te whatunga.
- WHAKAMUA (whakamua). Ko nga ture i roto i tenei mekameka e tohu ana he aha te mahi ki nga paanui kua tukuna.
Ka mutu, kei ia mekameka etahi mahi (whaainga). I roto i te mahi, e 5 nga mahi matua e whakamahia ana:
- Whakaae: Tukua te paakete kia haere ma te paahi ahi.
- Mawehe: Whakakahoretia te paakete ka rukea kaore he whakautu.
- HE WHAKAMAHI: Whakakahoretia te putea ka tukuna he karere hapa ICMP ki te kaituku.
- LOG: Takiuruhia te paakete ki te raarangi punaha ka mahi i tetahi atu mahi (hei tauira, ACCEPT, DROP ranei).
- RETURN: Kati te tirotiro i nga ture kei roto i te mekameka o naianei ka hoki ki te mekameka waea (mehemea e tika ana).
Hei timata i te tatūnga, whakatuwherahia te rarangi o nga ture o naianei me te whakahau:
iptables -L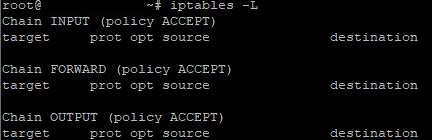
Hei aratohu mo te whirihora i nga Iptables, me titiro ki nga tauira whaihua o nga whakahau e tino whakamahia ana. Mo te waatea, ka wehewehea nga tauira ki nga roopu e 3, i runga i te mekameka motuhake.
Te Whakaurunga o te Mekameka :
- Whakaaetia te hokohoko taumai ma te kawa TCP i te tauranga 80:
iptables -A INPUT -p tcp --dport 80 -j ACCEPT2. Whakaaetia nga waka taumai ma te kawa UDP i te tauranga 22:
iptables -A INPUT -p udp --dport 22 -j ACCEPT3. Ārai waka taumai mai i tētahi wāhitau IP motuhake:
iptables -A INPUT -s 192.168.1.100 -j DROPPUTANGA MEKAMEKA :
- Whakaaetia nga waka puta ma te kawa TCP i te tauranga 443:
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT2. Whakaaetia nga waka puta ma te kawa UDP i te tauranga 80:
iptables -A OUTPUT -p udp --dport 80 -j ACCEPT3. Ārai waka puta ki tētahi tauranga motuhake (hei tauira, 21):
iptables -A OUTPUT -p tcp --dport 21 -j DROPMekameka WHAKAMUA :
- Ārai waka whakamua mai i te awhe motuhake o ngā wāhitau IP:
iptables -A FORWARD -s 172.16.0.0/24 -j DROP2. Ārai i te tuku whakamua o ngā pākete mai i tētahi atanga whatunga motuhake:
iptables -A FORWARD -i eth1 -j DROP3. Whakaitihia te maha o nga hononga tukutahi mo tetahi tauranga motuhake (i tenei tauira, 10 nga hononga mo ia meneti i runga i te tauranga 80):
iptables -A INPUT -p tcp --dport 80 -m limit --limit 10/minute -j ACCEPTKa kite koe, i ia keehi motuhake, ka whakamahia he tohenga taapiri (whakahau). Hei tiki i te rarangi katoa o nga tautohetohe ka taea me te tautoko whanui mo te mahi o te taputapu, uruhia:
iptables -h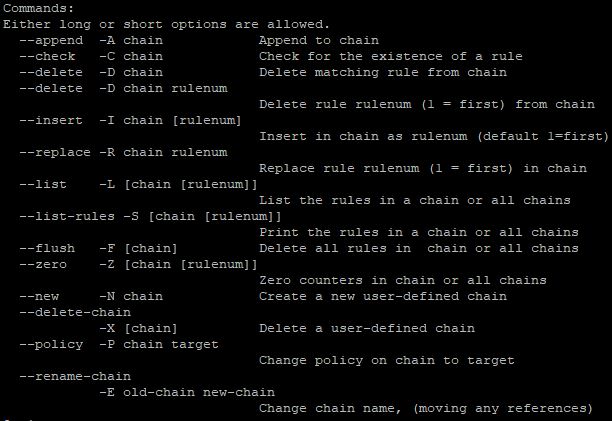
Kia tika ai nga tautuhinga, whakauruhia ano te tono kia tirohia te rarangi ture:
iptables -L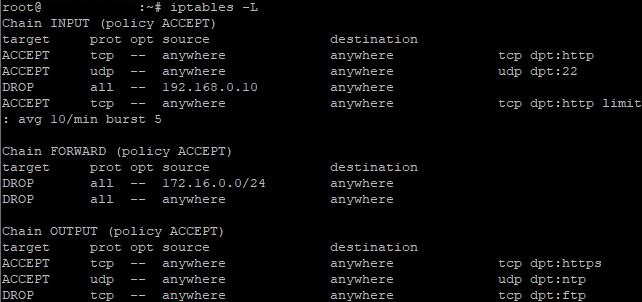
Hei muku i tetahi ture motuhake, whakamahia te tono:
iptables -D chain rule_numberHei tauira, ki te hiahia koe ki te muku ture nama 1 mai i te mekameka INPUT, ka penei te ahua o te tono:
iptables -D INPUT 1Hei muku i nga ture katoa me te tono kotahi:
iptables -FHe kōrero nui : kāore ngā ture iptables e tiakina aunoa i muri i te whakaara anō i te pūnaha, i te ratonga rānei. Hei tiaki i ngā ture, me tāpiri atu ki tētahi kōnae whirihoranga, ā, me whakaora anō i muri i te whakaara anō. Ka taea e ngā taputapu iptables-save me iptables-restore te āwhina i tēnei. Hei tiaki i ngā ture, tāuruhia te whakahau:
iptables-save > /etc/iptables/rules.v4Ka tiakina nga ture iptables o naianei ki te konae rules.v4. Hei whakaora i muri i te whakaara ano, tomo:
iptables-restore < /etc/iptables/rules.v4Ka whakahokia e tenei tono nga ture mai i te konae rules.v4.
Opaniraa
Ko te whirihora i te Pātūahi i runga i te Linux ma te whakamahi i te firewalld, iptables ranei tetahi waahanga nui hei whakarite i te haumarutanga o te tūmau. Ko nga taputapu e rua e tuku ana i nga tikanga pono mo te whakahaere i nga hokohoko whatunga me te tiaki i te punaha mai i te uru kore mana me nga whakaeke ipurangi. Ko te kowhiringa i waenga i te papangaahi me nga iptables e whakawhirinaki ana ki nga hiahia me nga hiahia o te kaiwhakamahi, me te whakaaro ki o raatau mahi me o raatau kaha.
