


Šajā rakstā mēs izpētīsim pareizi organizētu Linux lietotāju nozīmi. Mēs aprakstīsim piekļuves tiesības, sākot ar lietotāju izveidi un konfigurēšanu un beidzot ar piekļuves piešķiršanu konkrētiem failiem un mapēm. Mēs arī apspriedīsim dažus svarīgus drošības rīkus, piemēram, sudo un SELinux, kas palīdz aizsargāt sistēmu no nevēlamām darbībām.
Lietotāju pārvaldības un piekļuves tiesību nozīme operētājsistēmā Linux
Linux pasaulē lietotāju pārvaldībai un piekļuves tiesībām ir galvenā loma. Iedomājieties Linux kā lielu dzīvokli, kur katrs lietotājs ir īrnieks un katrs fails ir istaba. Lietotāju pārvaldība ir kā katram īrniekam piešķirt unikālu atslēgu, savukārt piekļuves tiesības ir tas, ko viņi var darīt savā istabā.
Kad lietotājs tiek izveidots, viņam tiek piešķirts vārds un unikāls identifikators ( UID ), piemēram, personīgā atslēga uz dzīvokli. Lietotājam ir arī grupa , kas viņu apvieno ar citiem īrniekiem. Grupa ir kā klubs , kurā dalībniekiem ir kopīgas privilēģijas.
Failu piekļuves tiesības tiek iedalītas trīs kategorijās: īpašnieks ( lietotājs ), grupa un citi . Katrai atslēgai (lietotājam) var būt savas unikālas lasīšanas, rakstīšanas un izpildes tiesības katrā kategorijā. Piemēram, faila īpašniekam var būt lasīšanas un rakstīšanas tiesības, grupai — tikai lasīšanas tiesības, bet citiem — nekādas.
Īpaša uzmanība ir pelnījusi tādas drošības politikas kā sudo un SELinux , ko izmanto Linux sistēmās. Sudo ir īpaša komanda, kas ļauj parastajiem lietotājiem īslaicīgi izmantot superlietotāja (root) tiesības, lai veiktu konkrētus uzdevumus, kas parasti ir pieejami tikai administratoriem. Tas palīdz novērst nejaušas kļūdas vai superlietotāja tiesību ļaunprātīgu izmantošanu. Izmantojot sudo , lietotājam parasti ir jāievada parole, lai apstiprinātu savu identitāti. Pēc tam viņi var izpildīt komandas ar superlietotāja (root) tiesībām saskaņā ar sudoers failā iestatītajiem noteikumiem.
SELinux ir papildu drošības slānis Linux operētājsistēmai. Tas uzrauga, kuras programmas un failus var izmantot sistēmā, un ierobežo piekļuvi tiem, lai novērstu ielaušanos un uzbrukumus. Tas padara serveri drošāku, novēršot uzlaušanas mēģinājumus vai ļaunprātīgas darbības.
Lietotāju izveide un pārvaldība
Kā izveidot lietotāju operētājsistēmā Linux
Linux lietotāji parasti tiek izveidoti ar komandu useradd . Piemēram, lai izveidotu lietotāju ar nosaukumu "lietotājvārds", jums jāievada:
useradd usernameKā iestatīt Linux lietotāja paroli
Pēc lietotāja izveides viņa konts nav aizsargāts ar paroli. Lai iestatītu paroli jaunam lietotājam, izmantojiet komandu passwd :
passwd usernameKur lietotājvārds ir tā lietotāja vārds, kuram tiek iestatīta parole.
Kā skatīt lietotāju sarakstu operētājsistēmā Linux
Lai terminālī ar vienu komandu skatītu lietotāju sarakstu Linux sistēmā, varat izmantot komandu cut :
cut -d: -f1 /etc/passwdŠī komanda nolasa faila /etc/passwd saturu , kurā ir informācija par visiem lietotājiem.
Lai iegūtu informāciju par konkrētu lietotāju, varat izmantot komandu:
id usernameTas parādīs lietotāja UID , GID un grupas.
Linux lietotāja dzēšana
Lai dzēstu lietotāju, izmantojiet komandu userdel :
userdel usernameTomēr šī komanda neizdzēš failus lietotāja mājas direktorijā. Lai tos noņemtu, varat izmantot opciju -r :
userdel -r usernameTādējādi tiks dzēsts lietotāja lietotājvārds, mājas direktorijs un visi tajā esošie faili.
Linux lietotāja modificēšana
Lai modificētu informāciju par lietotāju, izmantojiet komandu usermod . Rīks izmanto šādu sintaksi:
usermod argument userPilns iespējamo argumentu saraksts ir parādīts utilīta palīdzībā:
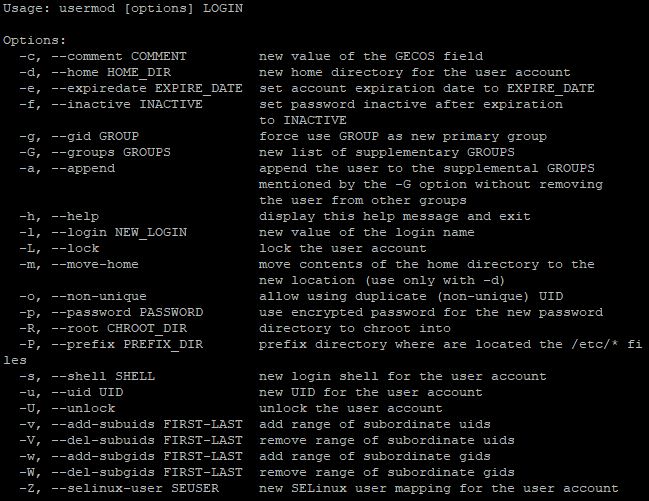
Piemēram, lai mainītu lietotāja mājas direktoriju, jums jāizmanto komanda:
usermod -d /new/path/to/directory usernameLietotāju grupu izveide un pārvaldība operētājsistēmā Linux
Linux lietotāju grupas ļauj administratoriem grupēt lietotājus ar līdzīgām piekļuves tiesībām. Tas atvieglo piekļuves tiesību pārvaldību un uzlabo sistēmas drošību, ļaujot iestatīt tiesības grupas līmenī, nevis katram lietotājam atsevišķi. Piemēram, mēs apsvērsim izstrādātāju grupu ar lietotāja administratoru.
Kā izveidot lietotāju grupu operētājsistēmā Linux
Lai izveidotu jaunu grupu, izmantojiet komandu groupadd ar jaunās grupas nosaukumu:
sudo groupadd group_nameMūsu piemērā komanda izskatīsies šādi:
sudo groupadd developersKā izdzēst lietotāju grupu operētājsistēmā Linux
Lai dzēstu grupu, izmantojiet komandu groupdel :
sudo groupdel group_nameTādējādi komanda:
sudo groupdel developersTiks dzēsta grupa ar nosaukumu “izstrādātāji”.
Lietotāju pievienošana grupai
Lai pievienotu lietotāju konkrētai grupai, izmantojiet komandu usermod :
sudo usermod -aG group_name user_namePiemēram:
sudo usermod -aG developers adminŠī komanda pievienos lietotāju ar nosaukumu admin izstrādātāju grupai.
Lietotāju noņemšana no grupas
Lai noņemtu lietotāju no grupas, izmantojiet komandu deluser :
sudo deluser user_name group_nameKomanda, lai noņemtu lietotāju administrators no izstrādātāju grupas:
sudo deluser admin developersGrupu sarakstu skatīšana operētājsistēmā Linux
Lai skatītu visu sistēmā esošo grupu sarakstu, izmantojiet komandu cat ar failu /etc/group :
cat /etc/groupŠī komanda parādīs visu sistēmas grupu sarakstu.
Tiek pārbaudīta dalība lietotāju grupā
Pēc darbību veikšanas varat pārbaudīt, kurām grupām lietotājs pieder, izmantojot grupu grupu:
groups user_nameTādējādi mēs esam izpētījuši lietotāju grupu pārvaldības pamatus operētājsistēmā Linux. Tagad pāriesim uz nākamo posmu – piekļuves tiesību piešķiršanas failiem un direktorijiem pārbaudi. Šis process ļauj noteikt, kādas darbības lietotāji vai grupas var veikt attiecībā uz konkrētiem failiem un direktorijiem, nodrošinot efektīvu drošības pārvaldību un piekļuvi sistēmas resursiem.
Piekļuves tiesību piešķiršana failiem un direktorijiem
Piekļuves tiesību simbolisks attēlojums
Kā jau noskaidrojām, Linux sistēmā ir 3 lietotāju kategorijas: īpašnieks ( lietotājs ), grupa un citi . Katrai no tām var būt noteiktas piekļuves grupas failiem vai direktorijiem:
- Lasīt (lasīt - r): ļauj skatīt faila vai direktorija saturu.
- Rakstīt (Write - w): nodrošina iespēju modificēt failu vai izveidot jaunu failu direktorijā. Direktorijai tas ļauj arī dzēst failus no tā.
- Izpildīt (Execute - x): ļauj izpildīt failu (ja tas ir izpildāms fails) vai ievadīt direktoriju (ja tas ir direktorijs).
Linux saimes sistēmās piekļuves tiesības tiek attēlotas ar 10 rakstzīmju virkni. Pirmā rakstzīme norāda faila tipu (parastais fails, direktorijs utt.), bet atlikušās deviņas ir trīs trīs rakstzīmju grupas katrai lietotāju grupai. Lai saprastu, aplūkosim piemēru.
Piekļuves tiesības -rwxr-xr-- nozīmē:
- Pirmā rakstzīme (-) norāda faila tipu (šajā gadījumā parasto failu).
- Trīs īpašnieka rakstzīmes (rwx) parāda, ka īpašniekam ir lasīšanas, rakstīšanas un izpildes tiesības.
- Trīs grupas rakstzīmes (rx) norāda, ka grupas dalībniekiem ir tikai lasīšanas un izpildes tiesības.
- Trīs rakstzīmes citiem (r--) nozīmē, ka citi lietotāji var tikai lasīt failu.
Piekļuves tiesības tiek iestatītas, izmantojot komandu chmod , un sintakse izskatās šādi:
chmod [options] mode file(s)kur:
- [opcijas] - papildu parametri, piemēram, -R, lai rekursīvi mainītu piekļuves tiesības direktorijā un tā apakšdirektorijās.
- režīms - īpaša virkne, kas norāda, kuras piekļuves tiesības tiek mainītas un kam. Režīmu var norādīt ar simboliem (r, w, x) un bitiem (0 vai 1). Var izmantot arī režīma skaitliskās vērtības (par tām mēs runāsim vēlāk)
- fails(-i) — faili vai direktoriji, kuriem tiek piemērotas izmaiņas.
Šī utilīta ir diezgan spēcīgs rīks, tāpēc kā piemēru apskatīsim tikai dažas pamata komandas.
Mainiet faila piekļuves tiesības tā, lai īpašniekam būtu lasīšanas un rakstīšanas tiesības, grupai būtu tikai lasīšanas tiesības un citiem lietotājiem nebūtu tiesību:
chmod u=rw,g=r,o= filenameIestatiet piekļuves tiesības visiem lietotājiem faila lasīšanai un rakstīšanai:
chmod a+rw filenameRekursīvi mainiet piekļuves tiesības visiem failiem un apakšdirektorijiem direktorijā:
chmod -R u+rwx directoryPiekļuves tiesību skaitļu attēlojums
Skaitliskajā attēlojumā katrai lietotāju kategorijai (īpašnieks, grupa, citi) ir savs numurs, un šo skaitļu kombinācija nosaka galīgās piekļuves tiesības. Līdzīgi kā simboliskajām, katrai no trim tiesībām ir sava vērtība, taču skaitliski:
- Lasīt (lasīt) — vērtība 4
- Rakstīt (rakstīt) - vērtība 2
- Izpildīt (izpildīt) — vērtība 1
Skaitliskās vērtības tiek izmantotas arī, lai noteiktu lietotāja veidu:
- Faila īpašnieks (lietotājs) - pirmais cipars
- Īpašnieka grupa (grupa) - otrais cipars
- Citi lietotāji (citi) - trešais cipars
Tādējādi faila piekļuves tiesību pilns skaitliskais attēlojums sastāv no trīs cipariem, no kuriem katrs attēlo noteiktas lietotāju kategorijas tiesību vērtību summu. Tas ir nedaudz ērtāk nekā simboliskā attēlojumā izmantot 10 rakstzīmes. Šajā gadījumā vadība izskatīsies šādi:
chmod XYZ filekur X , Y un Z ir skaitļi, kas attiecīgi apzīmē īpašnieka, grupas un citu lietotāju piekļuves tiesības.
Piemēram, lai piešķirtu īpašniekam pilnas piekļuves tiesības (lasīt, rakstīt un izpildīt), bet grupa un citi lietotāji tikai lasītu un izpildītu, varat izmantot komandu:
chmod 755 fileApskatīsim citus piemērus:
chmod 700 fileTikai īpašniekam ir tiesības lasīt, rakstīt un izpildīt, savukārt grupai un citiem lietotājiem nav piekļuves tiesību.
chmod 644 fileĪpašniekam ir tiesības lasīt un rakstīt, savukārt grupai un citiem lietotājiem ir tikai lasīšanas tiesības.
chmod 751 fileĪpašniekam ir visas tiesības, grupai ir lasīšanas un izpildes tiesības, bet citiem lietotājiem ir tikai izpildes tiesības.
Kā jau minēts iepriekš, rīkam ir ļoti plaša funkcionalitāte. Dažos gadījumos ar sadaļā "Palīdzība" pieejamām iespējām nepietiek:
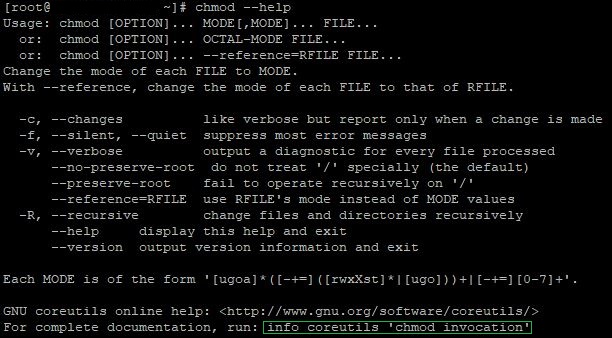
Pievērsiet uzmanību pēdējai rindai. Izmantojot šo komandu, tiek atvērta detalizētāka dokumentācija par rīku. Varat arī apmeklēt utilītas oficiālo Wikipedia lapu, kur varat atrast detalizētu informāciju par Chmod.
Secinājumi
Linux lietotāji un viņu pārvaldība ir ļoti svarīgi OS drošībai un stabilai darbībai. Šajā rakstā mēs esam uzsvēruši efektīvas lietotāju un piekļuves tiesību pārvaldības nozīmi operētājsistēmā Linux, kas aptver lietotāju izveidi un pārvaldību, darbu ar lietotāju grupām un piekļuves tiesību piešķiršanu failiem un direktorijiem.
