


Dësen Artikel wäert am Detail beschreiwen wéi Dir Wireguard VPN op Ärem Server opstellt. Et kann e virtuellen oder private Server sinn - et ass net sou wichteg.
Dëse VPN Wireguard Setup Guide ass fir Benotzer entworf déi net vill Erfahrung hunn, sou datt all Schrëtt zimmlech detailléiert sinn a gefollegt vu Screenshots.
Den Traffic, deen iwwer eisen Tunnel passéiert, gëtt verschlësselt, an den Internet weist d'IP Adress vun eisem VPN Server, net d'Adress vum Provider, duerch dee mir op d'Netz kommen.
Et gëtt ugeholl, datt Dir schonn e VPS hutt. Wann net, kënnt Dir en bei eis bestellen .
Mir installéieren den Ubuntu 22.04 Betribssystem op eisem Server. Wann Dir e Server mat engem anere Betribssystem hutt, kënnt Dir en einfach nei installéieren andeems Dir d' Instruktioune befollegt.
Also, de Server mat Ubuntu 22.04 OS ass prett, elo verbannen mir eis iwwer SSH domat. Wann Dir op eemol nach ni op dëse Protokoll gestouss sidd, dann hëlleft Iech en Artikel, an deem dëse Prozess am Detail beschriwwe gëtt. Den zweeten Absatz vum Artikel ass fir Linux OS, den drëtten ass fir Windows OS.
Wireguard Server opsetzen
No enger erfollegräicher Verbindung schreiwen ech e puer Kommandoen an eng Beschreiwung vun deem wat se produzéieren fir de Prozess ze verstoen:
Mir aktualiséieren d'Lëscht vu Packagen an de Repositories
apt updateErneierung vu Packagen selwer
apt upgrade -yInstalléiert de Wireguard Package
apt install -y wireguardEis Konfiguratioun gëtt am /etc/wireguard/ Verzeichnis gespäichert, mir mussen de Verzeechnes aginn:
cd /etc/wireguard/Mir brauchen en ëffentlechen a private Schlëssel fir eise Server. Mir generéieren se nodeems Dir déi richteg Rechter gesat huet wann Dir Dateien a Verzeichnisser mat Kommandoen erstellt:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Elo setzen mir d'Rechter fir de private Schlëssel:
chmod 600 privatekeyIer Dir d'Konfiguratiounsdatei erstellt, brauche mir den Numm vun eisem Netzwierk-Interface. Fir et z'entdecken, benotzt de Kommando:
ip aMir brauchen d'Interface mat der IP Adress déi fir déi aktuell Verbindung benotzt gëtt. Et wäert wahrscheinlech ens3 an Ärem Fall genannt ginn, awer et kann en aneren Numm ginn.
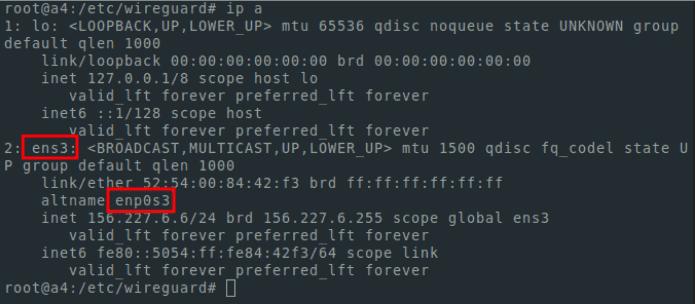
Mir brauchen och en ëffentlechen a private Schlëssel. Fir se ze weisen benotzen ech Schwanz
tail privatekey publickeyEt gesäit esou:
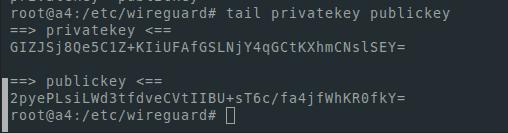
Fir d'Editioun kënnt Dir all Linux Texteditor benotzen . Ech benotzen nano. Fir en z'installéieren musst Dir de Kommando ausféieren:
apt install -y nanoMir änneren d'Konfiguratiounsdatei:
nano /etc/wireguard/wg0.confNotéiert
Fir d'Datei ze späicheren benotze mir d'ctrl + o Knäppchen Kombinatioun
fir Ausfahrt - Ctrl+x
Et soll esou sinn:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
A mengem Fall gesäit et esou aus
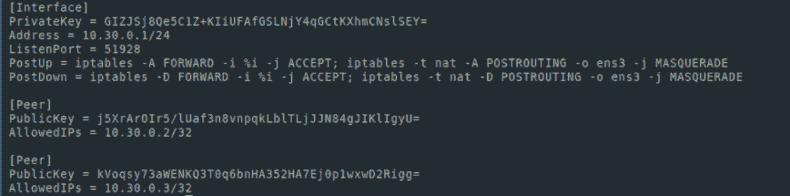
Mir schalten d'IP Forwarding un
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Start Wireguard Service:
systemctl start [email protected]Wa mir wëllen datt de Service ufänkt nodeems de Server nei gestart ass, da maache mir déi folgend:
systemctl enable [email protected]Fir de Servicestatus ze gesinn:
systemctl status [email protected]De Status soll aktiv sinn wéi am Screenshot:
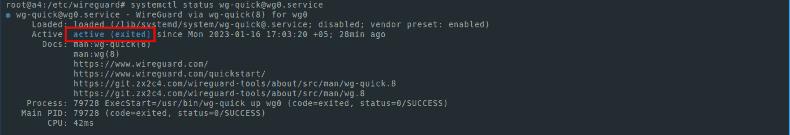
Wann Dir eis Instruktioune suergfälteg gefollegt hutt, dann hutt Dir op dëser Etapp alles wat Dir braucht fir de Server Deel vum VPN Wireguard ze maachen.
Wireguard Client opsetzen
Déi eenzeg Saach lénks ass de Client Deel ze konfiguréieren. Zum Beispill an Einfachheet wäert ech Schlësselen fir de Client Deel och op de Server generéieren. Awer fir Sécherheetszwecker wier et méi richteg fir Schlësselen op der Client Säit ze generéieren.Ech benotze Kommandoe fir Generatioun:
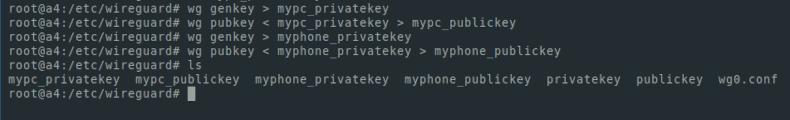
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Ech generéieren och Schlësselen fir de VPN um Telefon ze benotzen:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Et sollt bemierkt datt all dëst erfuerderlech ass ze maachen wärend Dir am Katalog ass
/etc/wireguard/
Dir kënnt och an engem anere Katalog lafen. Awer fir Einfachheet, maache mir d'Instruktiounen an /etc/wireguard/
Mir benotzen de Kommando ls fir d'Dateien an engem Verzeichnis ze lëschten. Ech krut et esou:
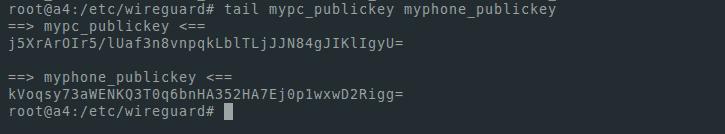
Loosst eis d'ëffentlech Schlësselen um Bildschierm weisen. Mir brauche se fir Noden an eisem Netzwierk ze addéieren:
tail mypc_publickey myphone_publickeyFir mech gesäit et esou aus:
Loosst eis eis Configuratiounsdatei änneren:
nano wg0.confFüder déi folgend Linnen:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
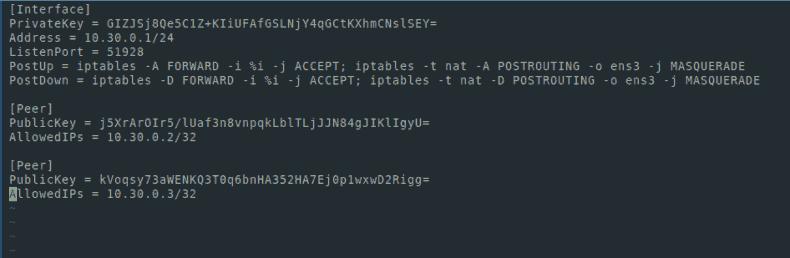
Elo gesäit d'Configuratiounsdatei esou aus:
Späichert d'Datei an nei start eise Service:
systemctl restart wg-quick@wg0Loosst eis kucken ob alles erfollegräich war:
systemctl status wg-quick@wg0De Status muss aktiv sinn
De Service nei lueden ass erfuerderlech all Kéier nodeems d'Serverkonfiguratiounsdatei geännert gouf (wg0.conf)
Als nächst wäerte mir Konfiguratioune fir Clienten erstellen (a mengem Fall, mäi PC an Telefon). Ech wäert déi selwecht op de Server maachen.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20Am Endpoint Feld kënnt Dir d'IP Adress vum Server gesinn - dëst ass d'IP Adress déi mir benotzt hunn fir iwwer SSH ze verbannen. Fir d'Interfaces an d'Adressen ze gesinn, kënnt Dir den ip e Kommando benotzen.
Wireguard fir Handy opsetzen
Mir kreéieren eng ähnlech Konfiguratioun fir eisen Telefon. Dir musst just d'Adress änneren. Fir de PC war et 10.30.0.2/32, an an der Konfiguratioun fir den Telefon wäerte mir 10.30.0.3/32 maachen. Och wa mir VPN op aneren Apparater benotze wëllen, da sollte mir aner Adressen an d'Adressfeld an de Konfiguratiounsdateien an d'wg0.conf Server Konfiguratiounsdatei addéieren, d'AllowedIPs Feld wann Dir Konfiguratiounen erstellt
Dateien kucken esou a mengem Fall:
mypc.conf
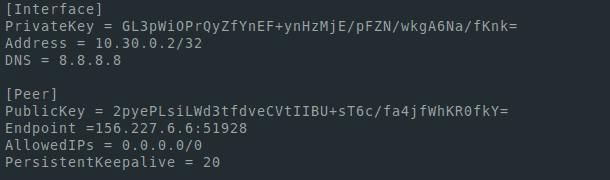
myphone.conf
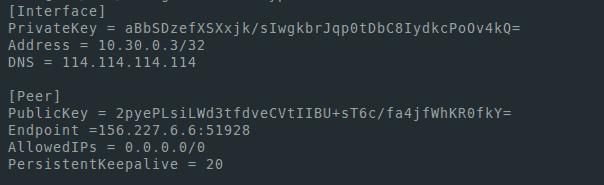
Fir d'Verbindung installéiere mir de Wireguard Client https://www.wireguard.com/install/
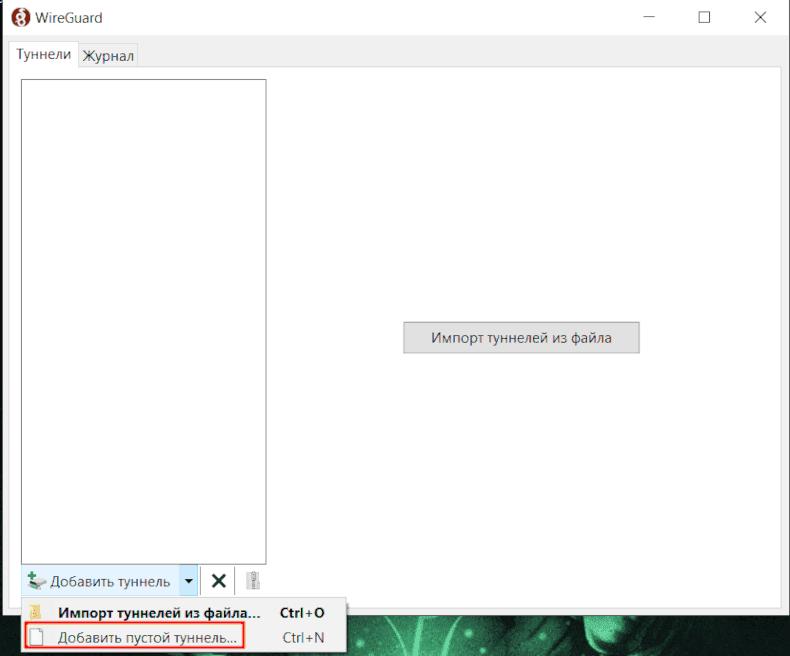
An der Windows Applikatioun addéiere mir en neien Tunnel a gitt d'Konfiguratioun erstallt an der mypc.conf Datei
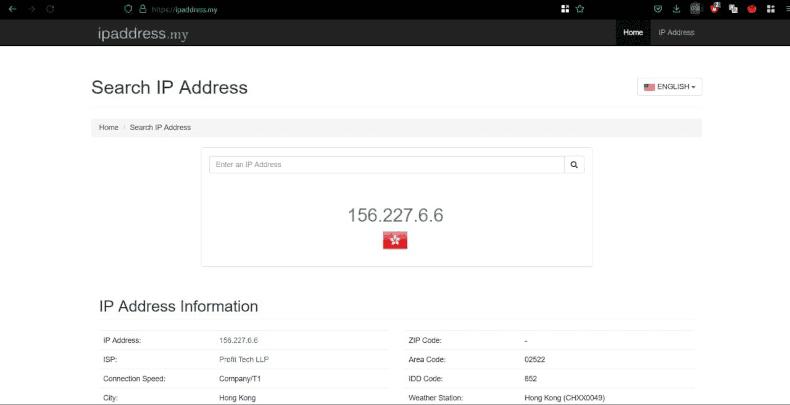
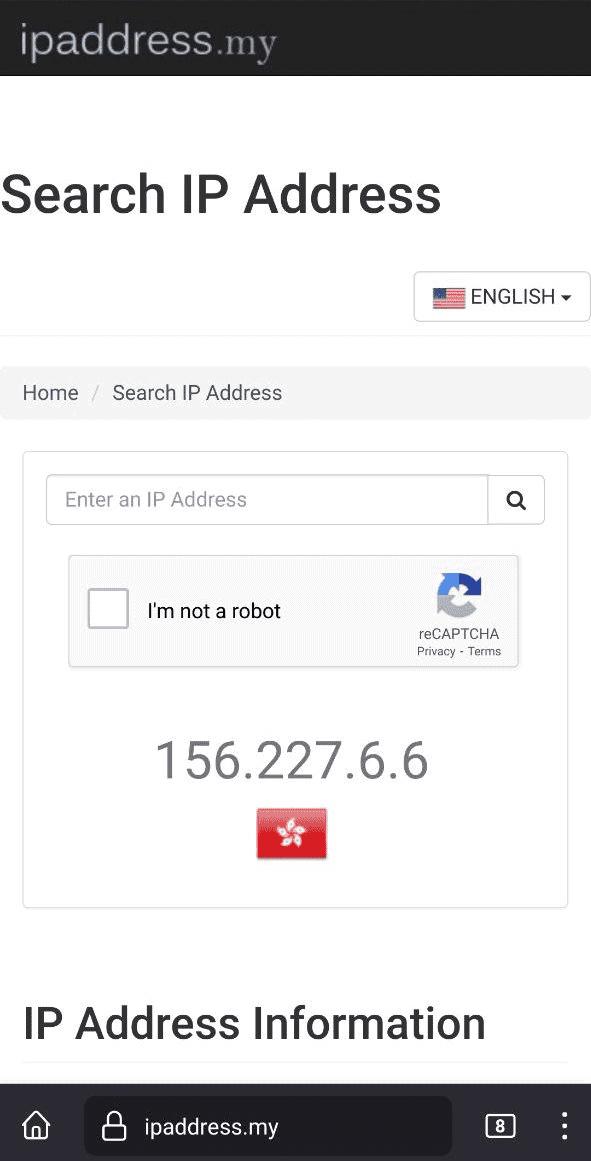
Mir starten den Tunnel a ginn an de Browser op d'Websäit déi eis Adress weist
Fir bequem e VPN op Ärem Telefon ze addéieren, installéiert e Programm fir qr Coden um Server ze generéieren:
apt install -y qrencodeWann Dir am Konfiguratiounsverzeichnis sidd, maacht de folgende Schrëtt:
qrencode -t ansiutf8 -r myphone.conf
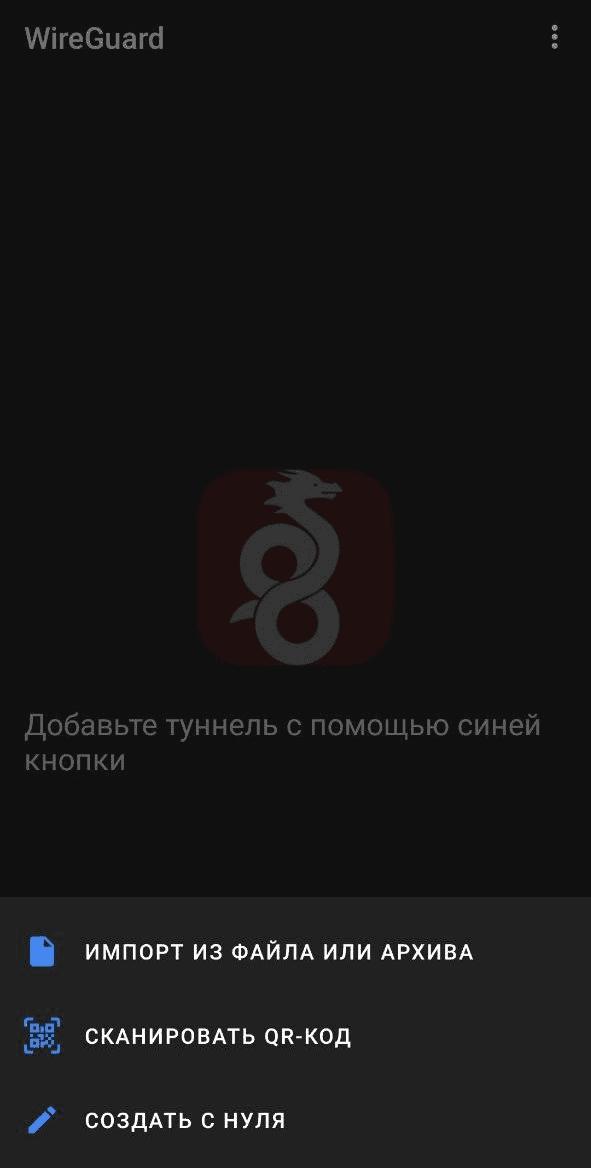
Da gitt mir d'Wireguard App um Telefon, dréckt + fir en neien Tunnel ze kreéieren, wielt de QR Code scannen, scannt et, schalt de VPN un. Als nächst wäerte mir iwwerpréiwen datt mir d'Adress vun eisem Server weisen andeems Dir all Ressource benotzt déi d'Ausgab IP Adress weist.
Dir hutt et gemaach!
