


Firewall op Linux spillt eng vital Roll fir e Computersystem ze sécheren. Et handelt als Barrière, kontrolléiert a filtert Netzwierkverkéier fir de System virun onerlaabten Zougang, Attacken an aner Geforen ze schützen. Ouni eng richteg konfiguréiert Firewall kéint de Server vulnerabel sinn fir verschidden Aarte vu Cyberattacken, wat zu eeschte Konsequenze fir Datesécherheet a Vertraulechkeet féiert.
An dësem Artikel wäerte mir eis zwou Haaptinstrumenter fir d'Konfiguratioun vun der Linux Firewall ukucken: firewalld an iptables. Mir wäerten eng komparativ Analyse vun hire Funktiounen, Funktionalitéit a Virdeeler duerchféieren. Zousätzlech wäerte mir detailléiert Instruktioune fir d'Astellung an d'Benotzung vun all dësen Tools ubidden, souwéi déi bescht Praktiken fir d'Sécherung vun Ärem System mat enger Firewall op der Linux Plattform diskutéieren. All Aktiounen ginn op engem virtuelle Server mat Root Zougang demonstréiert.
Firewalld op Linux konfiguréieren
Firewalld (Firewall Daemon) ass e Programm fir d'Gestioun vun der Firewall a Linux Betribssystemer. Et bitt eng Benotzerinterface fir d'Konfiguratioun vu Firewall-Regele, d'Erlaabnes oder d'Blockéierung vu Verbindunge vun Netzwierkapplikatiounen. Et ass standardméisseg an de meeschte Serverdistributiounen virinstalléiert. Wann Firewalld net virinstalléiert ass, kann et onofhängeg vun den offiziellen Repositories vun der Distributioun installéiert ginn.
Fir Red Hat Systemer (wéi RHEL, CentOS, Fedora) gëtt d'Installatioun mam Kommando ausgefouert:
yum install firewalldFir Debian/Ubuntu:
apt-get install firewalldNo der Installatioun kann et direkt mat dem Kommando gestart an aktivéiert ginn:
systemctl start firewalldAls nächst musst Dir de Service fir de Startup addéieren:
systemctl enable firewalld
Zu dësem Zäitpunkt recommandéiere mir ufw auszeschalten, well d'simultan Notzung vun dësem Tool mat Firewalld oder iptables net recommandéiert ass. Kontrolléiert de Status:
systemctl status ufw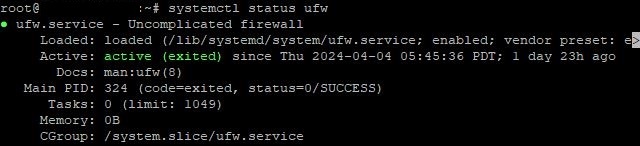
Fir et ze stoppen, gitt de Kommando:
systemctl stop ufwFir komplett Deaktivéierung:
ufw disableNo dësen Aktiounen kënnt Dir weidergoen fir Firewalld ze konfiguréieren.
Als éischt ass et néideg Vertrauenszonen ze definéieren. Firewalld benotzt d'Konzept vun Zonen fir den Niveau vum Vertrauen fir Netzwierkschnëttplazen ze bestëmmen. All Interface gëtt eng Zone zougewisen, a Firewall Regele ginn op Basis vun der Zone applizéiert. D'Lëscht vun all verfügbare Zonen gëtt mam Kommando opgemaach:
firewall-cmd --get-zonesTypesch gi 4 Haaptzonen benotzt:
- ëffentlech: Dës Zone ass fir Netzwierker déi Dir als onsécher betruecht;
- private: Gëllt fir Heemnetzwierker oder aner zouverléisseg Netzwierkverbindungen;
- Intern: Benotzt fir intern Netzwierker, wéi déi bannent enger Organisatioun oder Firmennetz;
- DMZ: Dës Zone ass wou Serveren normalerweis plazéiert sinn, déi vum Internet zougänglech sinn.
Allerdéngs ass dëst nëmmen ee Beispill. Dir kënnt Är eege Zone mat dem Kommando addéieren:
firewall-cmd --permanent --new-zone=nameyourzoneNodeems Dir derbäigesat hutt, ass eng Reload erfuerderlech:
firewall-cmd --reloadFir eng Zone ze läschen, gëtt eng ähnlech Method benotzt
firewall-cmd --permanent --delete-zone=nameyourzoneNodeems Dir Zonen definéiert hutt, ass et néideg fir de Verkéier fir déi néideg Servicer an Häfen z'erméiglechen. Fir e bestëmmte Service z'erméiglechen, benotzt de Kommando:
firewall-cmd --zone=public --add-service=nameWoubei `name` den Numm vum Service ass. Zum Beispill, fir Traffic fir Apache z'erméiglechen:
firewall-cmd --zone=public --add-service=httpFir zulässlech Ports ze definéieren, benotzt de Kommando:
firewall-cmd --zone=public --add-port=number/protocolZum Beispill, de Standard 22 Port fir SSH géif esou ausgesinn:
firewall-cmd --zone=public --add-port=22/tcpAn dëser Phas sinn déi wichtegst Reegele scho erstallt. Als nächst musst Dir festleeën, wéi den Traffic veraarbecht gëtt, jee no Quell, Destinatioun, Hafen an aner Critèren. Fir eng Regel derbäizesetzen (mat der ëffentlecher Zon als Beispill):
firewall-cmd --zone=public ruleZum Beispill, fir Entréeën Traffic vun all Quell op den Hafen 80 (HTTP) z'erméiglechen:
firewall-cmd --zone=public --add-port=80/tcp --permanentFir eng Regel ze läschen:
firewall-cmd --permanent --remove-rule=rule_specificationWoubei `rule` den Typ vun der Regel ass (z.B. Port, Service, rich-rule, etc.), an `rule_specification` d'Spezifikatioun vun der Regel selwer ass.
Nodeems Dir Ännerunge vun der Firewalld Konfiguratioun gemaach hutt, ass et néideg se ze späicheren an ëmzesetzen. Fir Ännerungen ze späicheren, benotzt de Kommando:
firewall-cmd --runtime-to-permanentFir Ännerungen z'applizéieren:
firewall-cmd --reloadWann Dir de Setup ofgeschloss hutt, kënnt Dir déi gewielte Parameter verifizéieren andeems Dir d'Lëscht vun alle Regelen opmaacht:
firewall-cmd --list-all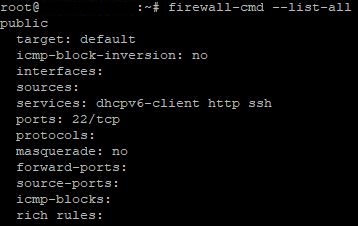
Wann Probleemer entstinn, kontrolléiert d'Firewalld Logbicher mam Kommando:
journalctl -u firewalldBemierkung: Mir hunn nëmmen den allgemengen Algorithmus fir d'Opstellung vun der Verbindung behandelt. Den Tool huet extensiv Funktionalitéiten. Fir komplett Informatiounen iwwer all verfügbar Optiounen, kënnt Dir déi offiziell Dokumentatioun oder d'Hëllef opmaachen:
firewall-cmd --helpKonfiguréieren iptables op Linux
Am Géigesaz zu Firewalld ass iptables en eeler awer nach ëmmer wäit benotzt Tool an Linux fir d'Firewall ze managen. Et bitt eng méi direkt a flexibel Approche fir Paketfilterregelen um Linux Kernel Niveau. Wéi och ëmmer, iptables erfuerdert méi fortgeschratt Wëssen an Erfarung am Verglach zum Firewalld, wat et manner zougänglech mécht fir Ufänger. Kontrolléiert déi virinstalléiert Versioun vum Tool mam Kommando:
iptables -VWann de Tool net installéiert ass, muss et installéiert ginn. De Kommando fir Installatioun op Ubuntu, Debian:
apt install iptablesFir Red Hat Systemer (zB CentOS, Fedora):
yum install iptablesDe Kommando fir d'Aktivatioun no der Installatioun:
systemctl start iptablesFir un de Startup ze addéieren, fuert aus:
systemctl enable iptablesIer Dir d'iptables Konfiguratioun ufänkt, ass et wichteg ze verstoen wéi et funktionnéiert. Dëst gëtt vun der Syntax vum Programm gehollef. Et gesäit wéi follegt aus:
iptables -t table action chain additional_parametersLoosst eis méi déif an all Element verdéiwen.
Iptables huet véier Haapttabellen: filter, nat, mangle an raw . Jidderee vun hinnen ass fir d'Veraarbechtung vu bestëmmten Zorte vu Paketen entwéckelt an huet seng eege Ketten vu Reegele:
- filter: Dëst ass déi meescht benotzt Tabell, mat Paketfilterregelen. Et gëtt benotzt fir Entscheedungen ze treffen ob d'Päck erlaabt oder ze refuséieren.
- nat: Dës Tabell gëtt benotzt fir Netzwierkadressen a Ports a Paketen z'änneren. Et gëtt dacks benotzt fir Masquerading (NAT) opzestellen.
- kraachen: An dëser Tabell kënnt Dir Packet Header änneren. Et gëtt fir spezialiséiert Paketoperatioune benotzt, sou wéi Marquage.
- rau: Dës Tabell gëtt benotzt fir Regelen ze konfiguréieren déi gëllen ier se duerch d'Verbindungsverfolgungssystem goen. Et gëtt typesch benotzt fir Reegelen opzestellen déi net vum Tracking System geännert ginn, sou wéi Päckelcher vu bestëmmten Adressen erofsetzen.
All Dësch enthält eng Rei vu Ketten. Ketten sinn eng Sequenz vu Reegelen déi sequenziell gepréift ginn. Et ginn dräi virdefinéiert Ketten:
- INPUT (Entrée). D'Regele an dëser Kette bestëmmen wat mat erakommende Päck ze maachen.
- OUTPUT (ausgaang). Dës Kette gëlt fir all Päck déi Äre Computer un aner Apparater oder Computeren am Netz schéckt.
- FORWARD (Forward). D'Regele an dëser Kette spezifizéieren wat mat fortgeschrattene Päckchen ze maachen.
Endlech huet all Kette eng Handlung (Zil). An der Praxis gi 5 Haaptaktiounen benotzt:
- AKZEPTÉIEREN: Loosst de Paket duerch d'Firewall passéieren.
- EROP: Refuséiert de Pak an entlooss et ouni Äntwert.
- Refuséieren: Refuséiert de Paket a schéckt dem Sender eng ICMP Fehlermeldung.
- LOG: Log de Paket am System Log a maacht eng aner Aktioun (zB ACCEPT oder DROP).
- RETURN: Stop d'Regelen an der aktueller Kette z'iwwerpréiwen an zréck an d'Uruffkette (wann zoutreffend).
Fir de Setup unzefänken, öffnen d'Lëscht vun existente Regelen mam Kommando:
iptables -L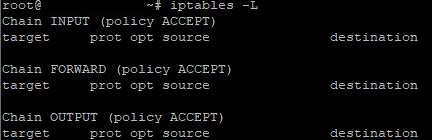
Als Guide fir Iptables ze konfiguréieren, kucke mer praktesch Beispiller vun de meescht benotzte Kommandoen. Fir d'Bequemlechkeet wäerte mir d'Beispiller an 3 Gruppen opdeelen, jee no der spezifescher Kette.
Ketteneingang :
- Erlaabt Entréeën Traffic iwwer TCP Protokoll um Hafen 80:
iptables -A INPUT -p tcp --dport 80 -j ACCEPT2. Erlaabt erakommen Traffic iwwer UDP Protokoll um Hafen 22:
iptables -A INPUT -p udp --dport 22 -j ACCEPT3. Block inkommende Traffic vun enger spezifescher IP Adress:
iptables -A INPUT -s 192.168.1.100 -j DROPKettenausgab :
- Erlaabt erausginn Traffic iwwer TCP Protokoll um Hafen 443:
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT2. Erlaabt erausginn Traffic iwwer UDP Protokoll um Hafen 80:
iptables -A OUTPUT -p udp --dport 80 -j ACCEPT3. Spär erausginn Traffic zu engem spezifeschen port (zum Beispill, 21):
iptables -A OUTPUT -p tcp --dport 21 -j DROPKette NO VIR :
- Block Forward Traffic vun enger spezifescher Palette vun IP Adressen:
iptables -A FORWARD -s 172.16.0.0/24 -j DROP2. Blockéiert d'Forwarding vu Päck vun enger spezifescher Netzwierk-Interface:
iptables -A FORWARD -i eth1 -j DROP3. Limitéiert d'Zuel vun de simultane Verbindunge fir e spezifesche Hafen (an dësem Beispill 10 Verbindungen pro Minutt um Hafen 80):
iptables -A INPUT -p tcp --dport 80 -m limit --limit 10/minute -j ACCEPTWéi Dir kënnt gesinn, gëtt an all eenzelne Fall en zousätzlech Argument (Kommando) benotzt. Fir eng komplett Lëscht vu méiglechen Argumenter an allgemeng Ënnerstëtzung fir d'Funktionalitéit vum Tool ze kréien, gitt:
iptables -h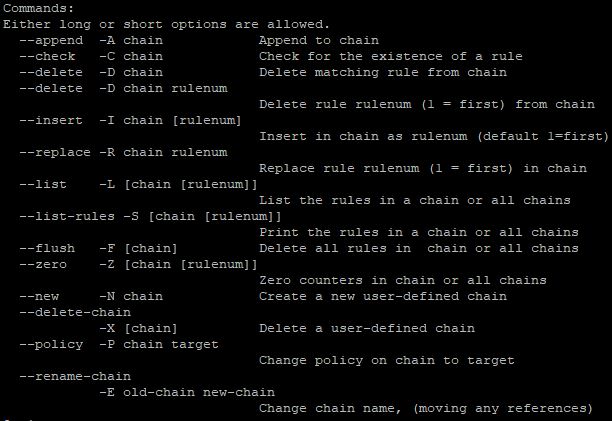
Fir sécherzestellen datt d'Astellunge richteg sinn, gitt de Kommando nei fir d'Lëscht vun de Regelen ze gesinn:
iptables -L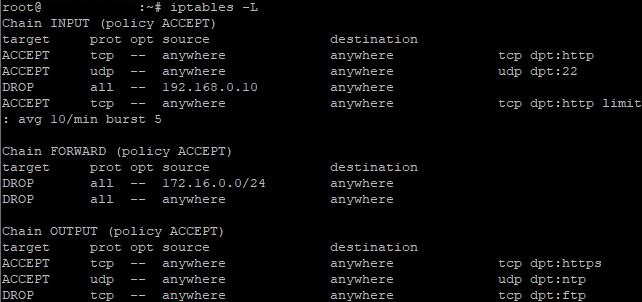
Fir eng spezifesch Regel ze läschen, benotzt de Kommando:
iptables -D chain rule_numberZum Beispill, wann Dir d'Regel Nummer 1 vun der INPUT Kette wëllt läschen, da gesäit de Kommando esou aus:
iptables -D INPUT 1Fir all Regele mat engem Kommando ze läschen:
iptables -FWichteg Notiz : iptables-Regele ginn net automatesch gespäichert nodeems de System oder de Service nei gestart gouf. Fir d'Regele ze späicheren, musse se an eng Konfiguratiounsdatei bäigefüügt ginn a nom Neistart restauréiert ginn. D' Utilities iptables-save an iptables-restore kënnen dobäi hëllefen. Fir d'Regele ze späicheren, gitt de Kommando an:
iptables-save > /etc/iptables/rules.v4Dëst späichert déi aktuell iptables Regelen an der rules.v4 Datei. Fir nom Restart ze restauréieren, gitt:
iptables-restore < /etc/iptables/rules.v4Dëse Kommando restauréiert d'Regele vun der rules.v4 Datei.
Conclusioun
Firewall op Linux konfiguréieren mat Firewalld oder iptables ass e wichtegen Aspekt fir d'Serversécherheet ze garantéieren. Béid Tools bidden zouverlässeg Mëttel fir den Netzverkéier ze managen an de System virun onerlaabten Zougang a Cyberattacken ze schützen. D'Wiel tëscht Firewalld an iptables hänkt vun de spezifesche Bedierfnesser a Virléiften vum Benotzer of, andeems se hir verschidde Funktionalitéit a Stäerkten berücksichtegen.
