


Hic articulus singillatim describet quomodo Wireguard VPN in servo tuo erigatur. Virtualis vel privata serviens esse potest - non ita multum refert.
Hoc VPN Wireguard rector setup ordinatur pro usoribus qui multam experientiam non habent, ergo omnes gradus satis explicati erunt et per screenshots sequentur.
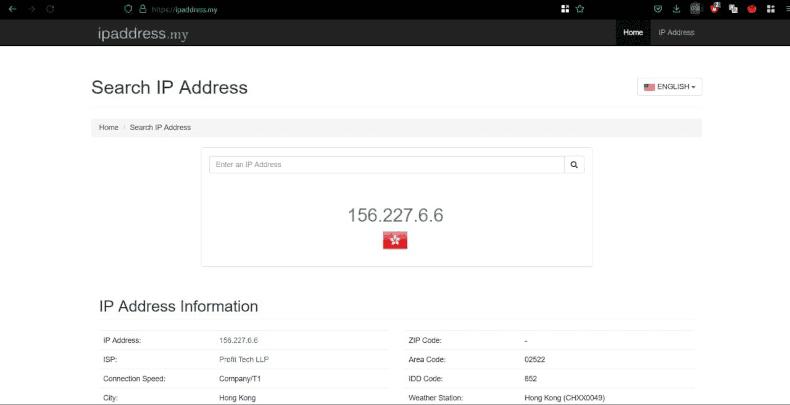
Negotiatio transiens per cuniculum nostrum encryptum erit, et Internet IP oratio VPN servitoris nostri ostendet, non provisoris oratio per quam retiaculum accessimus.
Supponitur te iam VPS habere. Si non, a nobis illud ordinare potes.
Systema operativum Ubuntu 22.04 in servo nostro instituemus. Si servo cum systemate operativo diverso habes, facile eum denuo instituere potes instructiones sequendo.
Itaque, servo cum systemate operativo Ubuntu 22.04 parato, nunc per SSH cum eo coniungimur. Si subito hoc protocollum antea non offendisti, articulus in quo hic processus accurate describitur tibi auxilium feret. Secundus paragraphus articuli ad systema operativum Linux pertinet, tertius ad systema operativum Windows.
Eriges servo Wireguard
Post prosperam connexionem, pauca scribam mandata et descriptionem eorum quae ad processum intelligendum efficiunt;
We update the list of packages in repositoria
apt updateRenovatio packages ipsi
apt upgrade -yInstall wireguard sarcina
apt install -y wireguardConfiguratio nostra in indice /etc/wireguard/reponenda reponetur, indicem inire necesse est:
cd /etc/wireguard/Clavem publicam et privatam servo nostro egebimus. Eas postea recta iura generabimus, cum files creandis et directoriis mandatorum:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Nunc iura clavis privatae ponimus:
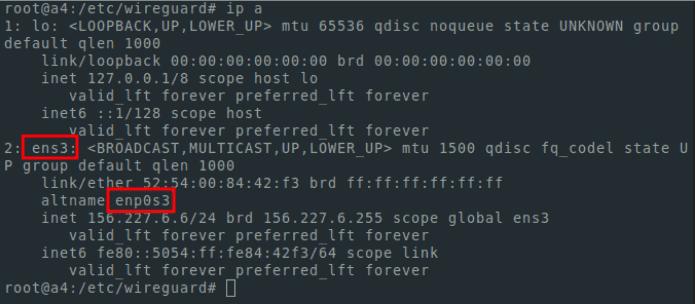
chmod 600 privatekeyAntequam limam configurationem creando, nomine retis interfaciei nostri indigemus. Reperire, utere imperio;
ip aOpus interfacies cum IP inscriptione quae pro nexu currenti adhibetur. Probabile erit "ens3" in casu tuo, sed aliud nomen esse.
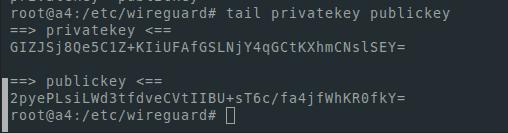
Volumus etiam clavem publicam et privatam. Cauda utar eas
tail privatekey publickeySpectat sicut hoc:
Ad recensendum, quolibet editore textuum Linux uti potes . Ego nano utar. Ad eum instituendum, hoc mandatum exsequendum est:
apt install -y nanoConfigurationis file nos recensere:
nano /etc/wireguard/wg0.confNota
ut nisi lima utimur CtrlTab + o conjunctionem combinationem
ad exitus - accidit + x *
Sed sicut hoc
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
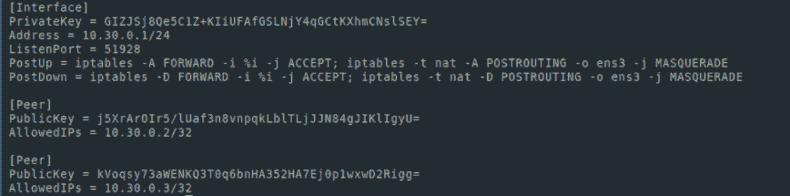
In causa mea sic spectat sicut hoc
Nos conversus in IP procuret
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Wireguard officium launch:
systemctl start [email protected]Si ministerium velimus incipere postquam servo restarted, tunc sequentia faciemus;
systemctl enable [email protected]Nam status officii viewing:
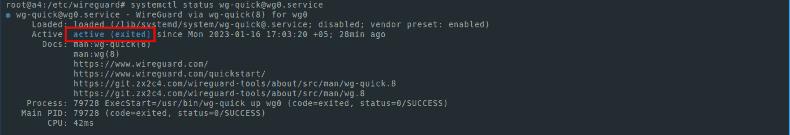
systemctl status [email protected]Status activae ut in screenshot:
Si mandata nostra diligenter secutus fueris, tunc in hac scaena, tibi omnia debes facere ut pars operandi servo VPN Wireguard.
Erexerit Wireguard clientis
Reliquum est ut partem clientis configuret. Pro exemplo et simplicitate, claves pro parte clientis etiam servo generabo. Sed ad proposita securitatis, rectius esset claves generandi in parte clientis. Iussa generandi utor;
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Etiam claves generabo ut VPN telephonum utar;
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Et notandum est hoc totum fieri cum esse in catalogo
/etc/wireguard/
In alio catalogo etiam currere potes. Sed pro simplici mandatos in /etc/wireguard exercemus.
Mandato utimur ut lima in indicem recenseamus. Et sic obtinuit:
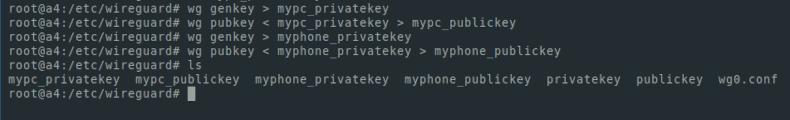
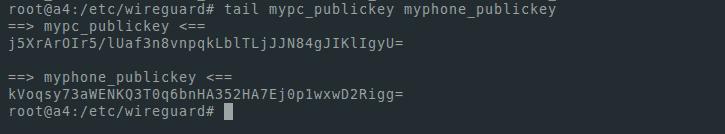
Ostendamus claves publicas in screen. Eis opus erit ut nodos ad retia nostra adiiciamus:
tail mypc_publickey myphone_publickeyMihi sic videtur:
Emamus nostram config file:
nano wg0.confAdde his versibus:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
Nunc fasciculus config similis est:
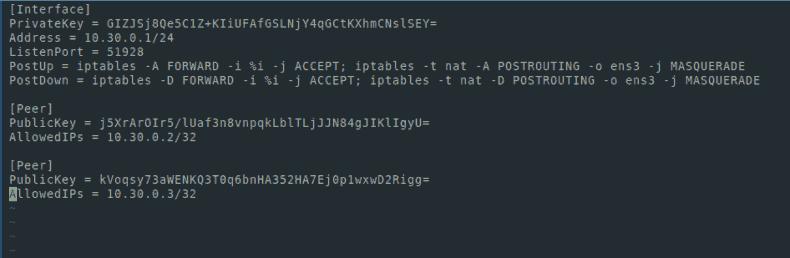
Serva tabella et sileo servitium nostrum:
systemctl restart wg-quick@wg0Let's check that everything was successful;
systemctl status wg-quick@wg0Status est activae
Reloading the service is required omni tempore postquam edito servo configuration file (wg0.conf)
Deinde figuras clientium (in casu meo, PC et telephonum meum) creabimus. Idem faciam de servo.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20In agro Endpoint, videre potes inscriptio IP servientis - haec est inscriptio IP quam per SSH coniungere solebamus. Videre interfaces et inscriptiones, uti potes ip a praecepto.
Eriges Wireguard ad mobile
Similem configurationem pro telephono nostro efficimus. Justo opus est oratio mutare. In PC erat 10.30.0.2/32, et in schemate de configuratione 10.30.0.3/32 ponemus. Etiam si in aliis machinis VPN uti velimus, alias inscriptiones addere debeamus ad agrum Inscriptionis in imaginum conformatione et in wg0.conf servo configurationis fasciculi, campum AllowedIPs cum configurationes creans
Files tamquam in casu meo:
mypc.conf
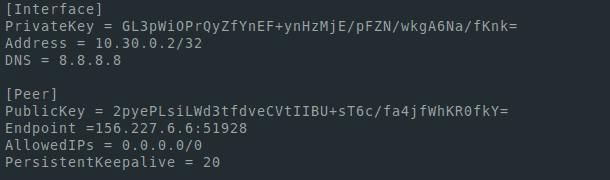
myphone.conf
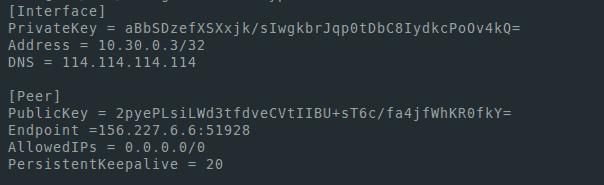
Ad connexionem, clientem Wireguard https://www.wireguard.com/install/ instituimus .
In Fenestra applicatione novum cuniculum addimus et conformationem intra fasciculi mypc.conf creatam
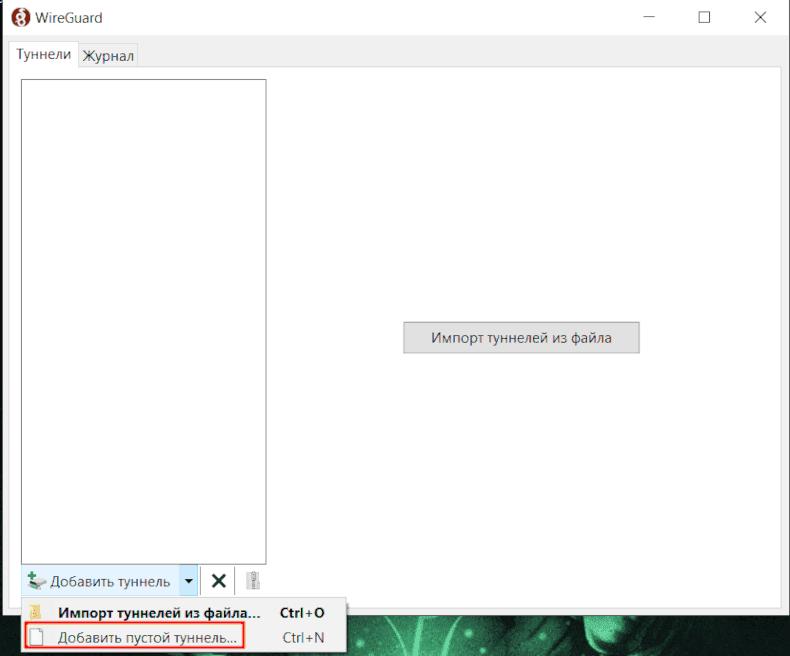
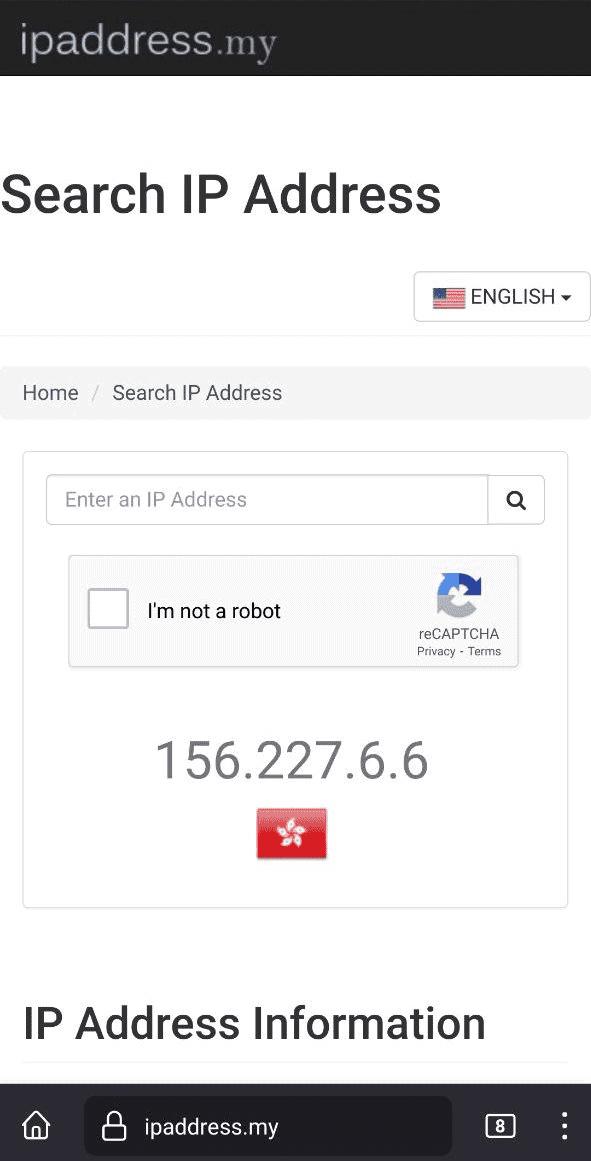
Cuniculum deducimus et ad navigatrum adimus ad website quod inscriptio nostra ostentat
Ut commode VPN telephono tuo addere, rationem institue pro qr codicibus generandi in calculonis servi:
apt install -y qrencodeEsse in presul theconfigurationis, sequenti fac gradum;
qrencode -t ansiutf8 -r myphone.conf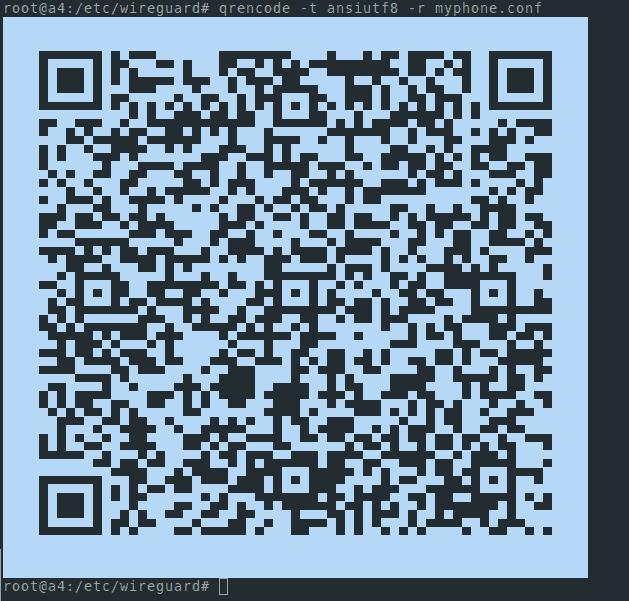
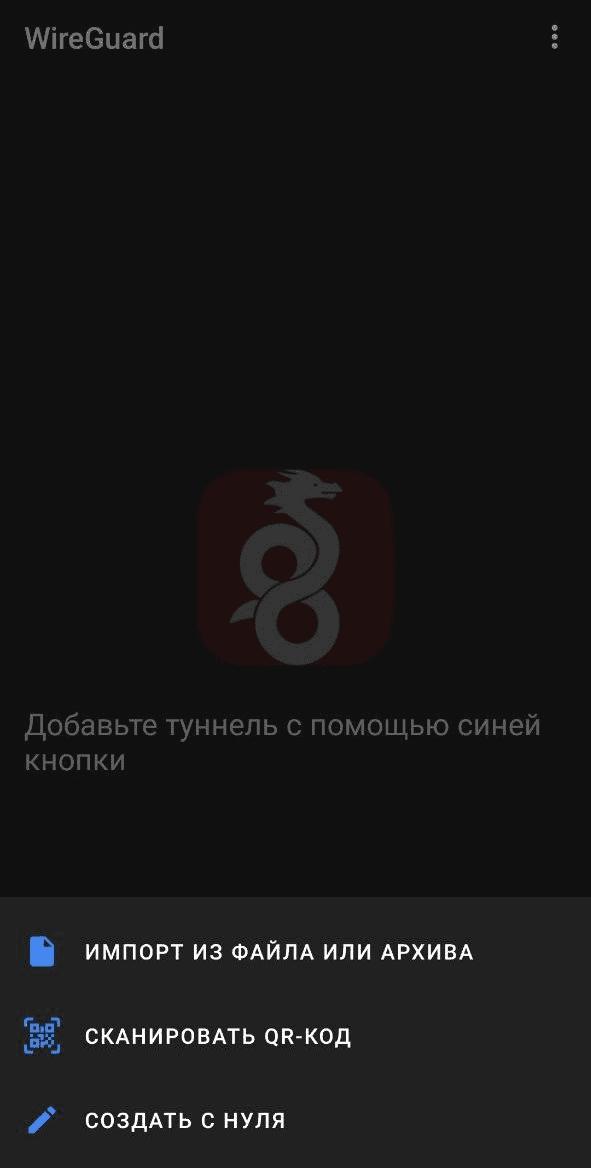
Tunc Wireguard app in telephonum ingredimur, press + ut novum cuniculum creo, lego scan QR codicem, illum scan, in VPN verte. Deinde reprehendo nos inscriptioni servitoris nostri ostendere utendo aliquo auxilio quod output IP oratio ostendit.
Fecisti id!
