


In hoc articulo praecipiemus tibi gradatim dabimus quomodo configurare interretialem ambitum in calculonis servi currentis Linux. In primis, debes intelligere figuram instrumenti interretialem in paucis inter se cohaerentibus consistere;
- HTTP servo
- programming language interpres
- database systema administrandi (DBMS)
Ad tuam website administrare debebis etiam rationem administrationis contenti constituere (CMS), interface tela pro administratione database et FTP accessum.
Consideremus constituendum valde popularis configurationis Apache-PHP-MySQL (MariaDB) in Linux. Etiam nos instituemus vsftpd ftp server, phpMyAdmin - telam interface pro datorum administratione, ac contenti systematis WordPress.
Ad initium, quaeso servatorem VPS vel servatorem dedicatum iube . Exempli gratia, servatorem virtualem cum inscriptione IP statica, Ubuntu Server 18.04 currens, usi sumus. Omnia mandata a usuario "root" scripta sunt.
Apache HTTP Servo configuratione
1. Installation
apt install apache2Cum institutio perfecta est, navigatrum aperi et "http://[server's_ip_address]" inspice.
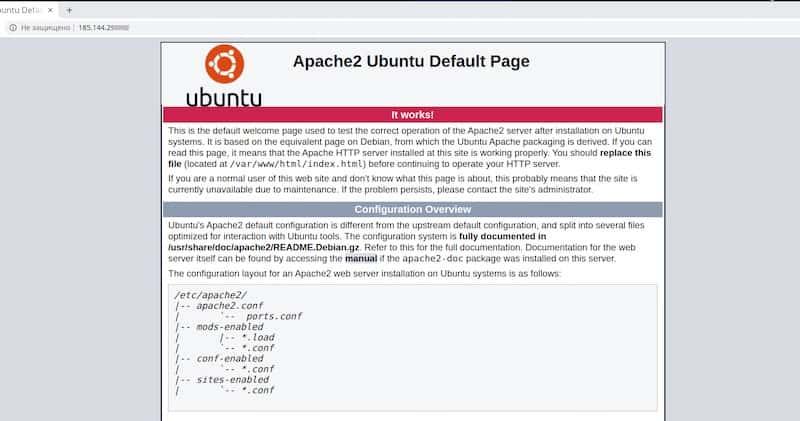
Si paginam gratam videas sicut hanc in screenshot supra, id significat quod HTTP servitor tuus laborat.
2. crea temptare pagina
Directorium principale implicitum pro situ interretiali est "/var/www/html" . Hic paginam salutationis quam modo vidisti invenire potes. Directorium separatum "/var/www/sites" pro machinis virtualibus et subdirectorium "/var/www/sites/site1" cum pagina indice situs tui experimentalis creemus .
cd /var/www/

mkdir -p sites/site1

echo "<H1>Welcome</H1>" > sites/site1/index.html
In effectu, fasciculus "/var/www/sites/site1/index.html" unam tantum lineam codicis HTML continere debet:
<H1>Welcome</H1>3. Apache servo configuratione
Fasciculi configurationis situs interretiales in catalogo "/etc/apache2/sites-available/" sunt . Fasciculum configurationis pro novo hospite virtuali creemus, configurationem implicitam ex fasciculo "000-default.conf" ut fundamentum sumptis.
cd /etc/apache2/sites-available/

cp 000-default.conf site1.conf
Aperi fasciculum "site1.conf" et muta attributum "DocumentRoot" . Iter situs tui interretialis ut valorem pone, ergo in nostro casu est "/var/www/sites/site1".
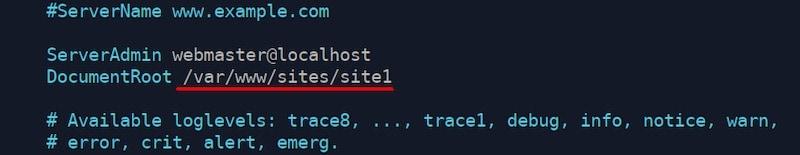
In hac scaena non opus est simultaneam multiplex websites operationem configurare, ut defaltam website et novum locum debilitare possimus. Reload in calculonis servi ad mutationes applicandas.
a2dissite 000-default

a2ensite site1

systemctl reload apache2
Aperi nexum “http://[server's _ip_address]” iterum et fac ut loco paginae salutationis implicitae novam paginam habeamus.
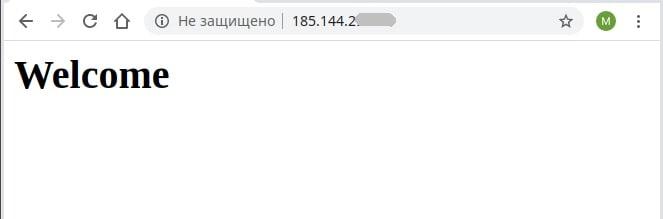
Configurationem servientis HTTP nostri complevimus et ad gradum proximum progredi possumus.
FTP servo configuratione
1. Installation
Servitorem nostrum ftp et fasciculum additum "db-util" instituamus , quo utimur utentes virtuales configurandi.
apt install vsftpd db-util2. loci crea rationem
Servo vsftpd nobis permittit accessum permissionum flexibili modo configurare. Ad munera nostra necessaria ftp utentes cum sequentibus praebere debemus:
- plena accessum ad contenta "/var/www/sites/";
- disable omne quod est supra "/var/www/";
- nexum cum virtuali ratione;
Rationem localem "virtualem" sine permissione inscriptionis sed cum accessu ad fasciculum domesticum "/var/www/" . Haec ratio ab usoribus ftp ad coniungendum cum servo utetur.
useradd -d /var/www virtual"Radix" dominus fasciculi "/var/www" per default erit. Ut usores ftp contenta situs interretialium mutare possint, dominum fasciculi "/var/www/sites/" etiam subfasciculi "virtual" mutemus.
chown -R virtual:root /var/www/sitesPropterea, usor "virtualis" contenta "/var/www/" videre et in subfolder "/var/www/sites/" scribere poterit.
3. configurationis
Configuratio principalis in fasciculo "/etc/vsftpd.conf" est , ergo aperiamus et hoc modo emendemus:
#enable virtual users

anonymous_enable=NO

local_enable=YES

guest_enable=YES

guest_username=virtual
#configure permission
write_enable=YES
anon_upload_enable=YES
anon_mkdir_write_enable=YES
anon_other_write_enable=YES
anon_world_readable_only=NO
anon_umask=0022
chroot_local_user=YES#launch settings
listen=YES
pasv_min_port=30000
pasv_max_port=309994. crea in database
Opus database ut notitias virtualium rationum congregem.
Primum, simplicem fasciculum textualem "users.txt" in directorio "home" creemus et singularia accessus (inscriptionem et tesseram) usorum virtualum in linea altera servemus. Exempli gratia, usorem virtualem cum inscriptione "ftp" et tessera "Qwe123" requiremus . Tum fasciculus sic apparebit:
ftp

Qwe123
Sit scriptor database creare
db_load -T -t hash -f ~/users.txt /etc/vsftpd_login.dbMutemus fasciculum PAM implicitum "/etc/pam.d/vsftp" hoc modo:
auth required /lib/x86_64-linux-gnu/security/pam_userdb.so db=/etc/vsftpd_login

account required /lib/x86_64-linux-gnu/security/pam_userdb.so db=/etc/vsftpd_login
Nota bene viam bibliothecae "pam_userdb.so" fortasse diversam esse, sed eam, si opus sit, mutare potes.
Reload the vsftpd server to apply changes.
systemctl restart vsftpdConsummavimus configurantes FTP servo.
Nexus details:
- ftp: [server's_ip_address]
- login: ftp
- password: Qwe123
PHP servo configuratione
1. instruitur PHP
Hodie postrema versio stabilis PHP est php 7.4.5 quae in repositoriis officialibus Ubuntu non continetur. Tertium-partem repositorium coniungamus et novissimam versionem PHP instituamus.
apt update

apt install software-properties-common

add-apt-repository ppa:ondrej/php

apt update

apt install php7.4
2. Moderare
Ut PHP exsequatur, fasciculus paginae interretialis extensionem ".php" habere debet . Paginam nostram probationis renominamus:
cd /var/www/sites/site1/

mv index.html index.php
Adde hanc lineam php ad fasciculum "/var/www/sites/site1/index.php" , ut fasciculus hoc modo appareat:
<H1>Welcome</H1>

<?php

phpinfo();

?>
Serva mutationes et eventum in navigatro preme.
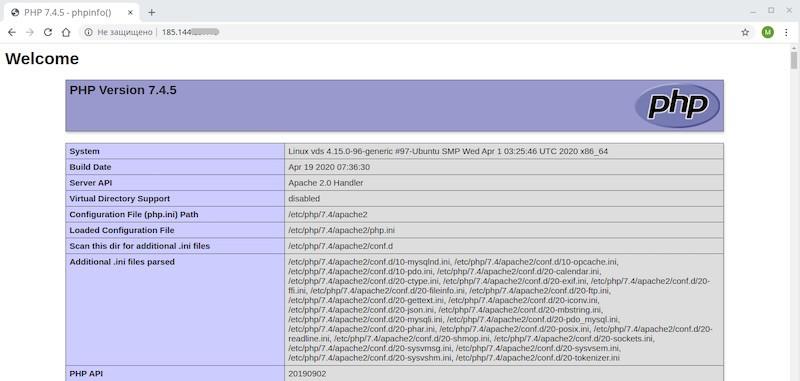
Si functionis "phpinfo()" eventum vides , interpres PHP recte operatur. Nunc ad gradum proximum progrediamur.
MySQL (MariaDB) configuratione
1. Installation
MariaDB installamus et PHP moduli ad MySQL et deinde Apache reload.
apt install mariadb-server php-mysql

systemctl restart apache2
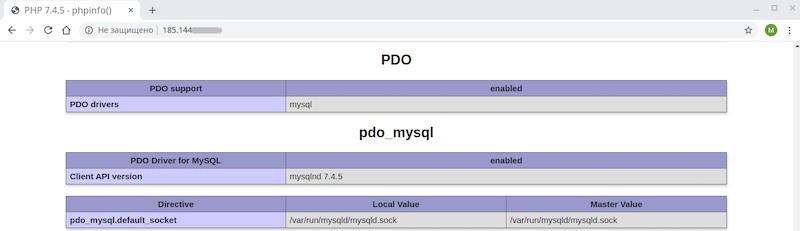
Paginam probationis renova et ad sectionem "PDO" in tabula configurationis PHP vade. Si sectionem "PDO_mysql" invenire potes , significat rectorem pro Mysql recte installatum esse.
Deinde configurationem initialem securitatis MariaDB facere et tesserae usoris "root" statuere , accessum remotum inactivare, et omnes rationes hospitum delere debebimus.
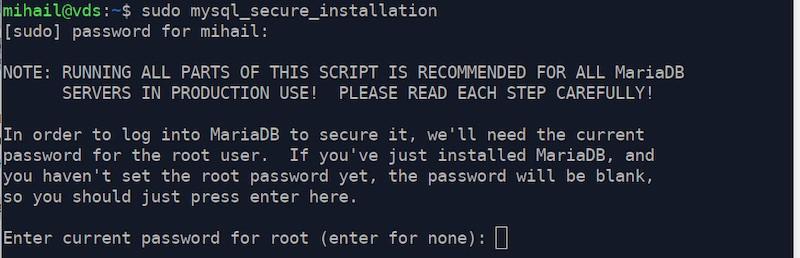
mysql_secure_installationPrimo gradu, tessera usoris "root" inserenda est ad DBMS accedendum, vel clavem "Enter" premere si nulla tessera est. Cum nulla tessera pro usore "root" post institutionem constituta sit, simpliciter clavem "Enter" premere.
Nota bene in MariaDB iam proprias rationes esse quae nihil commune habent cum rationibus systematis operandi. Itaque solus usor quo in MariaDB utimur est "root".
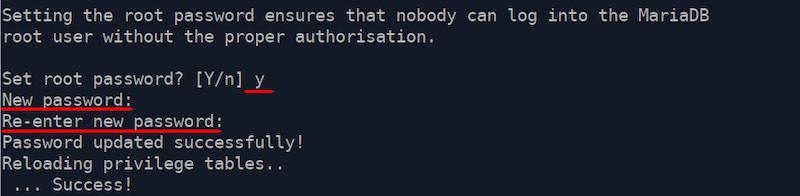
Post hoc, configurator nos rogabit ut tesserae pro usore principali constituamus. "Y" scribe ut confirmes et novam tesseram inscribas. In nostro casu, est "Qwe123".
Responde "Y" ad omnes reliquas quaestiones usque ad finem.
Configuratio fit!
MariaDB accessum details:
- Login: radix
- Password: Qwe123
phpMyAdmin configuratione
1. Installation
Extensionem necessariam pro PHP - mbstring - instituamus.
apt install php-mbstringIn repositorio officiali tantum est versio iamnon phpMyAdmin, ut novam manually instituamus.
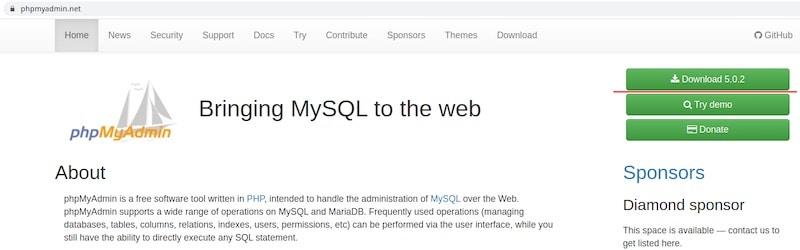
Aperi locum interretialem officialem propositi " https://www.phpmyadmin.net/ " et archivum recentissimum detrahe.
Archivum ad servitorem in fasciculo "/var/www/sites/" utens quolibet cliente FTP exscribe.
Archivum fasciculi remove et nomen eius "phpMyAdmin" renomina . Noli oblivisci utilitatem "unzip" instituere . Archivum, postquam id extraxisti, delere potes.
apt install unzip

cd /var/www/sites/

unzip phpMyAdmin-5.0.2-all-languages.zip

mv phpMyAdmin-5.0.2-all-languages phpMyAdmin

rm phpMyAdmin-5.0.2-all-languages.zip
Crea fasciculum sequentem "/var/www/sites/phpMyAdmin/tmp" pro fasciculis temporariis et omnibus aditum permitte. Si hoc non feceris, phpMyAdmin aditum negatum ad fasciculum temporarium nuntiabit.
cd /var/www/sites/phpMyAdmin/

mkdir tmp

chmod 777 tmp
2. crea in alias
Cum phpMyAdmin virtualis hospes non est separatus et extra directorium radicis sita est, alias configurare.
Aperi fasciculum “/etc/apache2/mods-available/alias.conf” et hanc lineam adde:
Alias /pma “/var/www/sites/phpMyAdmin"intra hanc sectionem;
<IfModule alias_module>

</IfModule>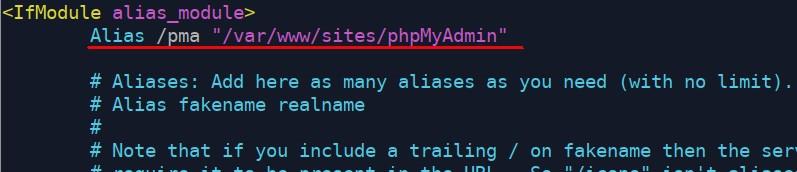
Reload Apache ad mutationes adhibere.
systemctl reload apache2Alias constitutum est, ita phpMyAdmin hic "http://[server's_ip_address]/pma" accedere possumus .
3. Praeparet ad database
Cum utentes radicem usoris in initiali MariaDB configuratione utentes, novam rationem creare debebimus omnibus permissionibus quae ad phpMyAdmin accessuri erunt.
Praeterea ut ad ulteriora notiones phpMyAdmin operae database indigebimus et rationem accessuri.
Faciamus rationes
mariadb -u root -pGRANT ALL PRIVILEGES ON *.* TO 'pma'@'localhost' IDENTIFIED BY 'Qwe123' WITH GRANT OPTION;GRANT SELECT, INSERT, UPDATE, DELETE ON `phpmyadmin`.* TO 'pmaservice'@'localhost' IDENTIFIED BY 'Qwe123' WITH grant option;quitNota bene nomen basis datorum in secunda petitione in scintilla retroactiva "... ON `phpmyadmin` .* TO 'pma'@'localhost' IDENTIFIED BY ..." esse.
Quo fit, duae rationes in MariaDB creatae erunt;
- Login: pma, Password: Qwe123Full accessus, adhibebitur ut aperias phpMyAdmin
- Login: pmaservice, Password: Qwe123The servitii ratio postulatur ad ulteriora lineamenta ad operandum
In proximo gradu, has res in fasciculo configurationis "config.inc.php" statuemus.
Deinde basim datorum ex fasciculo "phpMyAdmin/sql/create_tables.sql" importare debebimus.
Sit scriptor importare cum auxilio phpMyAdmin.
Aperi nexum "http://[inscriptio_IP_servitoris]/pma"
Inscribe inscriptionem "pma" et tesseram "Qwe123"
Ad "Import" vade , "Select file" preme et fasciculum "sql/create_tables.sql" in directorio principali phpMyAdmin elige. Ibi fasciculus "phpMyAdmin" in computatro tuo cum fasciculis esse debet. Si opus est, ex archivo remove.
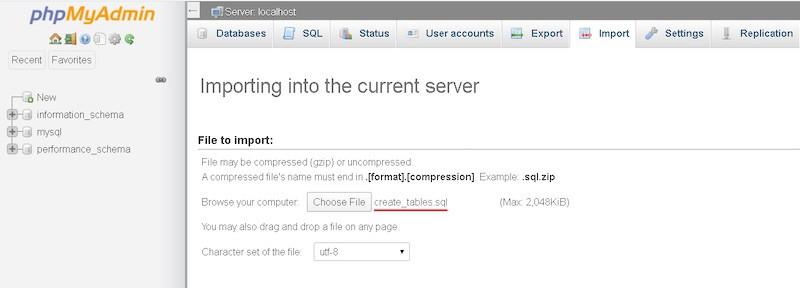
Preme "Deinde" ut importationem incipias.
4. configurationis
Lets effingo lima ex template
cd /var/www/sites/phpMyAdmin/

cp config.sample.inc.php config.inc.php
Aperiamus fasciculum configurationis "/var/www/sites/phpMyAdmin/config.inc.php" et mutationes sequentes faciamus:
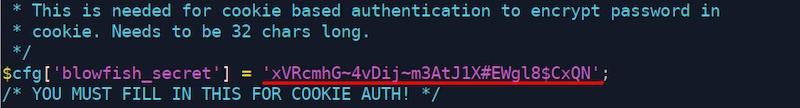
Valorem fortuitum triginta duorum characterum pro attributo "$cfg['blowfish_secret']" constitue . Generatore tesserarum quolibet utere.
Commentarios ex omnibus lineis sectionis "phpMyAdmin configuration storage settings" remove et inscriptionem et tesseram rationis servitii MariaDB pro attributis "controluser" et "controlpass" congruenter constitue. In nostro casu, est pmaservice et Qwe123.
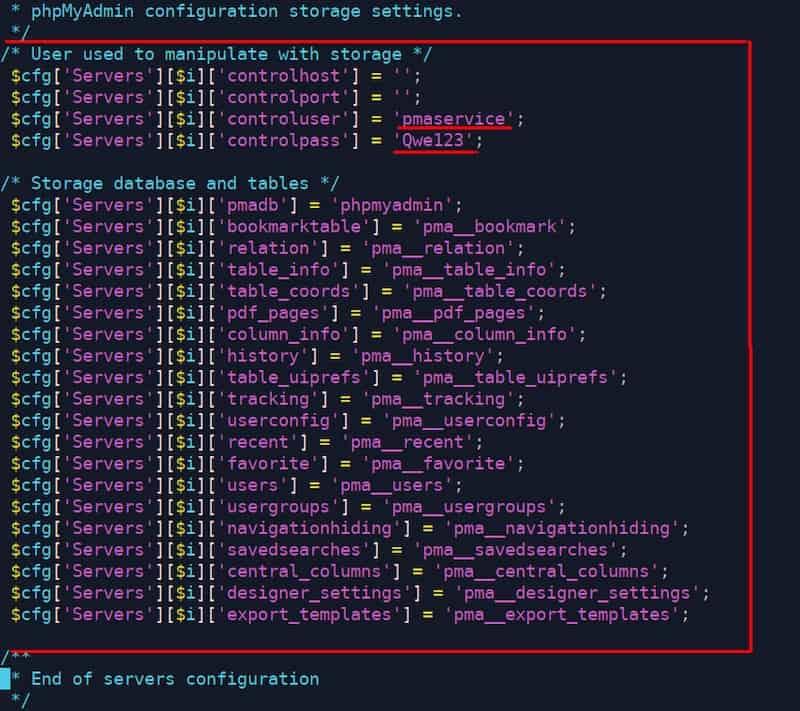
Nisi mutationes.
Access details for phpMyadmin:
- http://[server’s_ip_address]/pma/
- Login: pma
- Password: Qwe123
Quomodo installare et configurare WordPress in Linux server
1. WordPress sarcina ac lima collocatione
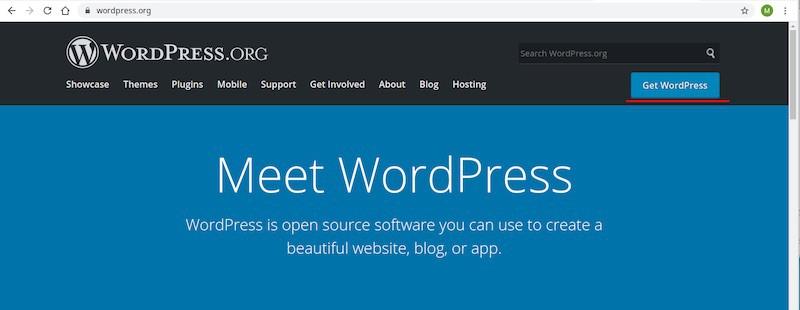
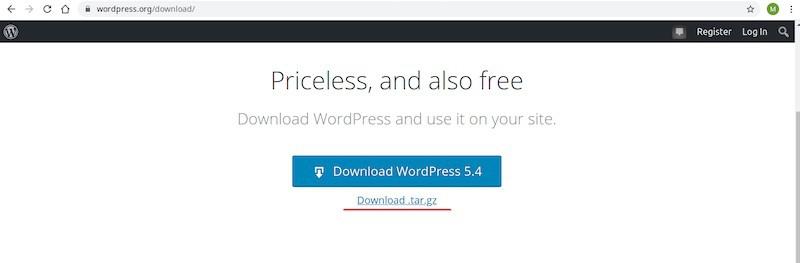
Ad paginam officialem WP " https://ru.wordpress.org/ " vade et archivum in computatrum tuum localem detrahe.
Archivum in servitorem in folder "/var/www/sites/" impone et in folder "wordpress " ex archivo remove.
Contenta fasciculi principalis "/var/www/sites/wordpress/" situs interretialis "/var/www/sites/site1/" exscribe.
Quoniam fasciculos per consolam cum permissione administratoris principalis transcripsimus, dominum fasciculi "/var/www/sites/" mutemus , contentis fasciculi "virtual" inclusis . Hoc requiritur ut accessus plenus pro conexione FTP per clientem permittatur.
cd /var/www/sites/

tar -xzvf wordpress-5.4-ru_RU.tar.gz

cp -R wordpress/* site1/

chown -R virtual:root /var/www/sites
2. Crea database pro WordPress
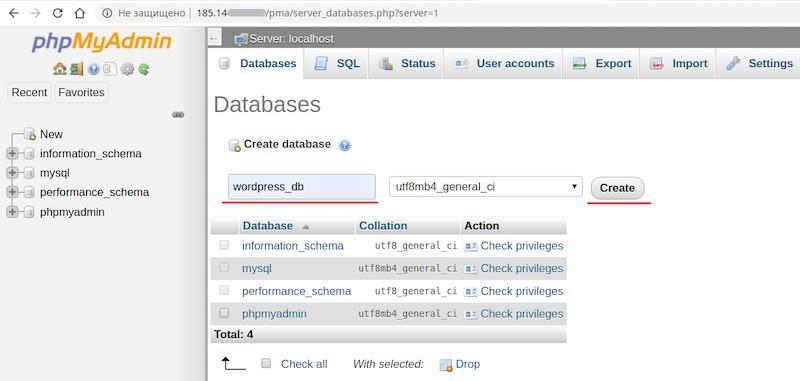
Log in to phpMyAdmin and click "Create database". Denominare nomen database arbitrarium, in casu nostro "wordpress_db" et deprime conjunctionem "Cre".
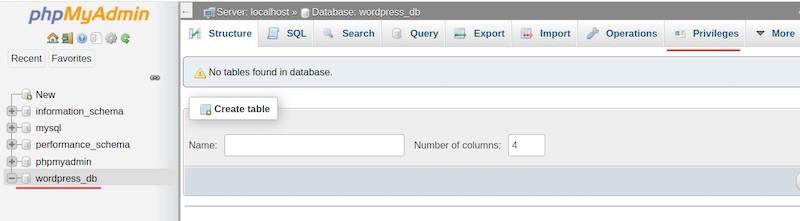
Novam basim datorum in parte sinistra elige et "Privilegia" preme.
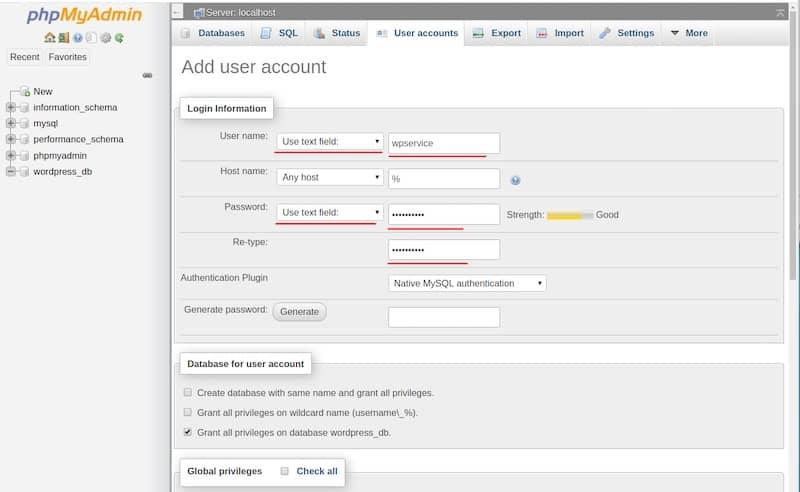
Deinde preme "Add user account" (Rationem usoris addere).
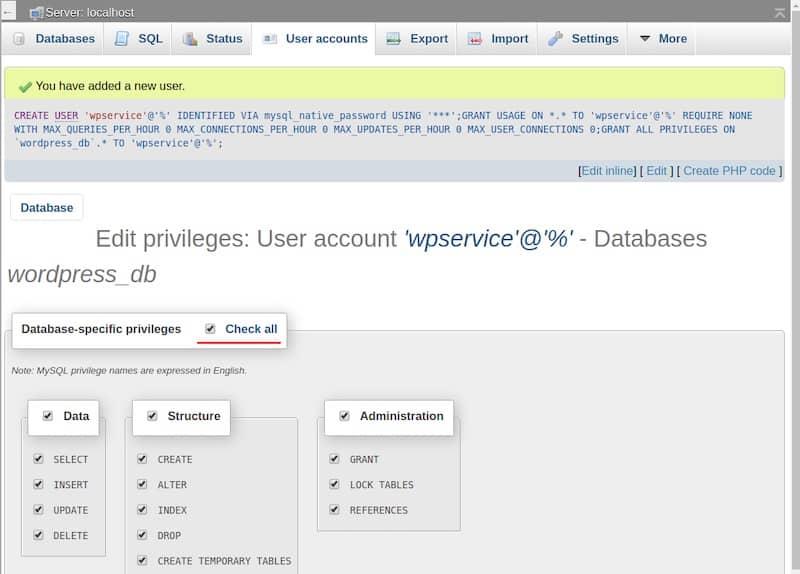
In fenestra aperta, nomen usoris et tesserae ( wpservice / Qwe123 ) inscribe, "Grant all privileges in the wordpress_db" nota et "Next" preme.
In pagina sequenti, preme "Cancel all" ut omnia privilegia in gradu basis datorum restituas et preme "Next".
3. WordPress configuration on a Linux server
Vade ad radicem indicis tui website et limam configurationem ex exemplari exemplaris
cd /var/www/sites/site1/

cp wp-config-sample.php wp-config.php
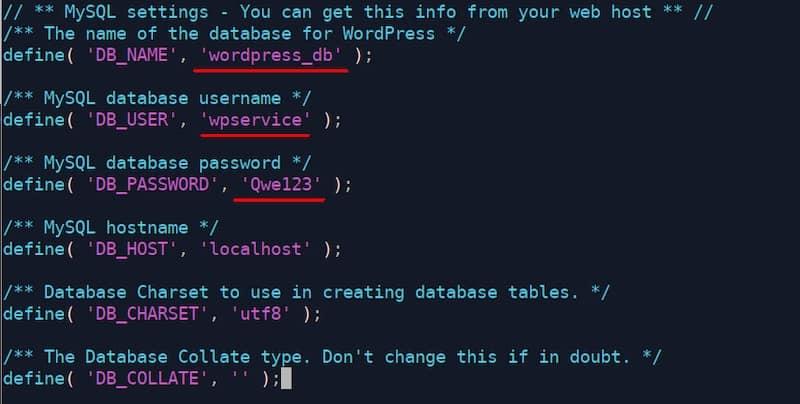
Aperi fasciculum "wp-config.php" et parametros nexus basis datorum, quos in gradu priori creavimus, inscribe et mutationes serva.
4. Install CMS WordPress
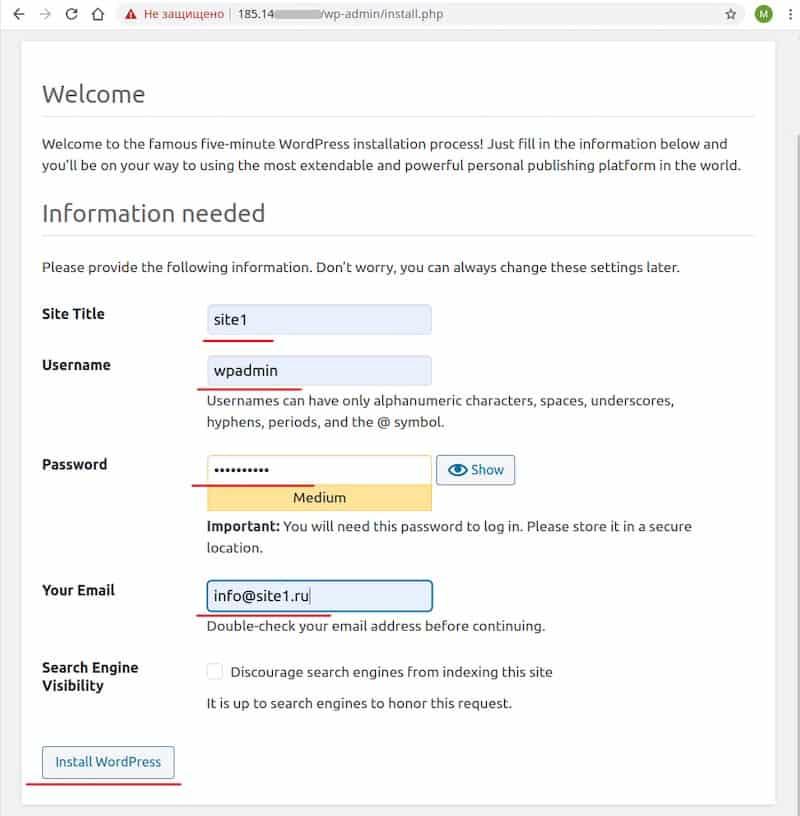
Aperi nexum sequentem in navigatro "http://[server's_ip_address]/wp-admin/install.php".
Omnia spatia imple et "Install WordPress" preme. Nomen usoris et tessera fortuita constitue. In nostro casu, wpadmin et Qwe123 proinde est.
Singula haec ad WordPress accedere possunt.
Postquam institutionem perfectam habes, nexum "http://[server's_ip_address]/wp-login.php" aperi , rationes accessus inscribe, et in WordPress ingrediere.
Unum e WordPress templates in pagina principalis videre debes.
Configuratio finitur.
WordPress accessum singula:
- http://[server’s_ip_address]/wp-login.php
- Login: wpadmin
- Password: Qwe123
