Cum difficultates cum effectu servi tui experiris, primum quod facere debes est acta Linux inspicere . In actis systematis, invenire potes nonnulla utilia nuntia diagnostica ex variis partibus systematis operandi, ut nucleo vel variis officiis, ergo ibi causam defectus probabilissime invenies.
Omnis nuntius in ligno generatur ex eventibus quibusdam in systemate operante: ex usuario, permissio ad servitium clausurae vel applicationis defectus. Haec eventus diversae potiores partes habent secundum quam criticae res sunt. Sequuntur genera rerum in Linux:
emerg— delictum, summa prioritas;alert— urgente admonitione;crit- discrimine eventu;err— Ordinarius error;warn— Ordinarium monitum;notice— notificatio;info- nuntios nuntios;debug- debugging information;
In praesenti, praecipua officia collectionis diariorum in Linux sunt rsyslog et systemd-journald . Cum plerisque fasciculis distributionum modernarum conveniunt et independenter operantur.
rsyslog
Acta huius servitii in fasciculo " /var/log/ " in forma fasciculorum textuum ordinariorum inveniuntur . Nuntii actorum in fasciculos diversos secundum genus eventus ponuntur. Exempli gratia, " /var/log/auth.log " informationem de auctoritate usorum in systemate continet, et " /var/log/kern.log " nuntia nuclei continet. Nomina fasciculorum inter fasciculos distributionis differre possunt, ergo fasciculum configurationis inspiciamus ut ideam capiamus ubi " /etc/rsyslog.d/50-default.conf " sit.
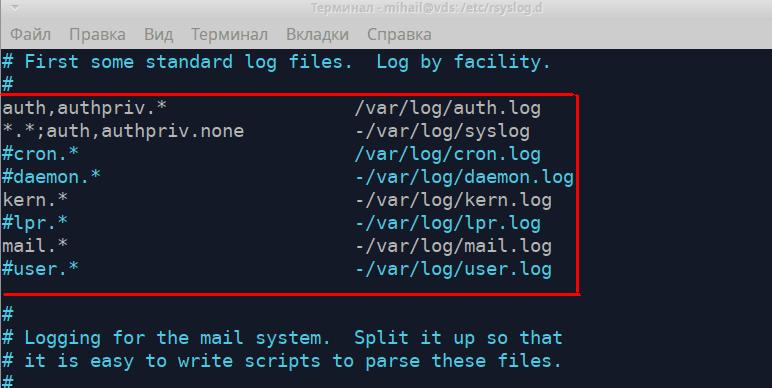
Hae regulae ostendunt qui fasciculus unumquodque genus nuntiorum diarii contineat. Pars sinistra genus nuntii in forma " [Fons].[Prioritas] " ostendit, pars dextra nomen fasciculi diarii ostendit. Dum genus nuntii scribitur, character " * " addi potest. Significat valorem vacuum vel " nullum " quod eum e indice removet. Duas primas regulas propius inspiciamus.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
Prima regula significat omnes nuntios a mechanismo authorizationis acceptos in fasciculo " /var/log/auth.log " inscribi . Omnes conatus authorizationis (et prosperi et errati) in hoc fasciculo inscribentur. Secunda regula indicat omnes nuntios praeter eos qui cum authorizatione coniuncti sunt in fasciculo " /var/log/syslog " inscribi. Hi duo fasciculi plerumque sunt celeberrimi. Regulae sequentes viam ad acta nuclei " kern.* " et acta servitii epistularum " mail.* " reponenda definiunt.
Fasciculi diarii (log archive) aperiri possunt auxilio cuiuslibet editoris textus, velut `less` , `cat` , `tail` . Aperiamus fasciculum " /var/log/auth.log " .
less /var/log/auth.log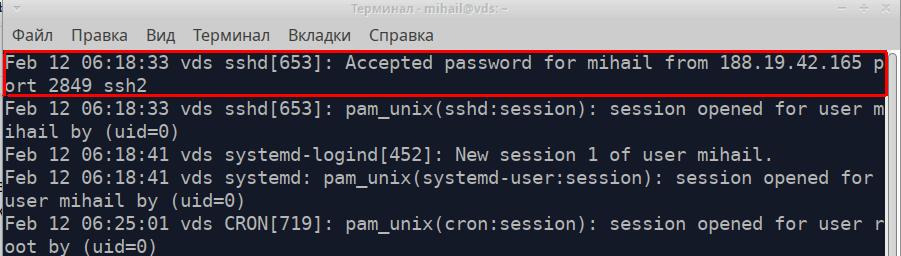
Omnis linea tabella est nuntius separatus ab applicatione vel servitio accepit. Omnes nuntii cuiuscumque originis unam formam habent et ex 5 partibus constant. Epistulam claram sumamus in screenshot exemplum.
- Nuntius indicatione - "Feb 12 06:18:33"
- Nomen computer quod nuntium misit - "vds"
- Nomen applicationis vel officii qui nuntium misit - "sshd"
- Processus ID - [653]
- Epistula text - "Tessera accepti pro mihail ex 188.19.42.165 port 2849 ssh2"
Hoc erat exemplum felicis connexionis cum SSH.
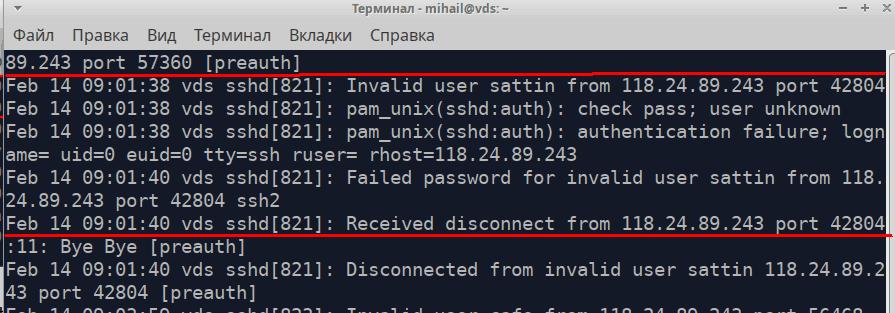
Ecce quam frustra login conatum spectat:
Hoc documentum etiam tradit mandata cum provectis permissionibus
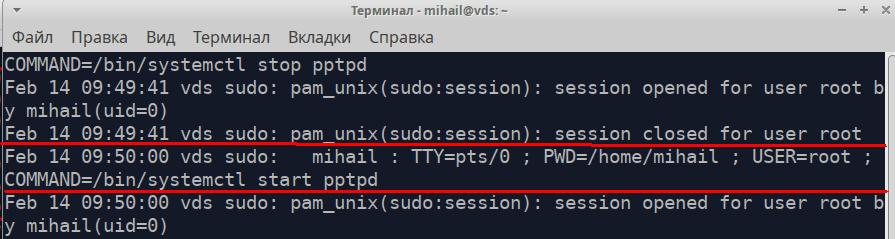
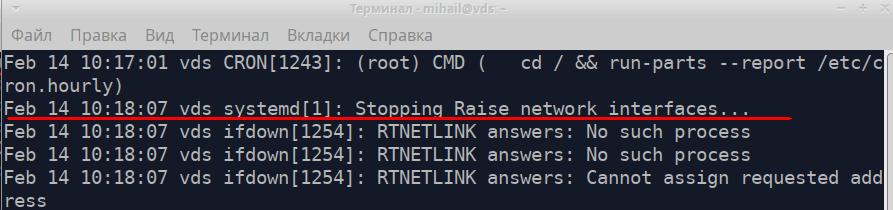
Aperiamus fasciculum `/var/log/syslog`.
Nuntium in screenshot clarum est nuntius de retis interfaciei shutdown.
Ad informationes per longiores fasciculos textuales investigandas, utilitatem "grep" adhibe. Omnes nuntios a servitio pptpd acceptos in fasciculo " /var/log/syslog " invenire potes.
grep 'pptpd' /var/log/syslog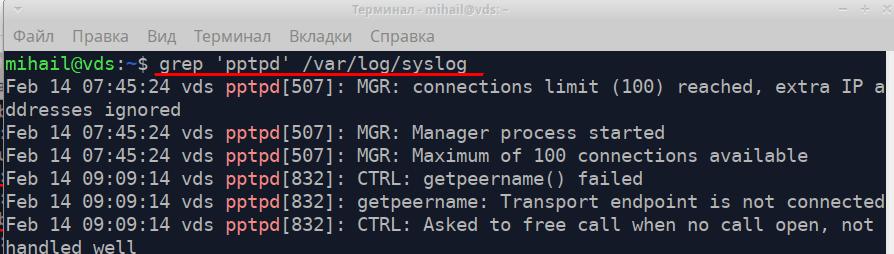
Inter diagnostica, utilitatem "tail" uti potes , quae aliquot lineas ultimas fasciculorum ostendere potest. Mandatum " tail -f /var/log/syslog " te sinet acta diurna in tempore reali spectare.
Servitium rsyslog valde flexibile et potens est. Ad colligenda acta et in systematibus localibus et in gradu societatis adhiberi potest. Documentationem plenam in situ interretiali officiali https://www.rsyslog.com/ invenire potes.
Acta gyrationis in Linux
Registratio diariorum continue fit, ita magnitudo fasciculorum perpetuo crescit. Mechanismus rotationis archivationem automaticam veterum diariorum et creationem novorum fasciculorum praestat. Secundum regulas, hoc fieri potest quotidie, hebdomadaliter, menstruatim vel secundum limitem magnitudinis. Cum nova diaria creantur, vetera simpliciter deleri vel per inscriptionem electronicam mitti possunt. Rotatio diariorum per utilitatem " logrotate " perficitur. Configurationem principalem in fasciculo " /etc/logrotate.conf " invenire potes . Contenta fasciculorum etiam in fasciculo " /etc/logrotate.d/ " tractantur.
Novae regulae in principalem fasciculum configurationis inscribi possunt. Tamen, optimum est fasciculum separatum creare in " /etc/logrotate.d/ ". Initio, pauci fasciculi in hoc directorio sunt.
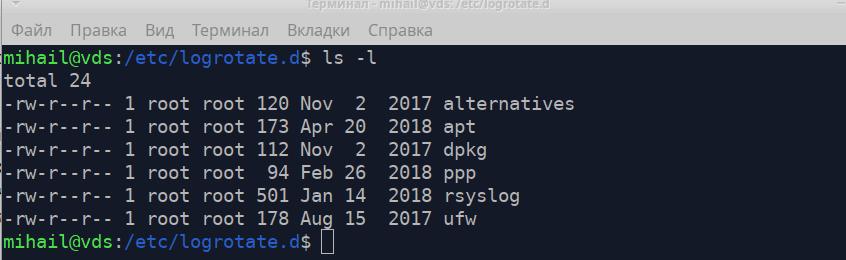
Inspiciamus fasciculum " /etc/logrotate.d/rsyslog " qui regulas rotationis pro actis servitii rsyslog continet.
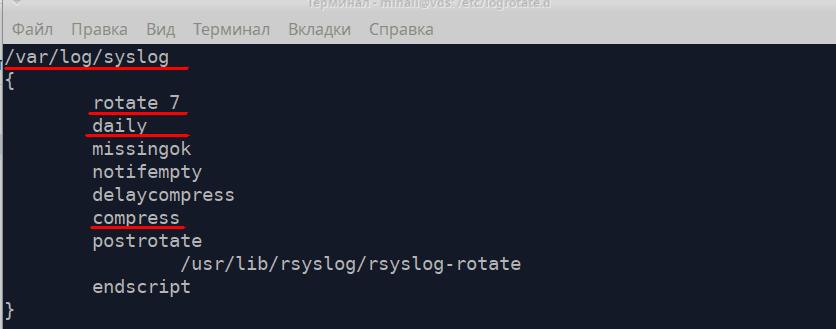
Primum, regula viam ad limam contineat et deinde omnes lineas in uncis curvatis procedat.
- VII CIRCUMAGO - numerus imaginum ad custodiam - 7
- cotidie - file novum creare cotidie
- compendium - compriment ac archive vetus files
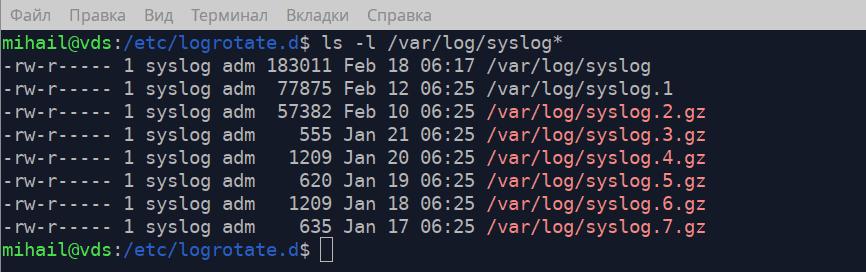
In imagine videre potes in fasciculo " /var/log/ " esse diarium principale " syslog " et septem archiva, quae cum regulis in fasciculo configurationis congruunt.
Descriptionem uberiorem functionis `logrotate` in manuali invenire potes, mandatum ` man logrotate` exsequendo.
Linux omnia colligendis - journald
Servitium collectionis diariorum systemd-journald pars est systematis initializationis systemd . Fasciculi diariorum Linux in " /var/log/journal/ " forma peculiari servantur et auxilio utilitatis journalctl aperiri possunt . Forma diariorum prorsus eadem est ac in rsyslog.
Mandatum `journalctl` sine attributis omnia acta ostendit, sed non aptum est maioribus actis. Inspiciamus igitur aliquas optiones huius utilitatis.
journalctl -b- ostende omnes records ab ultimo initiojournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- ostende recordum intra certum tempusjournalctl -u pptpd- Monstrare monumenta cuiusdam servitiijournalctl -k- ostende nucleum epistulaejournalctl -p err- nuntii cuiusdam prioris, superiores epistulae superiores in hoc casu (crit, erecti, emerg) ostendunt.journalctl -f- ostende nuntiis in real-time
Pro maiori flexibilitate, has optiones coniungere potes. Omnes errores servitii pptpd ostendamus.
journalctl -u pptpd -p err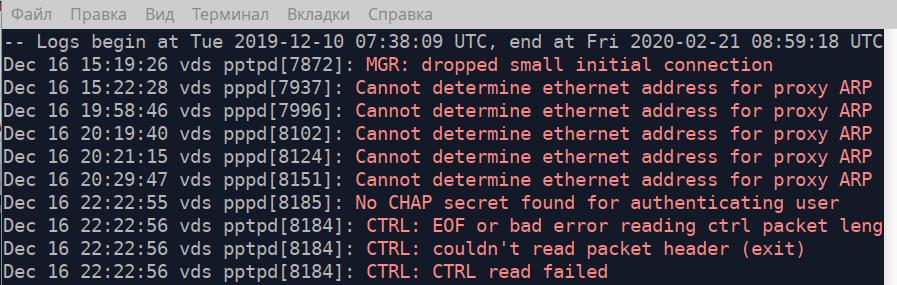
Si viam ad fasciculum executabilem ut attributum specificas, utilitas omnes nuntios ab hoc fasciculo missos ostendet. Ostendamus omnes nuntios a fasciculo " /usr/bin/sudo " missos ab hora quarta et quinta decima die XVIII Februarii MMXX. Re vera, omnia mandata cum maioribus permissionibus perfecta ostendet.
journalctl -S "2020-02-18 04:15" /usr/bin/sudo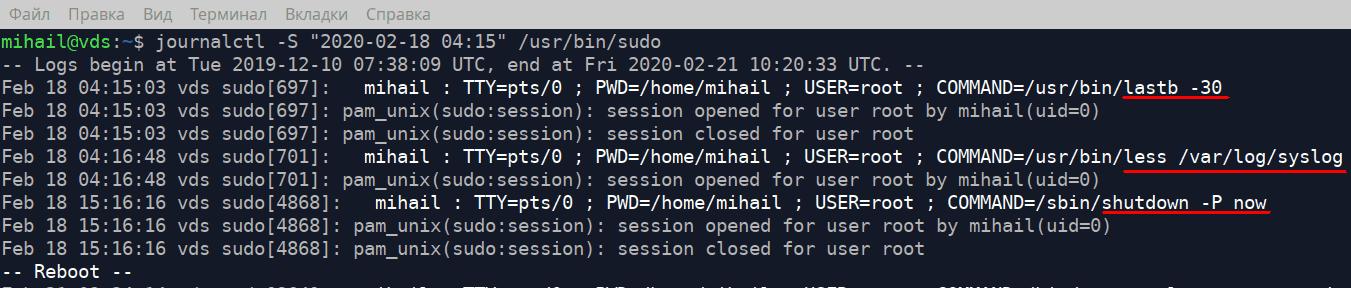
Scire quantum orbis tractus stipes lima sumo exequi hoc mandatum
journalctl --disk-usageAd modum stipes lima ut 1Gb exequi hoc mandatum
journalctl --vacuum-size=1GOpening files binarii
Nunc inspiciamus quosdam fasciculos speciales in fasciculo " /var/log/ " ubi omnes conatus inscriptionis servantur. Hi fasciculi binarii sunt et solis programmatibus specialibus aperiri possunt.
`/var/log/wtmp` informationem de conatibus prosperis initii inscriptionis continet. Utilitate "last" utere ad id aperiendum.
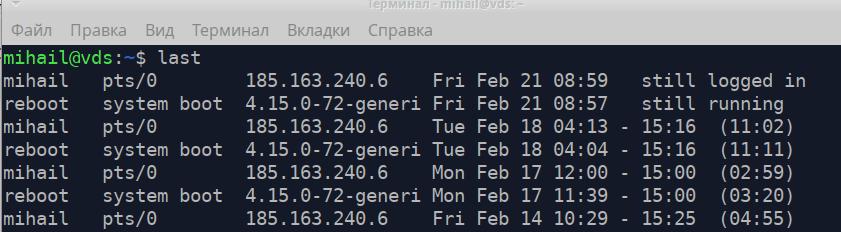
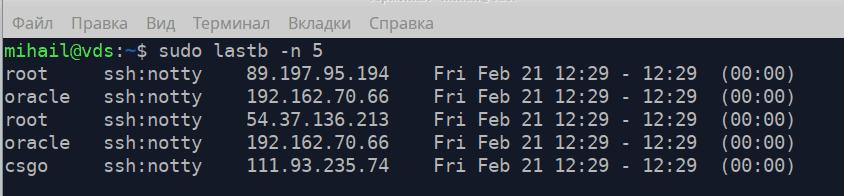
`/var/log/btmp` — omnes conatus inscriptionis irritos continet. Aperiri potest cum `lastb` cum permissionibus provectis. Attributum `-n` numerum linearum ab fine fasciculi monstratarum definit.
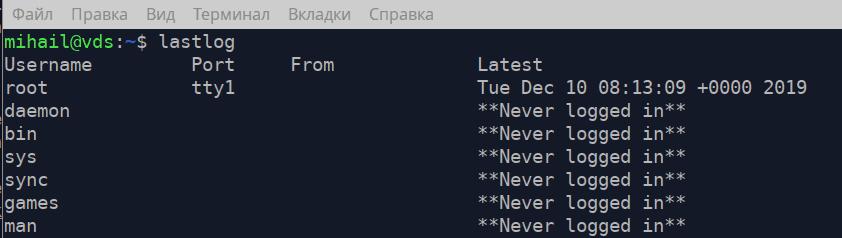
`/var/log/lastlog` — tempus ultimae actionis inscriptionis pro quolibet indice rationis continet. Aperiri potest cum `lastlog`.