ನಿಮ್ಮ ಸರ್ವರ್ನ ಕಾರ್ಯಕ್ಷಮತೆಯಲ್ಲಿ ನೀವು ಯಾವುದೇ ಸಮಸ್ಯೆಗಳನ್ನು ಎದುರಿಸಿದಾಗ, ನೀವು ಮೊದಲು ಮಾಡಬೇಕಾಗಿರುವುದು ನಿಮ್ಮ ಲಿನಕ್ಸ್ ಲಾಗ್ಗಳನ್ನು ಪರಿಶೀಲಿಸುವುದು . ಸಿಸ್ಟಮ್ ಲಾಗ್ನಲ್ಲಿ, ಕರ್ನಲ್ ಅಥವಾ ವಿವಿಧ ಸೇವೆಗಳಂತಹ ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಂನ ವಿವಿಧ ಘಟಕಗಳಿಂದ ಕೆಲವು ಉಪಯುಕ್ತ ಡಯಾಗ್ನೋಸ್ಟಿಕ್ಸ್ ಸಂದೇಶಗಳನ್ನು ನೀವು ಕಾಣಬಹುದು, ಆದ್ದರಿಂದ ನೀವು ಅಲ್ಲಿ ವೈಫಲ್ಯದ ಕಾರಣವನ್ನು ಹೆಚ್ಚಾಗಿ ಕಂಡುಕೊಳ್ಳುವಿರಿ.
ಲಾಗ್ನಲ್ಲಿರುವ ಪ್ರತಿಯೊಂದು ಸಂದೇಶವು ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಂನಲ್ಲಿನ ಕೆಲವು ಘಟನೆಗಳ ಪರಿಣಾಮವಾಗಿ ಉತ್ಪತ್ತಿಯಾಗುತ್ತದೆ: ಬಳಕೆದಾರರಿಂದ, ಅಧಿಕಾರದಿಂದ ಸೇವೆಯ ಸ್ಥಗಿತಗೊಳಿಸುವಿಕೆ ಅಥವಾ ಅಪ್ಲಿಕೇಶನ್ ವೈಫಲ್ಯದವರೆಗೆ. ಈ ಘಟನೆಗಳು ಎಷ್ಟು ನಿರ್ಣಾಯಕವಾಗಿವೆ ಎಂಬುದರ ಆಧಾರದ ಮೇಲೆ ವಿಭಿನ್ನ ಆದ್ಯತೆಗಳನ್ನು ಹೊಂದಿವೆ. ಲಿನಕ್ಸ್ನಲ್ಲಿ ಈ ಕೆಳಗಿನ ರೀತಿಯ ಈವೆಂಟ್ಗಳಿವೆ:
emerg- ವೈಫಲ್ಯ, ಹೆಚ್ಚಿನ ಆದ್ಯತೆ;alert- ತುರ್ತು ಎಚ್ಚರಿಕೆ;crit- ನಿರ್ಣಾಯಕ ಘಟನೆ;err- ಸಾಮಾನ್ಯ ದೋಷ;warn- ಸಾಮಾನ್ಯ ಎಚ್ಚರಿಕೆ;notice- ಅಧಿಸೂಚನೆ;info- ಮಾಹಿತಿ ಸಂದೇಶ;debug- ಡೀಬಗ್ ಮಾಡುವ ಮಾಹಿತಿ;
ಪ್ರಸ್ತುತ, ಲಿನಕ್ಸ್ನಲ್ಲಿ ಪ್ರಮುಖ ಲಾಗ್ ಕೊಯ್ಲು ಸೇವೆಗಳು rsyslog ಮತ್ತು systemd-journald . ಅವು ಹೆಚ್ಚಿನ ಆಧುನಿಕ ವಿತರಣಾ ಪ್ಯಾಕೇಜ್ಗಳೊಂದಿಗೆ ಹೋಗುತ್ತವೆ ಮತ್ತು ಸ್ವತಂತ್ರವಾಗಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತವೆ.
rsyslog
ಈ ಸೇವೆಯ ಲಾಗ್ಗಳು ಸಾಮಾನ್ಯ ಪಠ್ಯ ಫೈಲ್ಗಳ ರೂಪದಲ್ಲಿ “ /var/log/ ” ಫೋಲ್ಡರ್ನಲ್ಲಿವೆ. ಈವೆಂಟ್ ಪ್ರಕಾರವನ್ನು ಅವಲಂಬಿಸಿ ಲಾಗ್ ಸಂದೇಶಗಳನ್ನು ವಿಭಿನ್ನ ಫೈಲ್ಗಳಲ್ಲಿ ಇರಿಸಲಾಗುತ್ತದೆ. ಉದಾಹರಣೆಗೆ, “ /var/log/auth.log ” ವ್ಯವಸ್ಥೆಯಲ್ಲಿ ಬಳಕೆದಾರರ ಅಧಿಕಾರದ ಮಾಹಿತಿಯನ್ನು ಒಳಗೊಂಡಿದೆ, ಮತ್ತು “ /var/log/kern.log ” ಕರ್ನಲ್ ಸಂದೇಶಗಳನ್ನು ಒಳಗೊಂಡಿದೆ. ಫೈಲ್ಗಳ ಹೆಸರುಗಳು ವಿತರಣಾ ಪ್ಯಾಕೇಜ್ಗಳಲ್ಲಿ ಭಿನ್ನವಾಗಿರಬಹುದು, ಆದ್ದರಿಂದ “ /etc/rsyslog.d/50-default.conf ” ಎಲ್ಲಿದೆ ಎಂಬ ಕಲ್ಪನೆಯನ್ನು ಪಡೆಯಲು ಕಾನ್ಫಿಗರ್ ಫೈಲ್ ಅನ್ನು ನೋಡೋಣ.
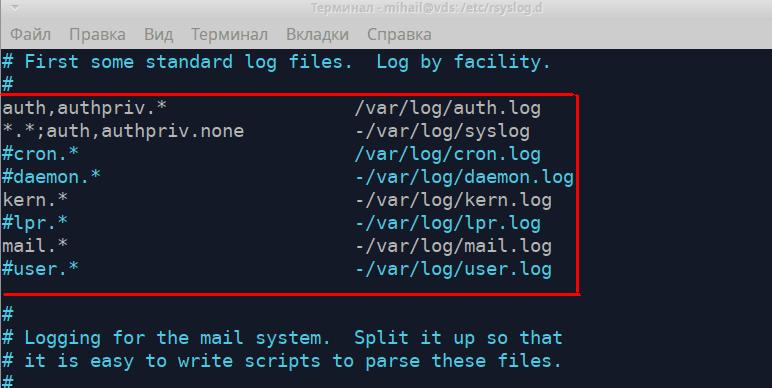
ಈ ನಿಯಮಗಳು ಯಾವ ಫೈಲ್ ಪ್ರತಿಯೊಂದು ರೀತಿಯ ಲಾಗ್ ಸಂದೇಶಗಳನ್ನು ಹೊಂದಿದೆ ಎಂಬುದನ್ನು ಪ್ರದರ್ಶಿಸುತ್ತವೆ. ಎಡ ಭಾಗವು ಸಂದೇಶದ ಪ್ರಕಾರವನ್ನು ಈ ಕೆಳಗಿನ ರೂಪದಲ್ಲಿ ಪ್ರದರ್ಶಿಸುತ್ತದೆ “ [ಮೂಲ].[ಆದ್ಯತೆ] ” ಮತ್ತು ಬಲ ಭಾಗವು ಲಾಗ್ ಫೈಲ್ನ ಹೆಸರನ್ನು ಪ್ರದರ್ಶಿಸುತ್ತದೆ. ಸಂದೇಶದ ಪ್ರಕಾರವನ್ನು ಬರೆಯುವಾಗ “ * ” ಅಕ್ಷರವನ್ನು ಸೇರಿಸಬಹುದು. ಇದರರ್ಥ ಖಾಲಿ ಮೌಲ್ಯ ಅಥವಾ “ ಯಾವುದೂ ಇಲ್ಲ ” ಅದು ಅದನ್ನು ಪಟ್ಟಿಯಿಂದ ತೆಗೆದುಹಾಕುತ್ತದೆ. ಮೊದಲ ಎರಡು ನಿಯಮಗಳನ್ನು ಹತ್ತಿರದಿಂದ ನೋಡೋಣ.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
ಮೊದಲ ನಿಯಮದ ಪ್ರಕಾರ, ದೃಢೀಕರಣ ಕಾರ್ಯವಿಧಾನದಿಂದ ಸ್ವೀಕರಿಸಿದ ಎಲ್ಲಾ ಸಂದೇಶಗಳನ್ನು " /var/log/auth.log " ಫೈಲ್ಗೆ ದಾಖಲಿಸಲಾಗುತ್ತದೆ . ಎಲ್ಲಾ ದೃಢೀಕರಣ ಪ್ರಯತ್ನಗಳು (ಯಶಸ್ವಿ ಮತ್ತು ಅಲ್ಲದ ಎರಡೂ) ಈ ಫೈಲ್ನಲ್ಲಿ ನೋಂದಾಯಿಸಲ್ಪಡುತ್ತವೆ. ಎರಡನೇ ನಿಯಮವು ದೃಢೀಕರಣದೊಂದಿಗೆ ಸಂಪರ್ಕಗೊಂಡಿರುವ ಸಂದೇಶಗಳನ್ನು ಹೊರತುಪಡಿಸಿ ಎಲ್ಲಾ ಸಂದೇಶಗಳನ್ನು " /var/log/syslog " ಫೈಲ್ಗೆ ದಾಖಲಿಸಲಾಗುತ್ತದೆ ಎಂದು ಸೂಚಿಸುತ್ತದೆ . ಈ ಎರಡು ಫೈಲ್ಗಳು ಸಾಮಾನ್ಯವಾಗಿ ಅತ್ಯಂತ ಜನಪ್ರಿಯವಾಗಿವೆ. ಈ ಕೆಳಗಿನ ನಿಯಮಗಳು ಕರ್ನಲ್ ಲಾಗ್ಗಳನ್ನು " kern.* " ಮತ್ತು ಮೇಲ್ ಸೇವಾ ಲಾಗ್ಗಳನ್ನು " mail.* " ಸಂಗ್ರಹಿಸುವ ಮಾರ್ಗವನ್ನು ವ್ಯಾಖ್ಯಾನಿಸುತ್ತವೆ.
less , cat , tail ನಂತಹ ಯಾವುದೇ ಪಠ್ಯ ಸಂಪಾದಕದ ಸಹಾಯದಿಂದ ಲಾಗ್ ಫೈಲ್ಗಳನ್ನು ತೆರೆಯಬಹುದು . “ /var/log/auth.log ” ಫೈಲ್ ಅನ್ನು ತೆರೆಯೋಣ.
less /var/log/auth.log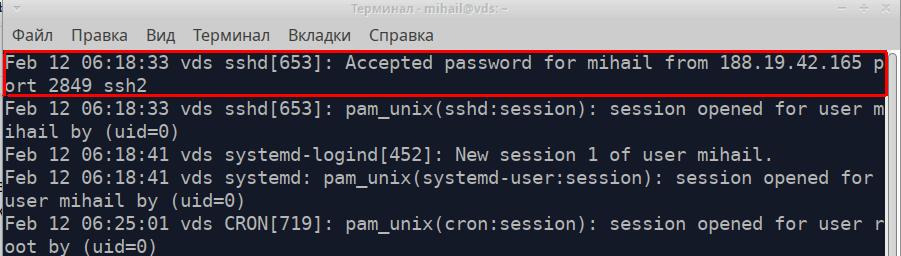
ಫೈಲ್ನ ಪ್ರತಿಯೊಂದು ಸಾಲು ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಸೇವೆಯಿಂದ ಸ್ವೀಕರಿಸಲಾದ ಪ್ರತ್ಯೇಕ ಸಂದೇಶವಾಗಿದೆ. ಎಲ್ಲಾ ಸಂದೇಶಗಳು, ಅವುಗಳ ಮೂಲವನ್ನು ಲೆಕ್ಕಿಸದೆ, ಒಂದು ಸ್ವರೂಪವನ್ನು ಹೊಂದಿರುತ್ತವೆ ಮತ್ತು 5 ಭಾಗಗಳನ್ನು ಒಳಗೊಂಡಿರುತ್ತವೆ. ಉದಾಹರಣೆಗೆ ಸ್ಕ್ರೀನ್ಶಾಟ್ನಲ್ಲಿ ಹೈಲೈಟ್ ಮಾಡಲಾದ ಸಂದೇಶವನ್ನು ತೆಗೆದುಕೊಳ್ಳೋಣ.
- ಸಂದೇಶ ಸಮಯಮುದ್ರೆ - “ಫೆಬ್ರವರಿ 12 06:18:33”
- ಸಂದೇಶ ಕಳುಹಿಸಿದ ಕಂಪ್ಯೂಟರ್ ಹೆಸರು - “vds”
- ಸಂದೇಶ ಕಳುಹಿಸಿದ ಅಪ್ಲಿಕೇಶನ್ ಅಥವಾ ಸೇವೆಯ ಹೆಸರು - “sshd”
- ಪ್ರಕ್ರಿಯೆ ID - [653]
- ಸಂದೇಶ ಪಠ್ಯ - “188.19.42.165 ಪೋರ್ಟ್ 2849 ssh2 ನಿಂದ ಮಿಹೈಲ್ಗಾಗಿ ಪಾಸ್ವರ್ಡ್ ಸ್ವೀಕರಿಸಲಾಗಿದೆ”
ಇದು SSH ಗೆ ಯಶಸ್ವಿ ಸಂಪರ್ಕದ ಉದಾಹರಣೆಯಾಗಿದೆ.
ಮತ್ತು ವಿಫಲ ಲಾಗಿನ್ ಪ್ರಯತ್ನ ಹೇಗೆ ಕಾಣುತ್ತದೆ ಎಂಬುದು ಇಲ್ಲಿದೆ:
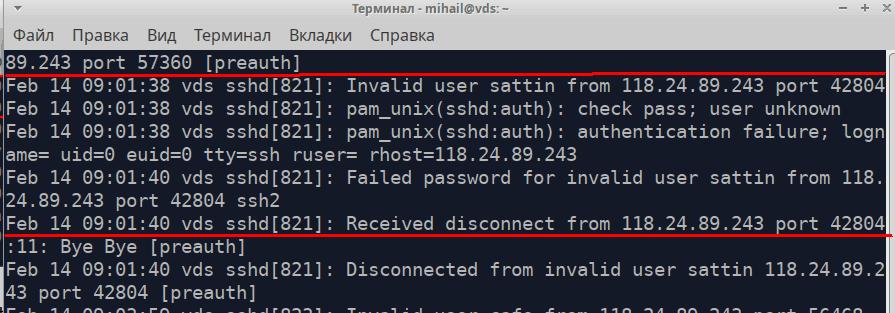
ಈ ಫೈಲ್ ಮುಂದುವರಿದ ಅನುಮತಿಗಳೊಂದಿಗೆ ಆಜ್ಞೆಗಳನ್ನು ಸಹ ದಾಖಲಿಸುತ್ತದೆ.
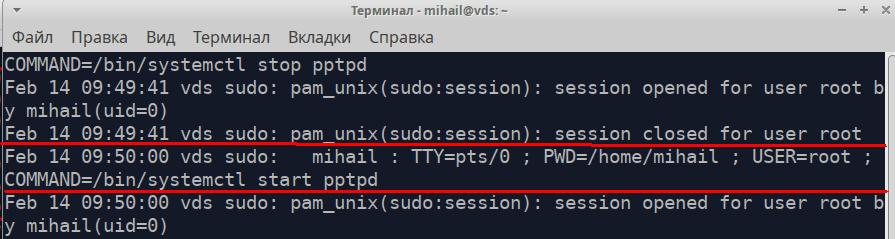
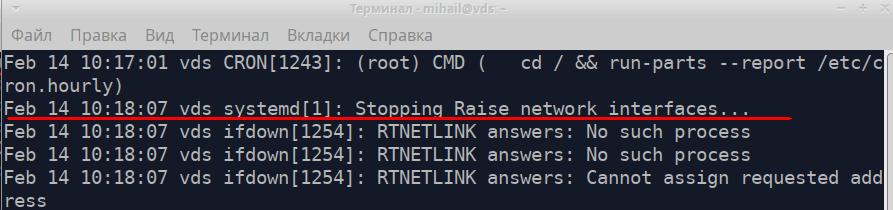
/var/log/syslog ಫೈಲ್ ಅನ್ನು ತೆರೆಯೋಣ.
ಸ್ಕ್ರೀನ್ಶಾಟ್ನಲ್ಲಿ ಹೈಲೈಟ್ ಮಾಡಲಾದ ಸಂದೇಶವು ನೆಟ್ವರ್ಕ್ ಇಂಟರ್ಫೇಸ್ ಸ್ಥಗಿತದ ಬಗ್ಗೆ ಸಂದೇಶವಾಗಿದೆ.
ದೀರ್ಘ ಪಠ್ಯ ಫೈಲ್ಗಳ ಮೂಲಕ ಮಾಹಿತಿಯನ್ನು ಹುಡುಕಲು grep ಉಪಯುಕ್ತತೆಯನ್ನು ಬಳಸಿ. pptpd ಸೇವೆಯಿಂದ ಸ್ವೀಕರಿಸಿದ ಎಲ್ಲಾ ಸಂದೇಶಗಳನ್ನು ನೀವು “ /var/log/syslog ” ಫೈಲ್ನಲ್ಲಿ ಕಾಣಬಹುದು.
grep 'pptpd' /var/log/syslog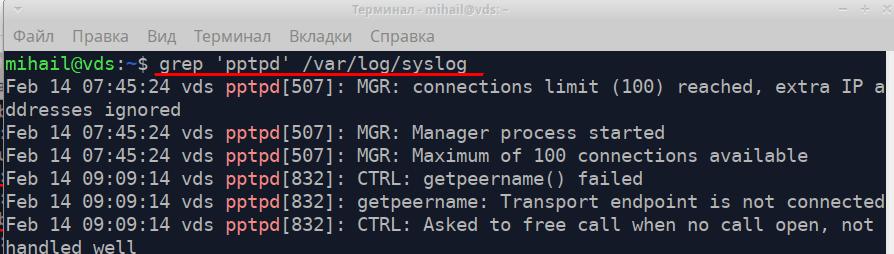
ಡಯಾಗ್ನೋಸ್ಟಿಕ್ಸ್ ಸಮಯದಲ್ಲಿ ನೀವು ಹಲವಾರು ಕೊನೆಯ ಸಾಲುಗಳ ಫೈಲ್ಗಳನ್ನು ಪ್ರದರ್ಶಿಸಬಹುದಾದ ಟೈಲ್ ಯುಟಿಲಿಟಿಯನ್ನು ಬಳಸಬಹುದು. “ tail -f /var/log/syslog ” ಎಂಬ ಆಜ್ಞೆಯು ಲಾಗ್ಗಳ ರೆಕಾರ್ಡಿಂಗ್ ಅನ್ನು ನೈಜ ಸಮಯದಲ್ಲಿ ವೀಕ್ಷಿಸಲು ನಿಮಗೆ ಅನುಮತಿಸುತ್ತದೆ.
rsyslog ಸೇವೆಯು ತುಂಬಾ ಹೊಂದಿಕೊಳ್ಳುವ ಮತ್ತು ಶಕ್ತಿಯುತವಾಗಿದೆ. ಇದನ್ನು ಸ್ಥಳೀಯ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿ ಮತ್ತು ಉದ್ಯಮ ಮಟ್ಟದಲ್ಲಿ ಲಾಗ್ಗಳನ್ನು ಕೊಯ್ಲು ಮಾಡಲು ಬಳಸಬಹುದು. ನೀವು ಅಧಿಕೃತ ವೆಬ್ಸೈಟ್ https://www.rsyslog.com/ ನಲ್ಲಿ ಪೂರ್ಣ ದಸ್ತಾವೇಜನ್ನು ಕಾಣಬಹುದು.
ಲಿನಕ್ಸ್ನಲ್ಲಿ ಲಾಗ್ಗಳ ತಿರುಗುವಿಕೆ
ಲಾಗ್ ರೆಕಾರ್ಡಿಂಗ್ ನಿರಂತರವಾಗಿ ನಡೆಯುತ್ತಿರುತ್ತದೆ, ಆದ್ದರಿಂದ ಫೈಲ್ಗಳ ಗಾತ್ರವು ನಿರಂತರವಾಗಿ ಬೆಳೆಯುತ್ತಿದೆ. ತಿರುಗುವಿಕೆಯ ಕಾರ್ಯವಿಧಾನವು ಹಳೆಯ ಲಾಗ್ಗಳ ಸ್ವಯಂಚಾಲಿತ ಆರ್ಕೈವಿಂಗ್ ಮತ್ತು ಹೊಸ ಫೈಲ್ಗಳ ರಚನೆಯನ್ನು ಖಚಿತಪಡಿಸುತ್ತದೆ. ನಿಯಮಗಳನ್ನು ಅವಲಂಬಿಸಿ, ಇದು ದೈನಂದಿನ, ವಾರಕ್ಕೊಮ್ಮೆ, ಮಾಸಿಕ ಅಥವಾ ಗಾತ್ರದ ಮಿತಿಯ ಮೂಲಕ ಸಂಭವಿಸಬಹುದು. ಹೊಸ ಲಾಗ್ಗಳನ್ನು ರಚಿಸಿದಂತೆ, ಹಳೆಯದನ್ನು ಅಳಿಸಬಹುದು ಅಥವಾ ಇಮೇಲ್ ಮೂಲಕ ಕಳುಹಿಸಬಹುದು. ಲಾಗ್ಗಳ ತಿರುಗುವಿಕೆಯನ್ನು ಲಾಗ್ರೊಟೇಟ್ ಉಪಯುಕ್ತತೆಯಿಂದ ನಿರ್ವಹಿಸಲಾಗುತ್ತದೆ. ನೀವು " /etc/logrotate.conf " ಫೈಲ್ನಲ್ಲಿ ಮುಖ್ಯ ಸಂರಚನೆಯನ್ನು ಕಾಣಬಹುದು . ಫೈಲ್ಗಳ ವಿಷಯವನ್ನು " /etc/logrotate.d/ " ಫೋಲ್ಡರ್ನಲ್ಲಿಯೂ ಸಹ ಪ್ರಕ್ರಿಯೆಗೊಳಿಸಲಾಗುತ್ತದೆ.
ಹೊಸ ನಿಯಮಗಳನ್ನು ಮುಖ್ಯ ಸಂರಚನಾ ಕಡತಕ್ಕೆ ಲಾಗಿನ್ ಮಾಡಬಹುದು. ಆದಾಗ್ಯೂ, “ /etc/logrotate.d/ ” ನಲ್ಲಿ ಪ್ರತ್ಯೇಕ ಕಡತವನ್ನು ರಚಿಸುವುದು ಉತ್ತಮ . ಪೂರ್ವನಿಯೋಜಿತವಾಗಿ, ಈ ಕೋಶದಲ್ಲಿ ಕೆಲವು ಕಡತಗಳಿವೆ.
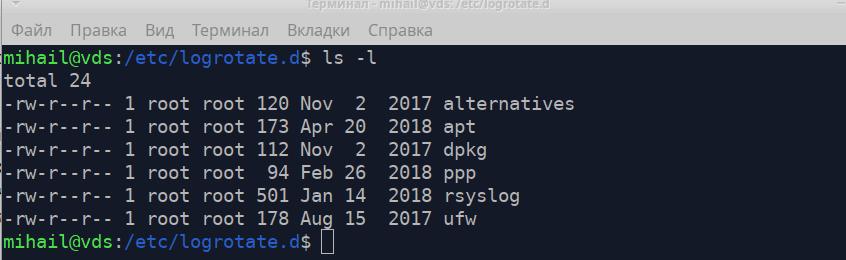
rsyslog ಸೇವೆಯ ಲಾಗ್ಗಳಿಗೆ ತಿರುಗುವಿಕೆಯ ನಿಯಮಗಳನ್ನು ಒಳಗೊಂಡಿರುವ " /etc/logrotate.d/rsyslog " ಫೈಲ್ ಅನ್ನು ನೋಡೋಣ.
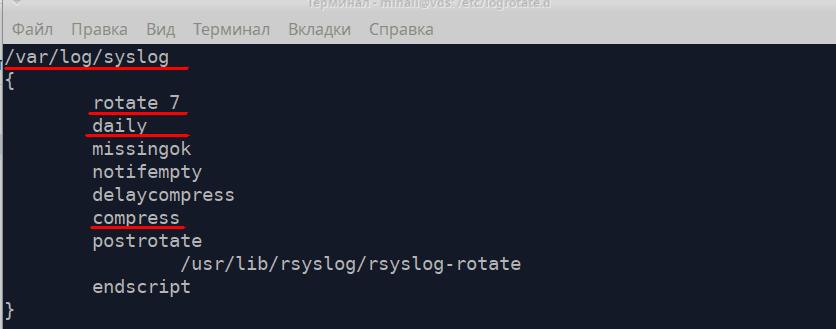
ಮೊದಲು, ನಿಯಮವು ಲಾಗ್ ಫೈಲ್ಗೆ ಮಾರ್ಗವನ್ನು ಒಳಗೊಂಡಿರಬೇಕು ಮತ್ತು ನಂತರ ಎಲ್ಲಾ ಮಾರ್ಗಸೂಚಿಗಳನ್ನು ಬಾಗಿದ ಆವರಣಗಳಲ್ಲಿ ಹೋಗಬೇಕು.
- 7 ತಿರುಗಿಸಿ - ಇಟ್ಟುಕೊಳ್ಳಬೇಕಾದ ಫೈಲ್ಗಳ ಸಂಖ್ಯೆ - 7
- ದೈನಂದಿನ - ಪ್ರತಿದಿನ ಹೊಸ ಫೈಲ್ ಅನ್ನು ರಚಿಸಿ
- ಕುಗ್ಗಿಸು - ಹಳೆಯ ಫೈಲ್ಗಳನ್ನು ಕುಗ್ಗಿಸಿ ಮತ್ತು ಆರ್ಕೈವ್ ಮಾಡಿ
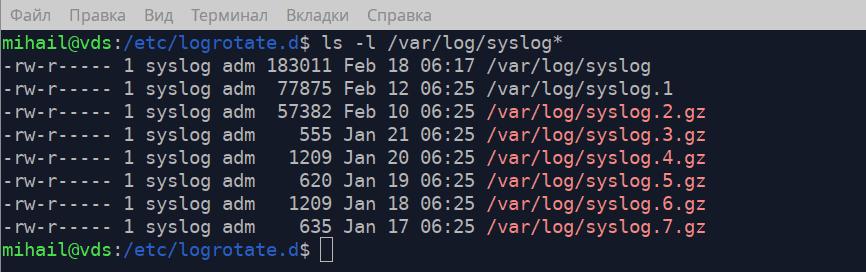
" /var/log/ " ಫೋಲ್ಡರ್ನಲ್ಲಿ ಮುಖ್ಯ ಲಾಗ್ " syslog " ಮತ್ತು 7 ಆರ್ಕೈವ್ಗಳಿವೆ ಎಂದು ನೀವು ಸ್ಕ್ರೀನ್ಶಾಟ್ನಲ್ಲಿ ನೋಡಬಹುದು , ಇದು ಸಂರಚನಾ ಕಡತದಲ್ಲಿನ ನಿಯಮಗಳಿಗೆ ಅನುಗುಣವಾಗಿರುತ್ತದೆ.
" man logrotate " ಆಜ್ಞೆಯನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸುವ ಕೈಪಿಡಿಯಲ್ಲಿ ನೀವು ಲೋಗ್ರೋಟೇಟ್ನ ಹೆಚ್ಚು ವಿವರವಾದ ವಿವರಣೆಯನ್ನು ಕಾಣಬಹುದು.
ಲಿನಕ್ಸ್ ಲಾಗ್ಗಳನ್ನು ಸಂಗ್ರಹಿಸುವುದು - ಜರ್ನಲ್ಡ್
ಲಾಗ್ಸ್ ಕೊಯ್ಲು ಸೇವೆ systemd-journald ಎಂಬುದು systemd ಇನಿಶಿಯಲೈಸೇಶನ್ ಸಿಸ್ಟಮ್ನ ಒಂದು ಭಾಗವಾಗಿದೆ . ಲಿನಕ್ಸ್ ಲಾಗ್ ಫೈಲ್ಗಳನ್ನು " /var/log/journal/ " ನಲ್ಲಿ ವಿಶೇಷ ಸ್ವರೂಪದಲ್ಲಿ ಸಂಗ್ರಹಿಸಲಾಗುತ್ತದೆ ಮತ್ತು journalctl ಉಪಯುಕ್ತತೆಯ ಸಹಾಯದಿಂದ ತೆರೆಯಬಹುದು . ರೆಕಾರ್ಡ್ಸ್ ಸ್ವರೂಪವು rsyslog ನಲ್ಲಿರುವಂತೆಯೇ ಇರುತ್ತದೆ.
ಯಾವುದೇ ಗುಣಲಕ್ಷಣಗಳಿಲ್ಲದ journalctl ಆಜ್ಞೆಯು ಎಲ್ಲಾ ದಾಖಲೆಗಳನ್ನು ತೋರಿಸುತ್ತದೆ ಆದರೆ ದೊಡ್ಡ ಲಾಗ್ಗಳಿಗೆ ಇದು ಸೂಕ್ತವಲ್ಲ. ಈ ಉಪಯುಕ್ತತೆಯ ಕೆಲವು ಆಯ್ಕೆಗಳನ್ನು ನೋಡೋಣ.
journalctl -b- ಕೊನೆಯ ಪ್ರಾರಂಭದಿಂದಲೂ ಎಲ್ಲಾ ದಾಖಲೆಗಳನ್ನು ತೋರಿಸಿjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- ನಿರ್ದಿಷ್ಟ ಸಮಯದೊಳಗೆ ದಾಖಲೆಯನ್ನು ತೋರಿಸಿjournalctl -u pptpd- ನಿರ್ದಿಷ್ಟ ಸೇವೆಯ ದಾಖಲೆಗಳನ್ನು ತೋರಿಸಿjournalctl -k- ಕರ್ನಲ್ ಸಂದೇಶಗಳನ್ನು ತೋರಿಸಿjournalctl -p err- ಈ ಸಂದರ್ಭದಲ್ಲಿ ನಿರ್ದಿಷ್ಟ ಆದ್ಯತೆಯ ಸಂದೇಶಗಳನ್ನು, ಹೆಚ್ಚಿನ ಆದ್ಯತೆಯ ಸಂದೇಶಗಳನ್ನು ತೋರಿಸಿ (ಕ್ರಿಟ್, ಎಚ್ಚರಿಕೆ, ತುರ್ತುಸ್ಥಿತಿ)journalctl -f- ನೈಜ ಸಮಯದಲ್ಲಿ ಸಂದೇಶಗಳನ್ನು ತೋರಿಸಿ
ಉತ್ತಮ ನಮ್ಯತೆಗಾಗಿ ನೀವು ಈ ಆಯ್ಕೆಗಳನ್ನು ಸಂಯೋಜಿಸಬಹುದು. pptpd ಸೇವೆಯ ಎಲ್ಲಾ ದೋಷಗಳನ್ನು ತೋರಿಸೋಣ.
journalctl -u pptpd -p err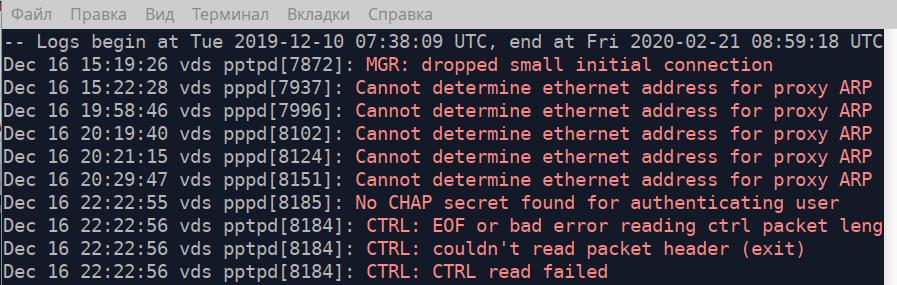
ಕಾರ್ಯಗತಗೊಳಿಸಬಹುದಾದ ಫೈಲ್ಗೆ ನೀವು ಮಾರ್ಗವನ್ನು ಗುಣಲಕ್ಷಣವಾಗಿ ನಿರ್ದಿಷ್ಟಪಡಿಸಿದರೆ, ಈ ಫೈಲ್ ಕಳುಹಿಸಿದ ಎಲ್ಲಾ ಸಂದೇಶಗಳನ್ನು ಉಪಯುಕ್ತತೆಯು ತೋರಿಸುತ್ತದೆ. ಫೆಬ್ರವರಿ 18, 2020 ರಂದು 04:15 ರಿಂದ “ /usr/bin/sudo ” ಫೈಲ್ ಕಳುಹಿಸಿದ ಎಲ್ಲಾ ಸಂದೇಶಗಳನ್ನು ತೋರಿಸೋಣ. ವಾಸ್ತವವಾಗಿ, ಇದು ಹೆಚ್ಚಿನ ಅನುಮತಿಗಳೊಂದಿಗೆ ಕಾರ್ಯಗತಗೊಳಿಸಲಾದ ಎಲ್ಲಾ ಆಜ್ಞೆಗಳನ್ನು ತೋರಿಸುತ್ತದೆ.
journalctl -S "2020-02-18 04:15" /usr/bin/sudo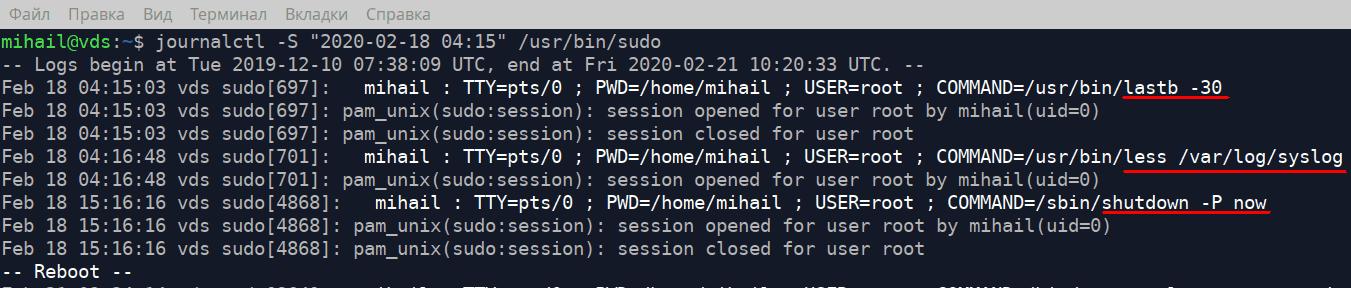
ಈ ಕೆಳಗಿನ ಆಜ್ಞೆಯನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಲು ಲಾಗ್ ಫೈಲ್ಗಳು ಎಷ್ಟು ಡಿಸ್ಕ್ ಜಾಗವನ್ನು ತೆಗೆದುಕೊಳ್ಳುತ್ತವೆ ಎಂಬುದನ್ನು ಕಂಡುಹಿಡಿಯಲು
journalctl --disk-usageಲಾಗ್ ಫೈಲ್ ಅನ್ನು 1Gb ಗೆ ಮಿತಿಗೊಳಿಸಲು ಈ ಕೆಳಗಿನ ಆಜ್ಞೆಯನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಿ
journalctl --vacuum-size=1Gಬೈನರಿ ಫೈಲ್ಗಳನ್ನು ತೆರೆಯಲಾಗುತ್ತಿದೆ
ಈಗ ಎಲ್ಲಾ ಲಾಗಿನ್ ಪ್ರಯತ್ನಗಳನ್ನು ಸಂಗ್ರಹಿಸಲಾಗಿರುವ “ /var/log/ ” ಫೋಲ್ಡರ್ನಲ್ಲಿರುವ ಕೆಲವು ವಿಶೇಷ ಫೈಲ್ಗಳನ್ನು ನೋಡೋಣ . ಈ ಫೈಲ್ಗಳು ಬೈನರಿ ಆಗಿದ್ದು, ವಿಶೇಷ ಪ್ರೋಗ್ರಾಂಗಳೊಂದಿಗೆ ಮಾತ್ರ ತೆರೆಯಬಹುದು.
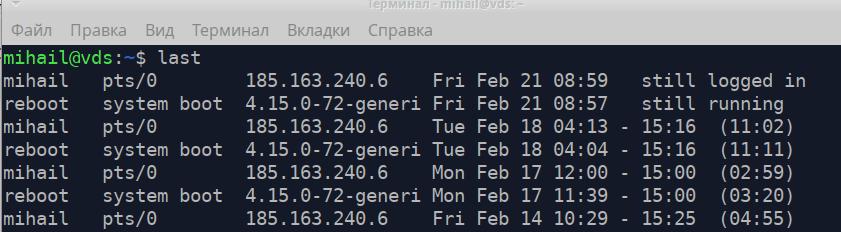
/var/log/wtmp ಯಶಸ್ವಿ ಲಾಗಿನ್ ಪ್ರಯತ್ನಗಳ ಮಾಹಿತಿಯನ್ನು ಒಳಗೊಂಡಿದೆ. ಅದನ್ನು ತೆರೆಯಲು ಕೊನೆಯ ಉಪಯುಕ್ತತೆಯನ್ನು ಬಳಸಿ.
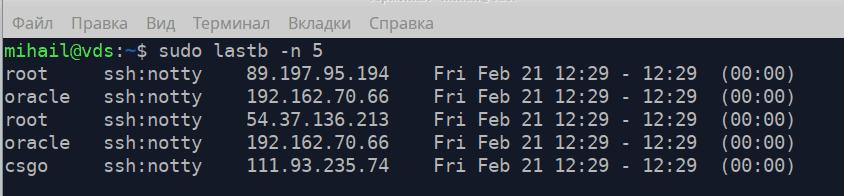
/var/log/btmp - ಎಲ್ಲಾ ವಿಫಲ ಲಾಗಿನ್ ಪ್ರಯತ್ನಗಳನ್ನು ಒಳಗೊಂಡಿದೆ. ಇದನ್ನು lastb ನೊಂದಿಗೆ ಸುಧಾರಿತ ಅನುಮತಿಗಳೊಂದಿಗೆ ತೆರೆಯಬಹುದು. ಗುಣಲಕ್ಷಣ -n ಫೈಲ್ನ ಕೊನೆಯಿಂದ ಪ್ರದರ್ಶಿಸಲಾದ ಸಾಲುಗಳ ಸಂಖ್ಯೆಯನ್ನು ವ್ಯಾಖ್ಯಾನಿಸುತ್ತದೆ.
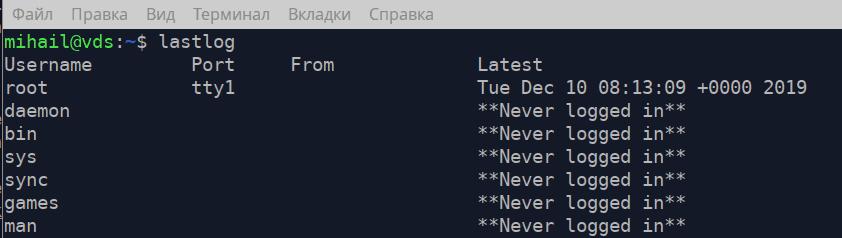
/var/log/lastlog - ಪ್ರತಿ ಖಾತೆ ದಾಖಲೆಗೆ ಕೊನೆಯ ಲಾಗಿನ್ ಕ್ರಿಯೆಯ ಸಮಯವನ್ನು ಹೊಂದಿರುತ್ತದೆ. ಇದನ್ನು lastlog ನೊಂದಿಗೆ ತೆರೆಯಬಹುದು .