


この記事では、ArchLinux/CentOS オペレーティング システムを搭載した専用サーバーでの 3proxy 構成について説明します。3proxy は、最も関連性が高く機能的なツールの XNUMX つです。HTTP、HTTPS、FTP、SOCKS など、さまざまな種類のプロトコルをサポートしています。これにより、わずか数分で独自のプロキシ サーバーをセットアップできます。
この記事では、ユーティリティのインストールとその後の設定に関する手順を段階的に説明します。公式ソースからのインストール、設定ファイルの作成、非標準ポートの開放といった問題に加え、よくあるエラーとその解決方法についても解説します。起動前に、 CentOSまたはArchLinuxオペレーティングシステムを搭載したVPSまたは専用サーバーを注文する必要があります。この例では、専用の静的パブリックIPアドレスが1つ割り当てられたCentOS7オペレーティングシステムを搭載した専用サーバー上で、すべての操作を実行します。
設置
ステップ 1
3proxyはソースコードから直接インストールします。コンパイラにはgccを使用します。root(スーパーユーザー)としてサーバーに接続し、コンパイラをインストールします。
yum install gccステップ 2
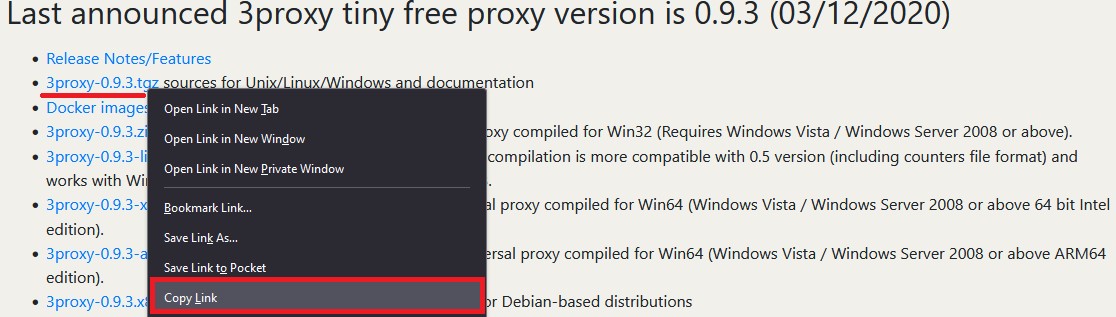
次に、3proxyのソースファイルをダウンロードする必要があります。公式ウェブサイトにアクセスし、最新バージョンのリンクをコピーすることでダウンロードできます。
アーカイブ版が必要な場合は、 GitHubから直接リンクをダウンロードすることもできます。
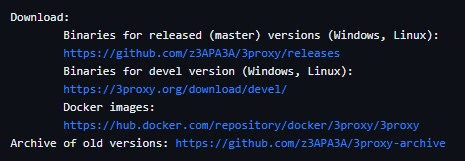
この記事を書いている時点での現在のバージョンは 0.9.3 です。ダウンロードしてすぐに解凍してください。
wget https://github.com/z3APA3A/3proxy/archive/0.9.3.tar.gz
tar -xvzf 0.9.3.tar.gz
ステップ 3
解凍されたプロジェクトのあるディレクトリに移動してコンパイルします。
cd 3proxy-0.9.3/
make -f Makefile.Linux
ステップ 4
ディレクトリを作成し、3proxy ファイルを /usr/bin にコピーします。
mkdir -p /var/log/3proxy
mkdir /etc/3proxy
cp bin/3proxy /usr/bin/
ステップ 5
カタログを操作するためのユーザーを作成します。この場合、ユーザー名は3proxyuserです。
useradd -s /usr/sbin/nologin -U -M -r 3proxyuser作成されたユーザーにディレクトリを操作する権限を付与します。
chown -R 3proxyuser:3proxyuser /etc/3proxy
chown -R 3proxyuser:3proxyuser /var/log/3proxy
chown -R 3proxyuser:3proxyuser /usr/bin/3proxy
次に、次のコマンドを使用して構成ファイルを作成します。
touch /etc/3proxy/3proxy.cfg必要に応じて、rootユーザーに対して設定ファイルのアクセス許可を設定できます。この手順は必須ではありませんが、保護機能を追加できます。
chmod 600 /etc/3proxy/3proxy.cfg3proxy設定
ステップ 6
先ほど作成した設定ファイルを正しく入力する必要があります。まず、次のコマンドでユーザーの uid と gid を調べます。
id 3proxyuser私たちの場合、これらの値は次のとおりです。

設定ファイルを作成するには、既製の設定ファイルを使用するか、公式ウェブサイトのドキュメントを参照してください。また、サンプルファイルはデフォルトでプリインストールされており、パス/cfg/3proxy.cfg.sampleにあります。
例として、ログ記録ありとログ記録なしの2種類の構成を検討します。各行にはコメントが付きます(「#」記号で示されます)。
これは、ログ記録機能のない既成の設定例です。
# We specify the user's data that we found out in the previous command
setgid 995
setuid 997

# Type the NS-servers. It is possible to clarify your own servers at /etc/resolv.conf
nserver 1.1.1.1
nserver 8.8.8.8

# Cache size
nscache 65536

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Authorization of users by login/password (if required). You may not to use it or specify the path to the file in which authorization data is stored, for example, users $/etc/3proxy/.authfile

# If you insert a password in md5 format, replace “CL” with “CR”, as indicated in the example. You can use 2 methods at the same time.
auth cache strong
users "userproxy:CL:passwordproxy"
users "userproxy2:CR:b89097a7ad0b94f13b3c313ae76699d4 "

# Launch mode. Daemon only.
Daemon

# We write the port through which the http connection will take place. The example shows the standard one. To establish a socks connection, use the command specified in the second line, the port is also standard.
proxy -p3128
socks -p1080
ログ記録なしの設定ファイルという選択肢も検討しましたが、今回はログ記録とユーザー認証機能を備えた設定ファイルを作成します。このファイルは後ほどサーバー設定時に使用します。
サーバーは非標準ポートでも検出される可能性があるため、必ず認証情報を提供してください。
# Configuring the server to launch from the userproxy user and the passwordproxy password.
users userproxy:CL:passwordproxy

# Specify the user's uid and gid
setgid 995
setuid 997

# Nameservers (NS-servers)
nserver 1.1.1.1
nserver 8.8.8.8

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Cache size (standard)
nscache 65536

# Indicate the launch mode
daemon

# We install http proxy on a non-standard 50001 port. If there are several IP addresses on the server, be sure to specify a specific address for connecting the network. For example, "-e91.150.32.146". The argument "i" is a local address.
proxy –p50001

# In a same way as socks proxy, we conduct the installation on a 50002 port.
socks –p50002

# Path to the directory with logs, logs format and proxy rotation
Log /var/log/3proxy/3proxy.log D
logformat "- +_L%t.%. %N.%p %E %U %C:%c %R:%r %O %I %h %T"
rotate 30
これでメイン設定ファイルの設定は完了です。最終段階に進み、起動します。
ステップ 7
systemd の初期化ファイルを作成します。
touch /etc/systemd/system/3proxy.service必要な権限を発行します:
chmod 664 /etc/systemd/system/3proxy.service次の値をコピーしてファイルに貼り付け、保存します。
[Unit]
Description=3proxy Proxy Server
After=network.target
[Service]
Type=simple
ExecStart=/usr/bin/3proxy /etc/3proxy/3proxy.cfg
ExecStop=/bin/kill `/usr/bin/pgrep 3proxyuser`
RemainAfterExit=yes
Restart=on-failure
[Install]
WantedBy=multi-user.target»ご注意ください:「ExecStop」の値には、手順5で作成したユーザー名を指定する必要があります。
その後、次のコマンドでデーモン設定を更新する必要があります。
systemctl daemon-reloadステップ 8
必要なのは、設定された 3proxy を起動し、自動起動に追加し、ファイアウォールでポートを開くことだけです。
自動起動、起動、ステータスの確認に追加します。
systemctl enable 3proxy
systemctl start 3proxy
systemctl status 3proxy
ステータスを確認すると、3proxy が正常に起動されたという情報が表示されます。
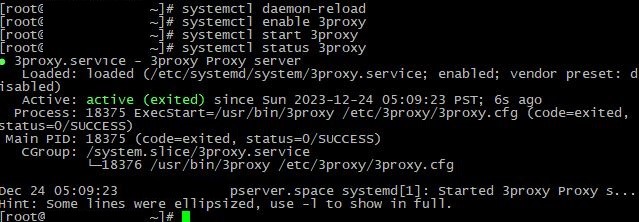
残っているのはポートを開くことだけです:
firewall-cmd --zone=public --add-port=50001/tcp
firewall-cmd --zone=public --add-port=50002/tcp
firewall-cmd –reload
必要に応じて、サーバーを再起動します。次のコマンドでポートが開いているかどうかを確認できます。
firewall-cmd --list-allどうあるべきか:
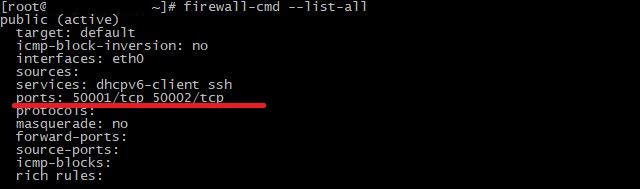
ご覧のとおり、両方のポートが正常に開かれ、リッスンされています。http 接続は最初のポートで行われ、socks は 2 番目のポートで行われます。
便利なサービスを通じて接続を確認してください:
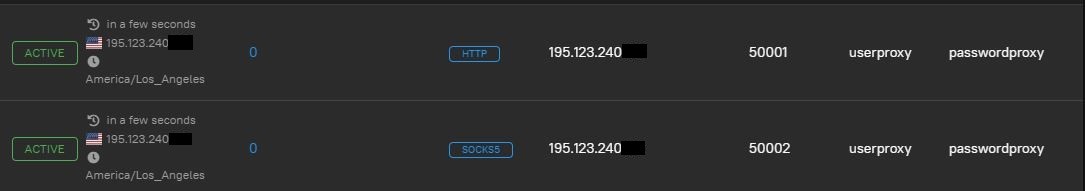
すべて正常に動作しています。弊社としては、ログイン/パスワード認証のないセキュリティ保護されていない接続、および標準ポートセットの使用は推奨しません。設定ファイルを作成する際は、必ずログイン名を指定し、複雑なパスワードを作成し、ポートを標準以外のものに変更してください。例外的な場合、IPアドレス認証を使用することも可能です。
一般的な問題
何か問題が発生し、プロキシが機能していませんか? 3proxy の設定が誤っている可能性があります。ユーティリティのインストールと設定中に発生する最も一般的な問題とその解決策を検討してみましょう。
接続なし
多くのユーザーにとって最も一般的な問題は、設定ファイルが正しく設定されているように見えるのに接続がアクセスできないことです。すべての設定が正しく設定されていて、ホスティング プロバイダーが選択したポートを制限しておらず、すべてのデータがサービスが動作していることを示している場合、問題はファイアウォール、またはより正確にはファイアウォールの設定が間違っている可能性があります。たとえば、システムに 2 つ以上のプログラムがインストールされていて、それらが互いに競合している可能性があります。この問題を解決するには、特定のファイアウォールを 1 つ使用すれば十分です。iptables または firewall-cmd のみを選択することをお勧めします。
サービスが起動しない
必要な設定ファイルをすべてセットアップしてもサービスが起動しない場合は、設定手順が抜けているか、適切な権限が付与されていないか、設定ファイルに軽微なエラーがある場合に発生します。手順を一つずつ注意深く確認し、手順を見落としていないか確認してください。それでも解決しない場合は、OSを再インストールして最初からすべての手順を実行することをお勧めします。テスト設定として/cfg/3proxy.cfg.sampleにあるサンプルを使用し、ファイアウォールとしてプリインストールされているfirewall-cmdを使用することをお勧めします。
ロギング
最後になりましたが、同様に重要な問題はファイル ストレージに関するものです。3proxy はインストール時に数 MB を消費しますが、時間の経過とともにログを記録することによってのみサイズが大幅に増加する可能性があります。実際、多くのユーザーは別のファイルへのログ記録を有効にしていますが、ローテーションを設定せず、無関係なログを削除していません。この問題を解決するには、次の XNUMX つのオプションを使用できます。
- ログ記録を有効にします。
- 無関係なログを定期的に削除します。
- 上記の設定で行ったように、ローテーションを有効にします。たとえば、設定ファイル内の「rotate 30」は、3proxy が最新の 30 ファイルのみを保存することを意味します。
結論
CentOS および ArchLinux オペレーティング システムでの 3proxy のインストールと構成は、非常にシンプルですが、同時に効果的な作業です。この記事では、必要なパッケージのインストール、構成ファイルの構成、およびサービスの起動の手順について説明しました。得られた知識により、プロキシ サーバーを自分で問題なくインストールして構成できるようになります。
