


Փոստի սերվերների ախտորոշումը զգալի դեր է խաղում էլփոստի ճիշտ աշխատանքի ապահովման գործում: Այն թույլ է տալիս բացահայտել և լուծել էլփոստի հաղորդագրությունների ուղարկման, ստացման և մշակման հետ կապված խնդիրները: Ախտորոշման հիմնական գործոններից մեկը փոստային սերվերների վրա զտիչների օգտագործումն է, որոնք ապահովում են պաշտպանություն սպամից, վիրուսներից և անվտանգության այլ սպառնալիքներից:
Այս հոդվածում կքննարկվեն ինչպես արտաքին ծառայությունները, որոնք օգնում են ստուգել փոստային սերվերի աշխատանքը կողքից, այնպես էլ ներքին գործիքները, որոնք թույլ են տալիս ախտորոշում իրականացնել անմիջապես սերվերի վրա: Բոլոր գործողությունները, օրինակ, կկատարվեն Ubuntu 20.04.6 օպերացիոն համակարգով աշխատող մասնավոր սերվերի վրա ՝ Postfix-ի և Dovecot-ի տեսքով կարգավորված լուծմամբ, սակայն ներկայացված մեթոդները կիրառելի են գրեթե ցանկացած օպերացիոն համակարգի և փոստային հաճախորդների համար:
Առցանց ծառայություններ փոստի սերվերի ստուգման համար
Առաջին և ամենակարևոր քայլը ստուգումն է՝ օգտագործելով արտաքին առցանց ծառայություններ: Այսպիսով, դուք կարող եք ստուգել փոստի սերվերը բացահայտումների, SPF, DKIM և DMARC կարգավորումների համար, ինչպես նաև ստուգել IP հասցեների հեղինակությունը, որոնցից էլփոստ է ուղարկվում: Շատ դեպքերում, միայն այս գործիքների օգտագործումը կարող է հանգեցնել ցանկալի արդյունքների:
Եկեք մանրամասն քննարկենք հիմնական ստուգման ծառայությունները և դրանց ֆունկցիոնալությունը.
MxToolBox-ը թույլ է տալիս մեզ ստուգել գրեթե բոլոր հասանելի փոստային սերվերների պարամետրերը: Ծառայությունը տրամադրում է գործիքներ՝ բոլոր դոմեյնային գրառումները, դոմեյնի ընդհանուր մատչելիությունը, SSL վկայականները, IP հասցեի կարգավիճակը և շատ ավելին ստուգելու համար: Ախտորոշելու համար անհրաժեշտ է այցելել ծառայության էջ , մուտքագրել IP հասցեն կամ դոմեյնը, ընտրել անհրաժեշտ գործիքը և գործարկել ստուգումը:
Բոլոր հասանելի գործիքների մանրամասն ցանկը ներկայացված է սքրինշոթում.
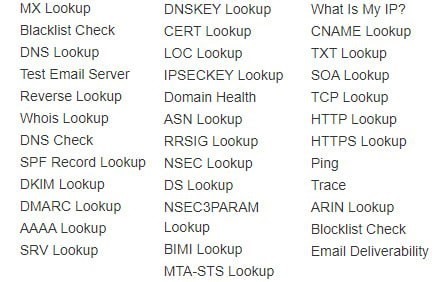
Ինչպես երևում է վերևում, կայքը նաև ստուգում է IP/տիրույթի առկայությունը սև ցուցակներում: Բոլոր հիմնական աղբյուրները ստուգվում են՝ Spamhaus, Barracuda, SURBL և շատ ուրիշներ: Եթե հասցեն գտնվում է տվյալների բազայում, ապա ծառայությունը տեղեկատվություն կտրամադրի սև ցուցակում հայտնվելու պատճառների մասին։ Այսպիսով, դուք կկարողանաք միջոցներ ձեռնարկել խնդիրը շտկելու համար:
MailTester-ը փոստային սերվերի ստուգման երկրորդ ամենատարածված գործիքն է: Այս ծառայությունը թույլ է տալիս օգտատերերին ուղարկել փորձնական էլ. նամակ եզակի հասցեին, ապա ստանալ ուղարկված հաղորդագրության որակի վերաբերյալ մանրամասն հաշվետվություն: MxToolBox-ից տարբերվող այս ռեսուրսն ավելի շատ կենտրոնացած է ոչ թե փոստային սերվերի ախտորոշման, այլ էլ. փոստի հնարավոր բարելավման վրա: Սակայն դա չի նշանակում, որ ծառայությունը ի վիճակի չէ անցկացնել ուղարկողի սերվերի լիարժեք վերլուծություն: Այն ստուգում է փոստի առաքումը, անցկացնում հետազոտություններ և տալիս է առաջարկություններ փոստային ծառայության ընդհանուր բարելավման համար:
Ստուգումն ավարտելու համար պարզապես այցելեք ռեսուրսի կայք և ստացեք եզակի էլեկտրոնային հասցե, որին ցանկանում եք էլեկտրոնային նամակ ուղարկել: Ուղարկելուց հետո դուք պետք է ընտրեք «ստուգել գնահատումը» և սպասեք էջի թարմացմանը: Լավ արդյունքը այսպիսին է.
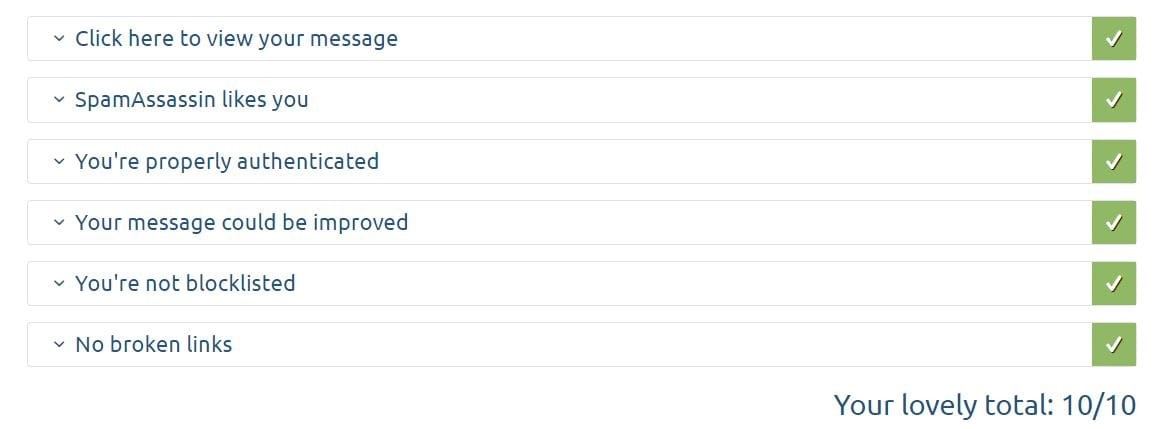
Խնդիրների կամ առաջարկությունների դեպքում ծառայությունը կհայտնի այդ մասին հաշվետվության համապատասխան բաժնում:
Վերոնշյալ ծառայությունները բավարար են փոստի սերվերը կողքից ամբողջությամբ ստուգելու համար։ Դրանք թույլ են տալիս բացահայտել էլփոստի առաքման հետ կապված հնարավոր խնդիրները, ստուգել ձեր անվտանգության կարգավորումները, ինչպես նաև ստանալ առաջարկություններ հնարավոր սխալները լուծելու համար: Հաջորդը, մենք կկատարենք թեստավորում սերվերի կողմից:
Փոստի սերվերի կարգավորումների ստուգում
DNS գրառումների ստուգում
Փոստային սերվերի կողմից ամենատարածված խնդիրներից մեկը DNS գրառումների սխալ կարգավորումն է: Դուք կարող եք ստուգել դրանց ճշգրտությունը վերը նշված երրորդ կողմի ծառայությունների միջոցով: Այնուամենայնիվ, որոշ դեպքերում, էլ. փոստը կարող է պարզապես չհասնել երրորդ կողմի փոստարկղ: Այս դեպքում դուք պետք է ձեռքով ստուգեք բոլոր գրառումները: Դա անելու համար մտեք DNS խմբագրիչ և սկսեք ստուգումը: Որպես օրինակ, որպես սկզբնական տվյալներ վերցնենք հետևյալը՝ domain profit.com, IP հասցե՝ 11.22.33.44, որտեղ @ կարող է օգտագործվել որպես դոմեյնի անուն, եթե գրանցողը թույլ չի տալիս լրացնել այս ձևը: Մի մոռացեք փոխել արժեքները ձեր սեփականով: Մի մոռացեք փոխել արժեքները ձեր սեփականով:
A գրառումները սահմանում են փոստային սերվերների IP հասցեները։ Պարզ ասած՝ դրանք ուղղորդում են դոմեյնը փոստային սերվերի հասցեին։ Այն պետք է այսպիսի տեսք ունենա՝
| Տիպ | Host | Արժեք | TTL |
| A | @ | 11.22.33.44 | 1 min |
MX գրառումները փոստային սերվերի համար ամենակարևորն են, դրանք պատասխանատու են փոստի առաքման ուղու համար։ Այլ կերպ ասած, դրանք փոստը ուղղորդում են փոստարկղ։
| Տիպ | Host | Արժեք | TTL |
| MX | @ | mail.profit.com | 1 min |
SPF գրառումները մատնանշում են սերվերներ, որոնք կարող են էլեկտրոնային նամակներ ուղարկել որոշակի տիրույթից : Խնդրում ենք նկատի ունենալ, որ դրանք հրապարակվում են որպես TXT: Նշված է հնարավոր արժեքներից միայն մեկը:
| Տիպ | Host | Արժեք | TTL |
| Txt | @ | v=spf1 ip4:11.22.33.44 -all | 1 min |
DKIM գրառումն օգտագործվում է էլ. փոստի իսկությունը ստուգելու համար: Պետք է պարունակի ստեղծված հանրային բանալին: Նմանապես, նշված է արժեքի տարբերակներից միայն մեկը:
| Տիպ | Host | Արժեք | TTL |
| Txt | s1._domainkey.profit.com | v=DKIM1; k=rsa; p=QWIOJNDSLUB… | 1 min |
DMARC գրանցումը հաջորդ և վերջնական պաշտպանության փուլն է։ Այն վերաբերում է այն էլեկտրոնային նամակներին, որոնք չեն անցել SPF և DKIM ստուգումները ։
| Տիպ | Host | Արժեք | TTL |
| Txt | _dmarc.profit.com | v=DMARC1; p=none; pct=100; rua=mailto:[էլեկտրոնային փոստով պաշտպանված] | 1 min |
Բացի այդ, փոստային սերվերի ամենակարևոր գրառումներից մեկը PTR գրառումն է : Կարելի է ասել, որ այն աշխատում է A գրառման հակառակ ուղղությամբ, այսինքն՝ այն կապում է IP հասցեն դոմեյնի հետ: Այս տեսակի գրառումը կարող է ավելացվել միայն հոսթինգ մատակարարի տեխնիկական աջակցությանը ուղղված հարցման միջոցով և կարող է ստուգվել nslookup IP հրամանով , որտեղ IP-ն ձեր սերվերի հասցեն է: Պատասխանը պետք է ցուցադրի կապված դոմեյնը:
Նավահանգստի ստուգում
Փակված պորտերի հետ կապված խնդիրները կարող են նաև հանգեցնել փոստային սերվերի լրիվ խափանման: Նախևառաջ, անհրաժեշտ է պարզաբանել մատակարարից, թե արդյոք կան որևէ սահմանափակումներ անհրաժեշտ պորտերի վերաբերյալ նրա կողմից: Մենք չենք սահմանափակում հաճախորդներին որևէ նվիրված կամ վիրտուալ սերվերների վրա բաց պորտերի քանակով : Այնուամենայնիվ, շատ հոսթինգային ծառայություններ մատուցողներ այլ կերպ են գործում:
Դուք կարող եք ստուգել բաց միացքները՝ օգտագործելով նախապես տեղադրված netstat ծրագիրը։ Բավական է մուտքագրել հրամանը.
netstat – natՏեղադրված և կազմաձևված SMTP/IMAP/POP3 սերվերի դեպքում մենք կտեսնենք համապատասխան բաց նավահանգիստները.
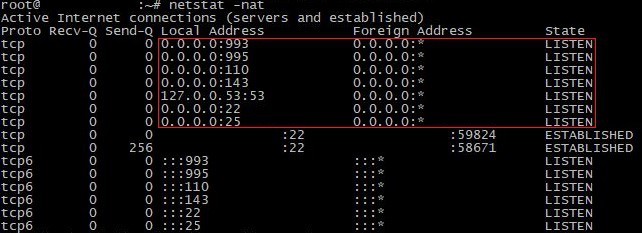
Ինչպես կարող ենք տեսնել էկրանի նկարում, հիմնական փոստային հաճախորդի պորտերը բաց են, մասնավորապես՝ SMTP (25) / IMAPS (143, 993) / POP3S (110, 995): Կարող եք նաև ստուգել փոստային ծառայությունը յուրաքանչյուր պորտի վրա առանձին: Telnet գործիքը կօգնի ձեզ այս հարցում: Եկեք նայենք POP3-ի օրինակին, այսինքն՝ 110 պորտին.
telnet mail.yourdomain.com 110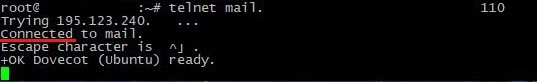
Մենք գործիքից դուրս ենք գալիս exit հրամանով և նույն սկզբունքով ստուգում ենք մնացած անհրաժեշտ պորտերը։ Նկատի ունեցեք, որ այս գործիքը նաև հնարավորություն է տալիս փորձարկել էլ.փոստերի ուղարկումը՝ առանց լրացուցիչ ինտերֆեյս օգտագործելու։ Սա կարող է օգտակար լինել այն դեպքերում, երբ օգտատերը պարզապես պետք է կարգավորի սերվերը և պլանավորում է տեղային ուղարկել էլ.փոստեր։
Պորտերը բացելիս դժվարությունների դեպքում անհրաժեշտ է ուշադրություն դարձնել տեղադրված Firewall-ին: Բաշխումների մեծ մասը գալիս է նախապես տեղադրված Iptables/Firewalld- ով:
iptables-ի համար մենք օգտագործում ենք հետևյալ հրամանները՝
iptables -A INPUT -p tcp --dport 25 -j ACCEPT
iptables -A INPUT -p tcp --dport 110 -j ACCEPT
iptables -A INPUT -p tcp --dport 995 -j ACCEPT
iptables -A INPUT -p tcp --dport 143 -j ACCEPT
iptables -A INPUT -p tcp --dport 993 -j ACCEPT
Firewall-ի համար.
firewall-cmd --permanent --add-port=25/tcp
firewall-cmd --permanent --add-port=110/tcp
firewall-cmd --permanent --add-port=995/tcp
firewall-cmd --permanent --add-port=143/tcp
firewall-cmd --permanent --add-port=993/tcp
Որոշ դեպքերում, SMTP ծառայությունը պահանջում է նաև 465 և 587 միացքների բացում ճիշտ աշխատանքի համար: Այս միացքների բացումը տեղի է ունենում նույն ձևով: Նոր կանոններ ավելացնելուց հետո վերագործարկեք Firewall ծառայությունը:
Փոստի սերվերի SSL/TLS վկայագրերի ստուգում
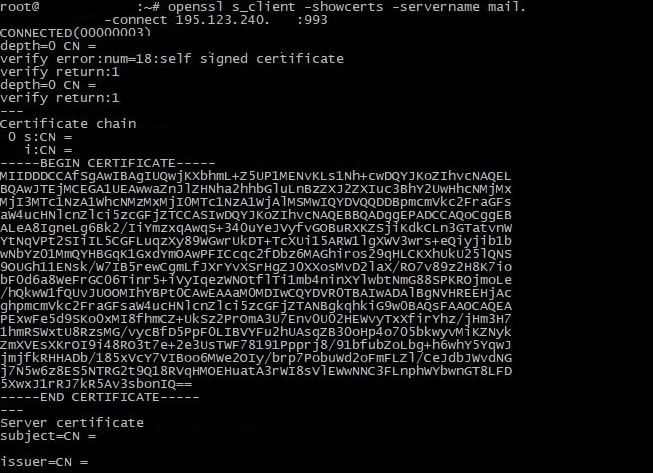
SSL/TLS սերտիֆիկատներն օգտագործվում են փոստի սերվերում՝ փոստի հաճախորդի և սերվերի միջև տվյալների անվտանգ փոխանցում ապահովելու համար, ինչպես նաև հաստատում են ուղարկողի փոստի սերվերի իսկությունը՝ բացառելով «մարդը միջինում» հարձակումների հնարավորությունը: Այնուամենայնիվ, դրանք կարող են նաև խնդիրներ առաջացնել նամակներ ուղարկելու կամ ստանալու հետ կապված: Ախտորոշումը սկսելու համար դուք պետք է պարզեք, թե արդյոք սերվերի կողմից տեղադրված են սերտիֆիկատներ: Եկեք ստուգենք վկայագրի առկայությունը հետևյալ հրամանով.
openssl s_client -showcerts -server mail.profit.com -connect IP:portԱյս հրամանում դուք պետք է փոխարինեք արժեքները ձեր սեփականներով. « mail.profit.com »-ը փոստային սերվերի հասցեն է, իսկ IP:port-ը ՝ սերվերի տվյալները: Օրինակի համար, եկեք ստուգենք 993 պորտը , որը պատկանում է IMAP արձանագրությանը: Մյուս արձանագրությունները ստուգվում են նույն ձևով:
Ի պատասխան՝ սերվերը պետք է ուղարկի վկայագրի տվյալները.
Էլ․ փոստի հաճախորդների մեծ մասը վկայականները տեղադրում է ավտոմատ կերպով։ Այնուամենայնիվ, որոշ դեպքերում անհրաժեշտ է ձեռքով թողարկել և ավելացնել դրանք որոշակի հաճախորդին։ Տարբեր հարթակներ կարող են պահանջել առանձին տեղադրում և կարգավորում, ուստի խորհուրդ ենք տալիս դիմել հրահանգներին՝ որոշակի լուծման համար։ Խորհուրդ ենք տալիս օգտագործել Let's Encrypt-ը որպես վկայական, իսկ Certbot-ը՝ որպես օժանդակ գործիք դրա տեղադրման և կարգավորման համար։
Տեղեկամատյանների ստուգում
Վերջապես, մենք եկել ենք մի լուծման, որն օգնում է շատ դեպքերում՝ ստուգել փոստի սերվերի տեղեկամատյանները: Օգտատերերի մեծամասնությունը խաբում է իրեն՝ մտածելով իր խնդրի լուծման բացակայության մասին։ Այնուամենայնիվ, ժամանակակից փոստային հաճախորդները մեծ քանակությամբ տեղեկատվություն են պահում տեղեկամատյաններում.
- Նամակներ ուղարկելու և ստանալու ամսաթիվը և ժամը:
- Ուղարկողի և ստացողի հասցեն.
- Արդյունքների զտում սպամի և վիրուսների համար:
- Նամակներ ուղարկելու և ստանալու հերթի վիճակը.
- Փոստի սերվերի հետ կապված ադմինիստրատորների և օգտագործողների գործողությունները (օրինակ՝ փոստարկղերի ստեղծում, ջնջում, կարգավորումների փոփոխություն):
- Սխալներ և խնդիրներ, որոնք առաջացել են նամակների մշակման և առաքման ընթացքում:
Հրամանների մեծ մասի գրանցամատյանները պահելու ստանդարտ գրացուցակը գտնվում է հետևյալ հասցեով՝ / var/log/: Կախված օգտագործվող լուծումից, կոնկրետ գրանցամատյանի ֆայլի անունը կարող է տարբեր լինել: Օրինակ, mail.log ֆայլը գտնվում է Postfix-ի նույն գրացուցակում: Մենք խորհուրդ չենք տալիս անտեսել այս ախտորոշիչ մեթոդը և օգտագործել գրանցամատյանները, հենց որ ի հայտ գան փոստային հաճախորդի վատ աշխատանքի առաջին նշանները: Խնդրում ենք կարդալ մեր ձեռնարկը՝ Linux գրանցամատյանները կարդալու վերաբերյալ :
Հասկանալով, թե ինչպես ստուգել փոստի սերվերը
Մենք իրականացրել ենք փոստային սերվերի մանրամասն ախտորոշում: Փորձարկման ընթացքում տուժել են ինչպես առցանց գործիքները մանրամասն հետազոտության համար, այնպես էլ հնարավոր խնդիրները հայտնաբերելու տեղական լուծումները: Բոլոր անհրաժեշտ թեստերն անցկացնելուց հետո ստացվել է փոստային սերվերի ներկա վիճակի ամբողջական պատկերը, ինչպես նաև առաջարկություններ՝ հնարավոր դժվարությունները վերացնելու համար։
