As jo problemen hawwe mei de prestaasjes fan jo server, is it earste dat jo dwaan wolle jo Linux-logboeken kontrolearje . Yn it systeemlogboek kinne jo wat nuttige diagnostykberjochten fine fan ferskate komponinten fan it bestjoeringssysteem lykas de kernel of ferskate tsjinsten, sadat jo de oarsaak fan 'e flater dêr wierskynlik fine kinne.
Elk berjocht yn it log wurdt generearre yn it resultaat fan bepaalde eveneminten yn it bestjoeringssysteem: fan 'e brûker, autorisaasje oant tsjinstferliening as applikaasje mislearre. Dizze eveneminten hawwe ferskillende prioriteiten ôfhinklik fan hoe kritysk se binne. D'r binne de folgjende soarten eveneminten yn Linux:
emerg- mislearring, heechste prioriteit;alert- driuwende warskôging;crit- kritysk barren;err- gewoane flater;warn- gewoane warskôging;notice- notifikaasje;info- ynformaasje berjocht;debug- debuggen ynformaasje;
Op it stuit binne de wichtichste logboek-rispingstsjinsten yn Linux rsyslog en systemd-journald . Se geane mei de measte moderne distribúsjepakketten en wurkje ûnôfhinklik.
rsyslog
Logboeken fan dizze tsjinst binne te finen yn 'e map " /var/log/ " yn 'e foarm fan gewoane tekstbestannen. Logberjochten wurde yn ferskate bestannen pleatst, ôfhinklik fan it type barren. Bygelyks, " /var/log/auth.log " befettet ynformaasje oer de autorisaasje fan brûkers yn it systeem, en " /var/log/kern.log " befettet kernelberjochten. Bestannennammen kinne ferskille tusken distribúsjepakketten, dus litte wy ris nei it konfiguraasjebestân sjen om in idee te krijen fan wêr't " /etc/rsyslog.d/50-default.conf " is.
Dizze regels litte sjen hokker triem elk type logberjocht befettet. It lofter diel toant it type berjocht yn 'e folgjende foarm " [Boarne].[Prioriteit] " en it rjochter diel toant de namme fan it logbestân. By it skriuwen fan it type berjocht kin it teken " * " tafoege wurde. It betsjut in lege wearde of " gjin " dy't it fan 'e list ferwideret. Litte wy de earste twa regels ris neier besjen.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
De earste regel betsjut dat alle berjochten dy't ûntfongen wurde fan it autorisaasjemeganisme opnommen wurde yn it bestân " /var/log/auth.log ". Alle autorisaasjepogingen (sawol slagge as net) wurde yn dit bestân registrearre. De twadde regel jout oan dat alle berjochten, útsein dyjingen dy't ferbûn binne mei autorisaasje, opnommen wurde yn it bestân " /var/log/syslog ". Dizze twa bestannen binne meastal it populêrst. De folgjende regels definiearje it paad om kernellogs " kern.* " en posttsjinstlogs " mail.* " op te slaan.
Logbestannen kinne iepene wurde mei help fan elke tekstbewurker, lykas less , cat , tail . Litte wy it bestân " /var/log/auth.log " iepenje.
less /var/log/auth.logElke rigel fan it bestân is in apart berjocht ûntfongen fan 'e applikaasje of tsjinst. Alle berjochten, nettsjinsteande har boarne, hawwe ien opmaak en besteane út 5 dielen. Litte wy it markearre berjocht yn 'e skermôfbylding as foarbyld nimme.
- Berjocht tiidstempel - "12 feb 06:18:33"
- Namme fan 'e kompjûter dy't it berjocht stjoerde - "vds"
- Namme fan de applikaasje of tsjinst dy't it berjocht stjoerde - "sshd"
- Proses ID - [653]
- Berjochttekst - "Akseptearre wachtwurd foar mihail fan 188.19.42.165 poarte 2849 ssh2"
Dit wie in foarbyld fan in suksesfolle ferbining mei SSH.
En hjir is hoe't in mislearre oanmeldingspoging der útsjocht:
Dit bestân registrearret ek kommando's mei avansearre tagongsrjochten
Litte wy it /var/log/syslog -bestân iepenje
In markearre berjocht op 'e skermôfbylding is it berjocht oer it ôfsluten fan' e netwurkynterface.
Brûk it hulpprogramma grep foar it sykjen nei ynformaasje fia lange tekstbestannen . Jo kinne alle berjochten fine dy't ûntfongen binne fan 'e pptpd -tsjinst yn it bestân " /var/log/syslog ".
grep 'pptpd' /var/log/syslogTidens de diagnoaze kinne jo it hulpprogramma tail brûke dat ferskate lêste rigels fan bestannen werjaan kin. Mei it kommando " tail -f /var/log/syslog " kinne jo de logboekregistraasje yn realtime besjen.
De tsjinst rsyslog is tige fleksibel en krêftich. It kin brûkt wurde foar it sammeljen fan logs yn lokale systemen en ek op bedriuwsnivo. Jo kinne folsleine dokumintaasje fine op 'e offisjele webside https://www.rsyslog.com/
Logs rotaasje yn Linux
Logboekregistraasje bart kontinu, sadat de grutte fan 'e bestannen konstant groeit. In rotaasjemeganisme soarget foar automatysk argyfearjen fan âlde logs en it oanmeitsjen fan nije bestannen. Ofhinklik fan 'e regels kin dit deistich, wykliks, moanliks of mei in gruttelimyt barre. As nije logs oanmakke wurde, kinne âlde gewoan wiske of per e-post ferstjoerd wurde. Logrotaasje wurdt útfierd troch it hulpprogramma logrotate . Jo kinne de haadkonfiguraasje fine yn it bestân " /etc/logrotate.conf ". De ynhâld fan bestannen wurdt ek ferwurke yn 'e map " /etc/logrotate.d/ " .
Nije regels kinne yn it haadkonfiguraasjebestân oanmeld wurde. It is lykwols it bêste om in apart bestân oan te meitsjen yn " /etc/logrotate.d/ ". Standert binne d'r in pear bestannen yn dizze map.
Litte wy ris sjen nei it bestân " /etc/logrotate.d/rsyslog " dat rotaasjeregels befettet foar logs fan 'e rsyslog- tsjinst.
Earst moat de regel it paad nei it logbestân befetsje en gean dan alle rjochtlinen yn kromme heakjes.
- draaie 7 - oantal bestannen om te hâlden - 7
- deistich - meitsje elke dei in nij bestân
- kompresje - âlde bestannen komprimearje en argyfearje
Jo kinne op 'e skermôfbylding sjen dat yn 'e map " /var/log/ " it haadlogboek " syslog " en 7 argiven binne, dy't oerienkomme mei de regels yn it konfiguraasjetriem.
Jo kinne in detaillearre beskriuwing fan logrotate fine yn 'e hantlieding, troch it kommando " man logrotate " út te fieren.
Linux logs sammelje - journald
De logboekopslachtsjinst systemd-journald is in ûnderdiel fan it inisjalisaasjesysteem systemd . Linux-logbestannen wurde opslein yn " /var/log/journal/ " yn in spesjaal formaat en kinne iepene wurde mei help fan it hulpprogramma journalctl . It recordformaat is presys itselde as yn rsyslog.
It kommando journalctl sûnder attributen lit alle records sjen, mar it is net geskikt foar gruttere logs. Litte wy ris sjen nei guon opsjes fan dit hulpprogramma.
journalctl -b- lit alle records sjen sûnt de lêste startjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- record sjen litte binnen in bepaalde tiidperioadejournalctl -u pptpd- records sjen litte fan in bepaalde tsjinstjournalctl -k- kernelberjochten sjen littejournalctl -p err- berjochten sjen litte fan in bepaalde prioriteit, berjochten mei hegere prioriteit yn dit gefal (crit, alert, emerg)journalctl -f- berjochten yn realtime sjen litte
Foar bettere fleksibiliteit kinne jo dizze opsjes kombinearje. Litte wy alle flaters fan 'e pptpd- tsjinst sjen litte.
journalctl -u pptpd -p errAs jo it paad nei it útfierbere bestân as attribút opjaan, sil it hulpprogramma alle berjochten sjen litte dy't troch dit bestân ferstjoerd binne. Litte wy alle berjochten sjen litte dy't troch it bestân " /usr/bin/sudo " ferstjoerd binne sûnt 04:15 op 18 febrewaris 2020. Eins sil it alle kommando's sjen litte dy't mei hegere tagongsrjochten útfierd binne.
journalctl -S "2020-02-18 04:15" /usr/bin/sudoOm út te finen hoefolle skyfromte-logbestannen nimme om it folgjende kommando út te fieren
journalctl --disk-usageOm it logbestân te beheinen ta 1Gb, útfiere it folgjende kommando
journalctl --vacuum-size=1GIt iepenjen fan binêre triemmen
Litte wy no ris efkes sjen nei wat spesjale bestannen yn 'e map " /var/log/ " dêr't alle oanmeldpogingen opslein binne. Dizze bestannen binne binêr en kinne allinich mei spesjale programma's iepene wurde.
/var/log/wtmp befettet ynformaasje oer slagge oanmeldpogingen. Brûk it lêste hulpprogramma om it te iepenjen.
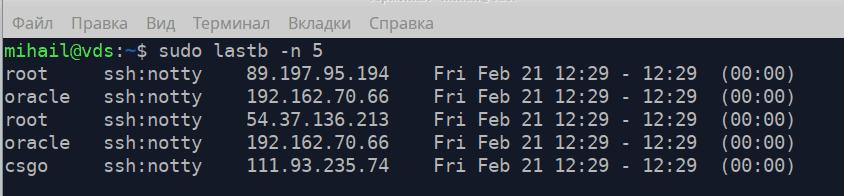
/var/log/btmp - befettet alle mislearre oanmeldpogingen. It kin iepene wurde mei lastb mei útwreide tagongsrjochten. Attribút -n definiearret it oantal rigels dat werjûn wurdt fan 'e ein fan it bestân.
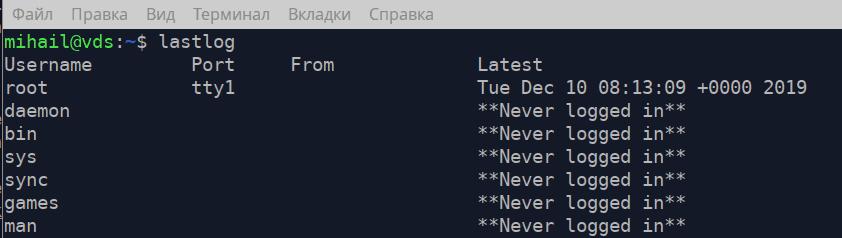
/var/log/lastlog - befettet de tiid fan 'e lêste oanmeldaksje foar elk akkountrekord. It kin iepene wurde mei lastlog