


Nykyään VPN- ja välityspalvelintekniikat ovat yhä kysytympiä. Käyttäjät käyttävät niitä turvalliseen internetyhteyteen, sensuurin ohittamiseen ja ulkoisten uhkien torjuntaan. Kun muodostat yhteyden tällaiseen palvelimeen, kaikki liikenteesi kulkee salatun tunnelin kautta, ja palvelimesta tulee porttisi verkkoon.
Klassiset protokollat, kuten OpenVPN tai WireGuard, toimivat hyvin vakaissa olosuhteissa, mutta kärsivät usein nopeuden laskuista heikoilla yhteyksillä, joissa pakettihävikki on suuri (mobiiliverkot, julkinen Wi-Fi, maat, joissa on tiukka sensuuri). Tässä kohtaa modernit protokollat, kuten Hysteria2 ja TUIC, tulevat kuvaan. Ne on rakennettu QUICin päälle ja tarjoavat suuren nopeuden, pienen viiveen ja tehokkaan liikenteen hämärtämisen kuten tavallinen HTTPS (HTTP/3).
Hysteria2 käyttää "Brutal"-algoritmia, joka hyödyntää aggressiivisesti käytettävissä olevaa kaistanleveyttä. TUIC:lle (versio 5) on ominaista minimaalinen ylimääräinen kuormitus, erinomainen UDP-tuki ja 0-RTT-yhteyden muodostus.
Tässä artikkelissa käymme läpi palvelimen asentamisen Ubuntu/Debianissa ja yhteyden muodostamisen Windowsista.
Tarvitset: virtuaalipalvelimen, jossa on Ubuntu 22.04/24.04 tai Debian 12, pääkäyttäjän oikeudet ja palvelimen IP-osoitteen. Verkkotunnusta ei vaadita.
Yhdistetään palvelimeen
Windows (PuTTY): avaa PuTTY, kirjoita YOUR_SERVER_IP isäntäosoitteeksi, 22 portiksi ja kirjaudu sisään root-käyttäjänä VPS-palveluntarjoajasi sähköpostissa olevalla salasanalla.
Linux/macOS (pääte):
ssh root@YOUR_SERVER_IPKaikki alla olevat komennot suoritetaan palvelimella samassa istunnossa.
Palvelimen valmistelu (Ubuntu / Debian)
Ota IP-osoitteen edelleenlähetys käyttöön
Tämä mahdollistaa palvelimen lähettää asiakaspaketteja edelleen internetiin.
nano /etc/sysctl.confSyötä tai luo salasana (käytä vain englanninkielisiä kirjaimia ja numeroita, ei välilyöntejä).
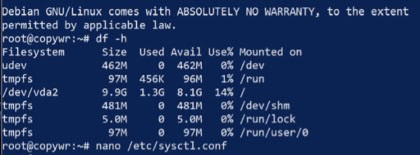
Etsi ja poista kommentti (poista # alusta) tai lisää seuraava rivi:
net.ipv4.ip_forward=1
Tallenna tiedosto (Ctrl+O, Enter) ja poistu (Ctrl+X). Ota muutokset käyttöön käynnistämättä uudelleen:
sysctl -pNAT-asetukset (naamiointi)
Tämä asetus sallii asiakkaiden käyttää internetiä palvelimesi kautta käyttämällä sen IP-osoitetta.
Selvitä ulkoisen verkkoliitännän nimi (sen, joka on internetin edessä):
ip link show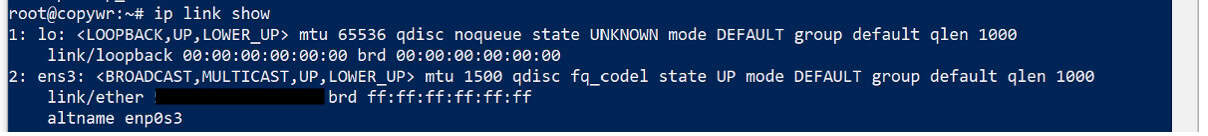
Yleensä tämä on eth0, ens3 tai enp1s0. Kopioi tai muista se ja lisää sitten naamiointisääntö iptablesiin — korvaa eth0 omalla rajapinnan nimelläsi:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Tallennetaan iptables-sääntöjä
Jotta säännöt eivät nollautuisi palvelimen uudelleenkäynnistyksen jälkeen, ne on tallennettava.
apt update
apt install iptables-persistent -y
netfilter-persistent save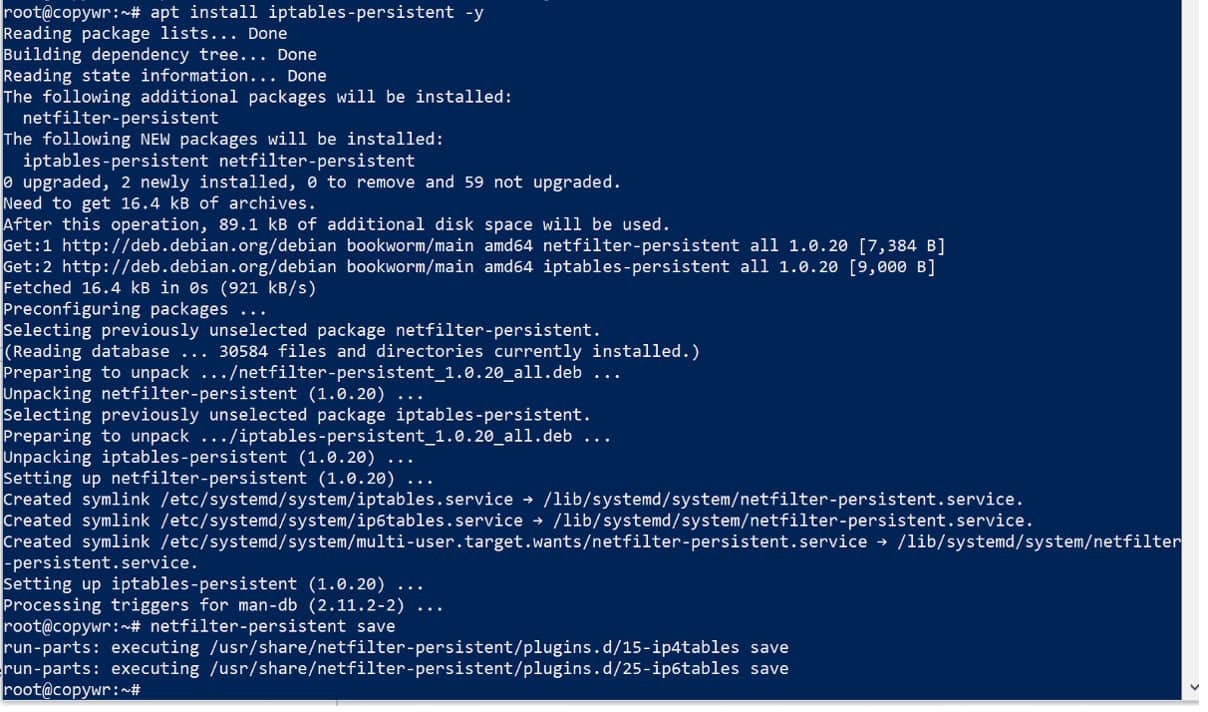
Asennuksen aikana saatat nähdä kehotteen tallentaa nykyiset IPv4/IPv6-säännöt – vastaa "Kyllä" molemmilla kerroilla.
Palomuurin asennus (UFW)
Avaamme kaikki tarvitsemamme portit heti, joten tähän vaiheeseen ei tarvitse palata myöhemmin: 22 SSH:lle (tämän ohittaminen lukitsisi sinut ulos palvelimelta), 443/udp Hysteria2:lle ja 8443/udp TUIC:lle.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw status -komennon tulosteen pitäisi näyttää kaikki kolme sääntöä aktiivisina.
Hysteria2
Hysteria2-palvelimen asentaminen
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
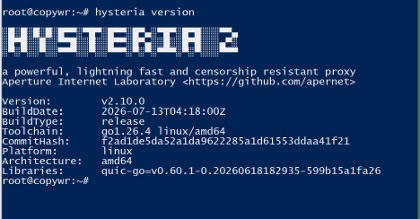
Varmista, että version tuloste näkyy virheettömänä — tämä vahvistaa, että binääritiedosto toimii oikein.
Itse allekirjoitetun SSL-varmenteen luominen
Tarvitsemme omat salausavaimet tietokoneesi ja palvelimen välisen liikenteen suojaamiseksi. Koska meillä ei ole verkkotunnusta, luomme itse allekirjoitetun varmenteen, joka on voimassa 365 päivää. Tästä syystä sinun on otettava "Ohita varmenteen tarkistus" käyttöön asiakasohjelmassa myöhemmin.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Sekä cert.crt että private.key pitäisi olla listattuina.
Konfiguraatiotiedoston luominen
nano /etc/hysteria/config.yamlLiitä seuraava ja korvaa YOUR_PASSWORD omalla salasanallasi (vain englanninkielisiä kirjaimia ja numeroita, ei välilyöntejä):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true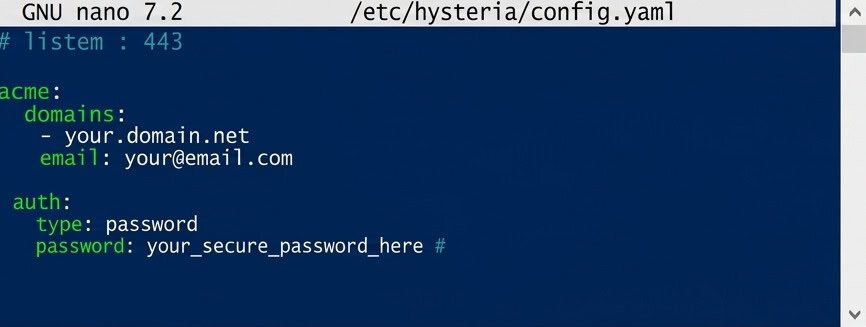
Masquerade-esto saa palvelimen näyttämään tavalliselta verkkosivustolta, jos joku avaa sen IP-osoitteen selaimessa, sen sijaan, että se paljastaisi merkkejä välityspalvelimesta.
Tallenna (Ctrl+O, Enter) ja poistu (Ctrl+X).
Automaattisen käynnistyksen määrittäminen
nano /etc/systemd/system/hysteria.service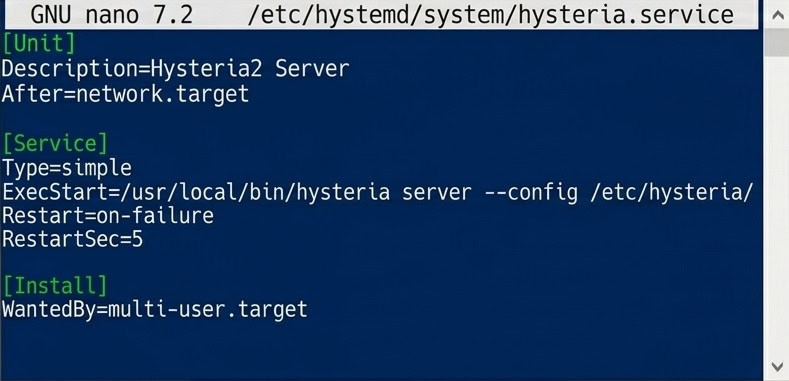
Systemd-yksikkötiedosto Hysteria2:n automaattista käynnistystä varten.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service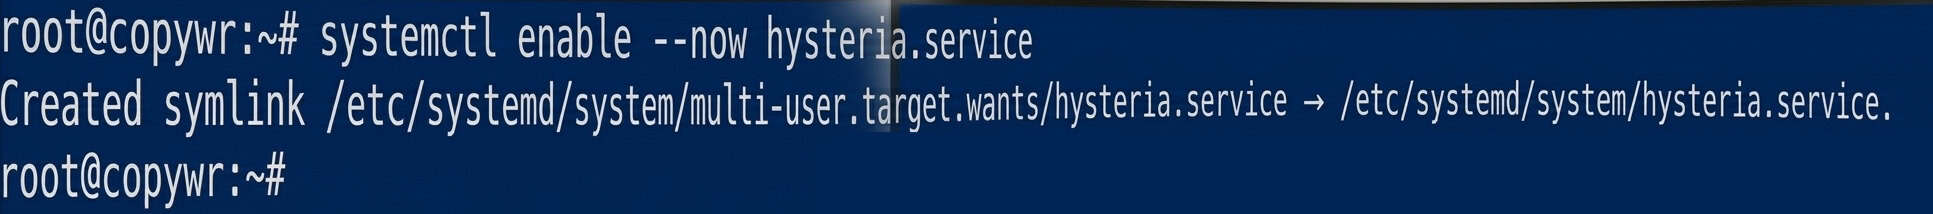
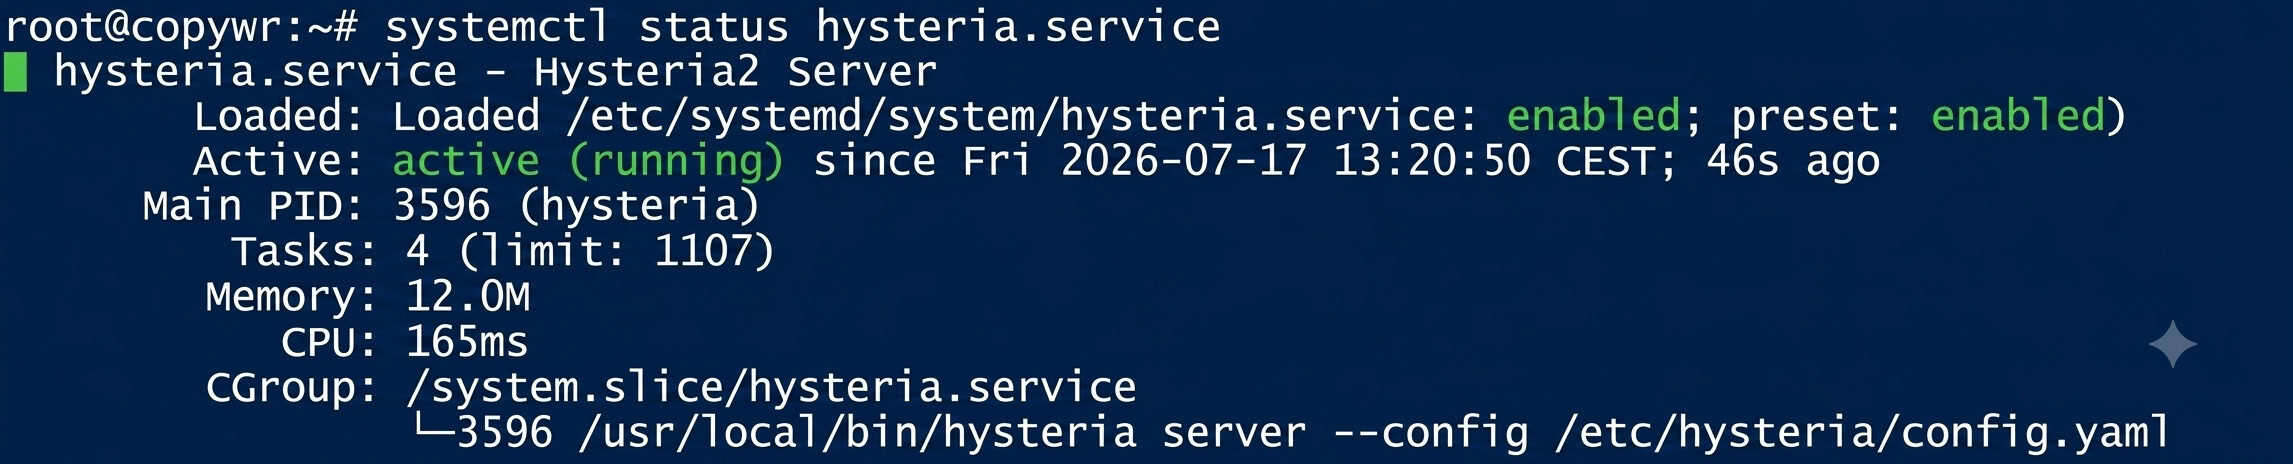
Tilan pitäisi näyttää aktiivinen (käynnissä). Jos konsoli on "jumissa" lokinäkymässä, poistu siitä painamalla Q.
TUIC v5
TUICin lataaminen ja asentaminen
mkdir -p /usr/local/sbin/tuicTarkista saatavilla olevat julkaisut:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10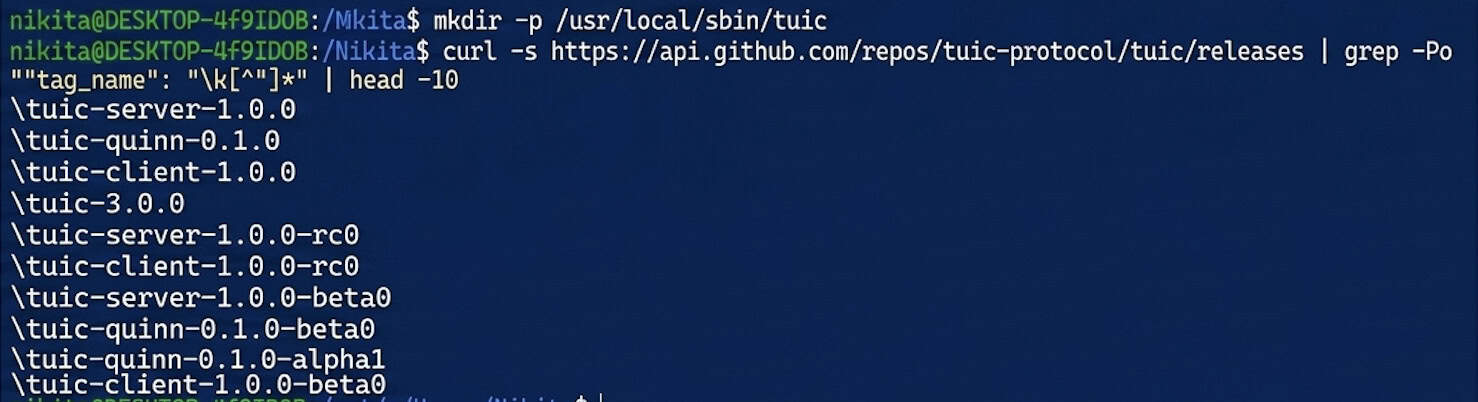
Lataa palvelimen binääritiedosto — korvaa versionumero 1.0.0 nykyisellä versionumerolla:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version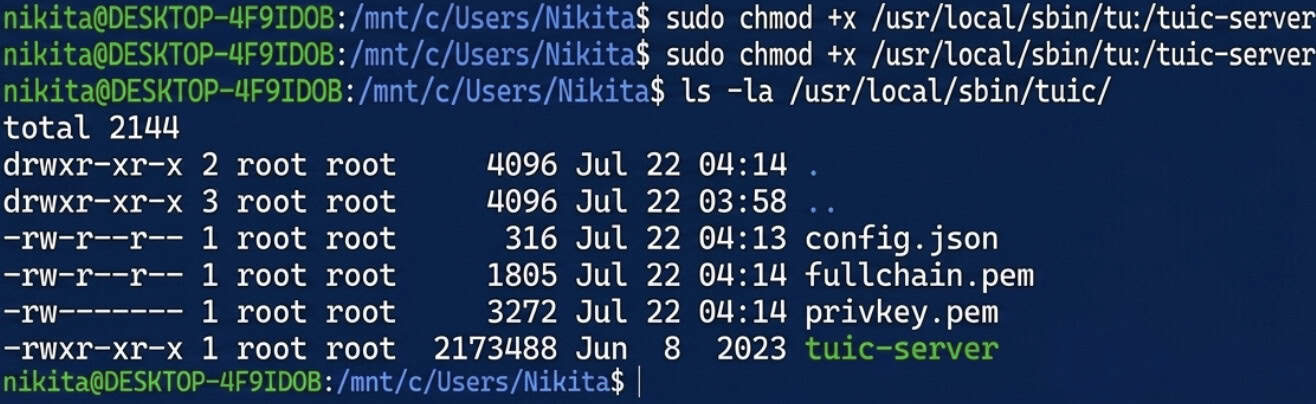
Itse allekirjoitetun varmenteen luominen TUIC:lle
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/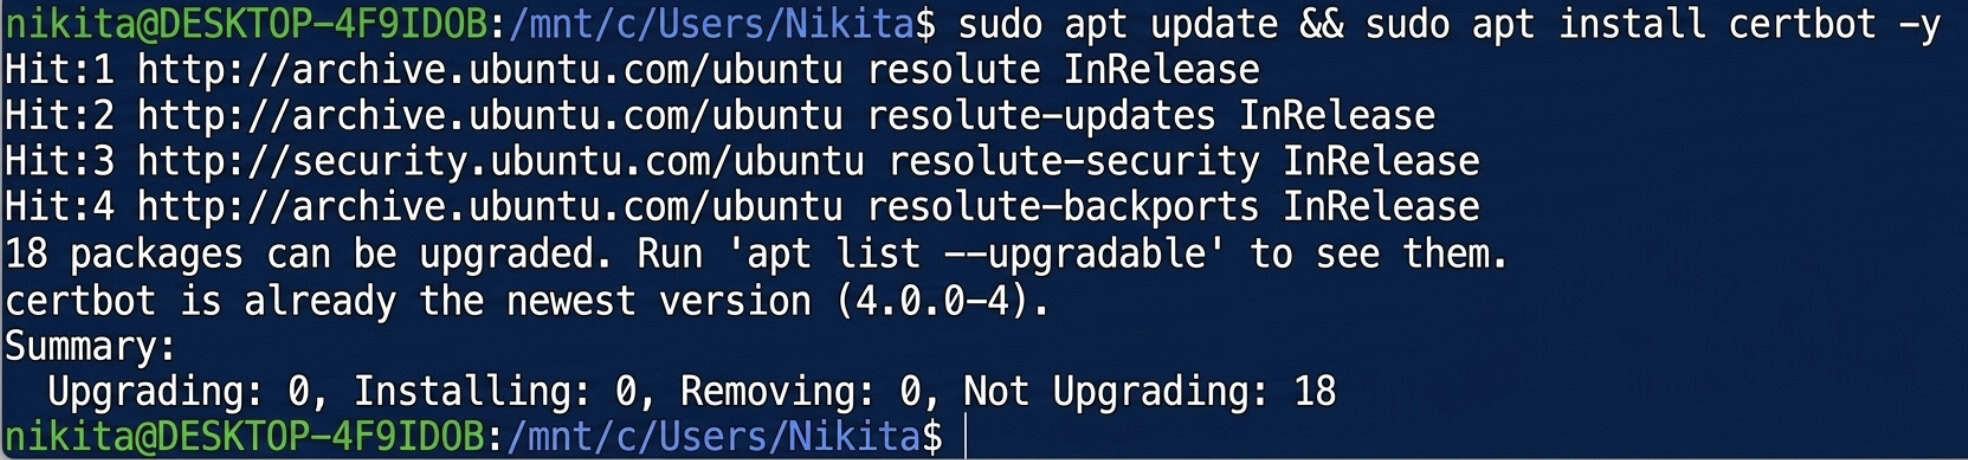
UUID:n luominen
apt install uuid-runtime -y
uuidgen
Kopioi tuloksena oleva UUID – tarvitset sitä sekä alla olevissa palvelimen asetuksissa että asiakasasetuksissa.
Konfiguraatiotiedoston luominen
Valmis config.json-tiedosto TUIC-palvelimelle:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}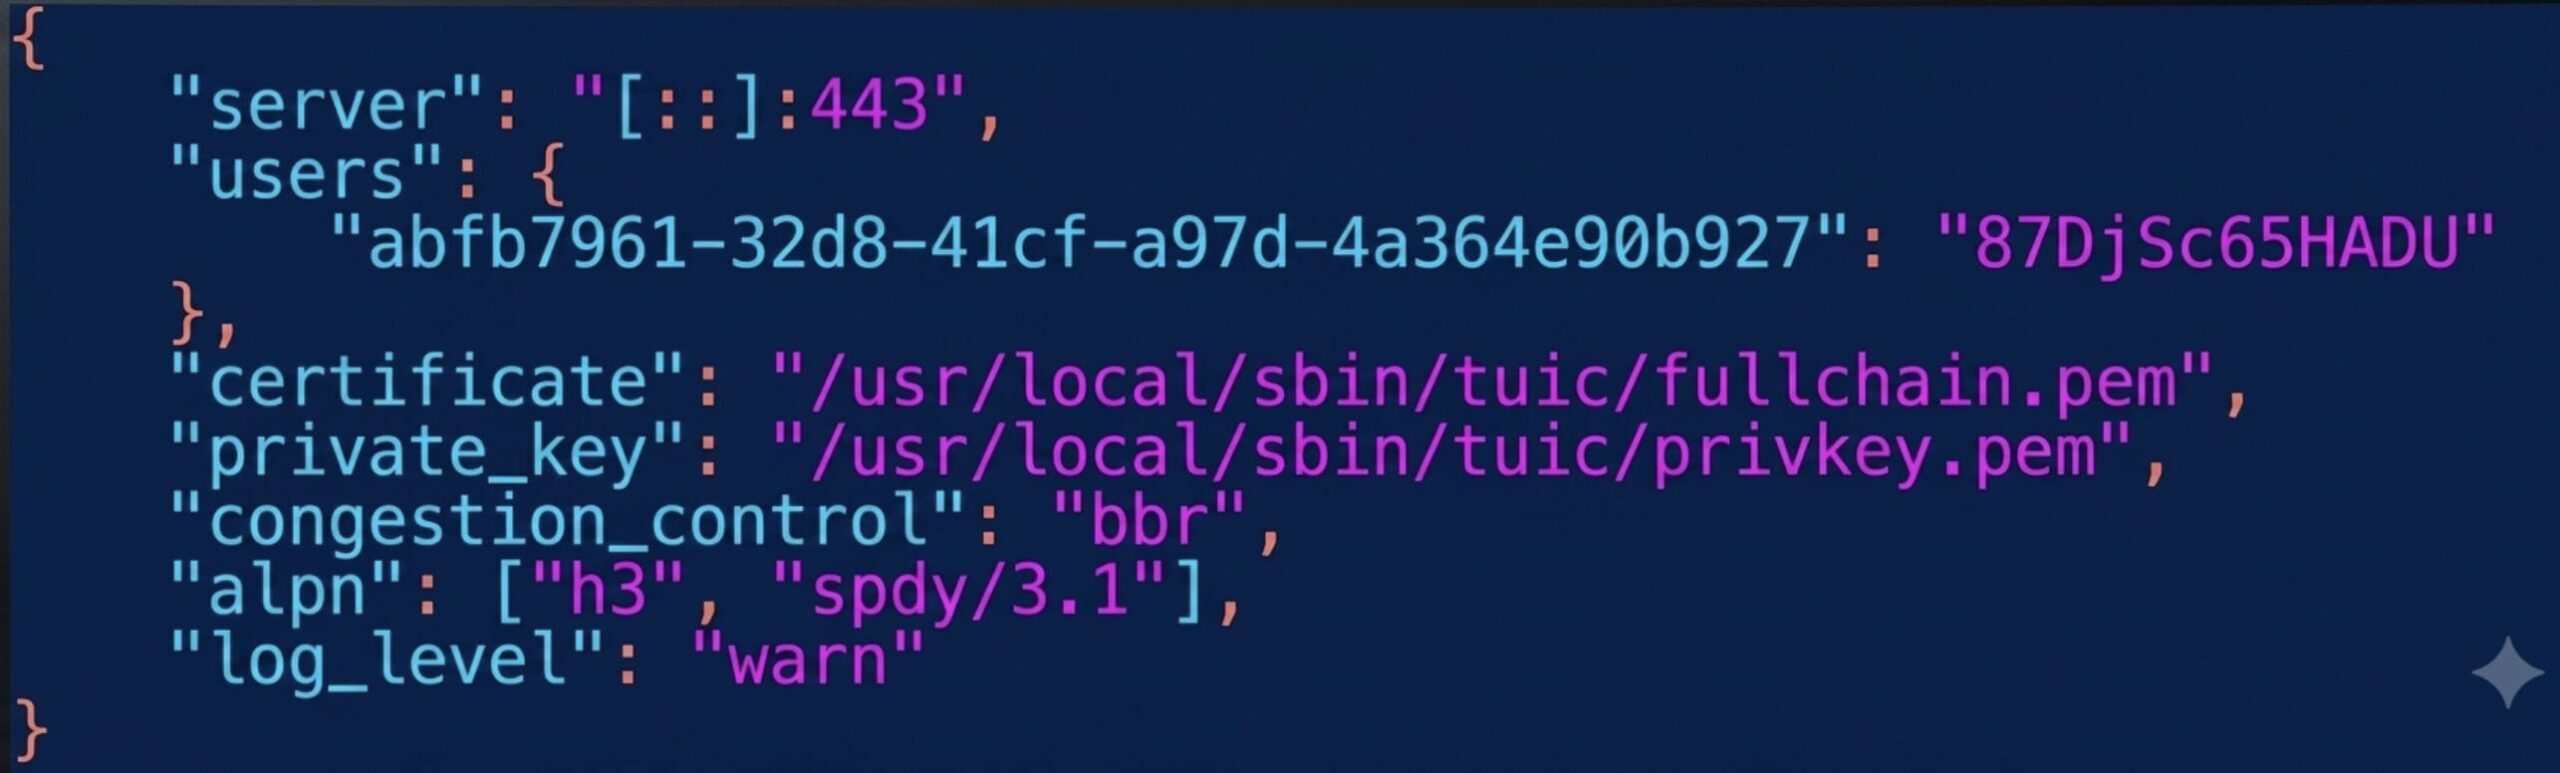
Käytämme tässä porttia 8443, koska Hysteria2 on jo varannut portin 443. Korvaa YOUR_UUID vaiheen 4.3 arvolla ja YOUR_TUIC_PASSWORD omalla salasanallasi.
Tallenna (Ctrl+O, Enter) ja poistu (Ctrl+X).
Manuaalisen käynnistyksen testaaminen
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json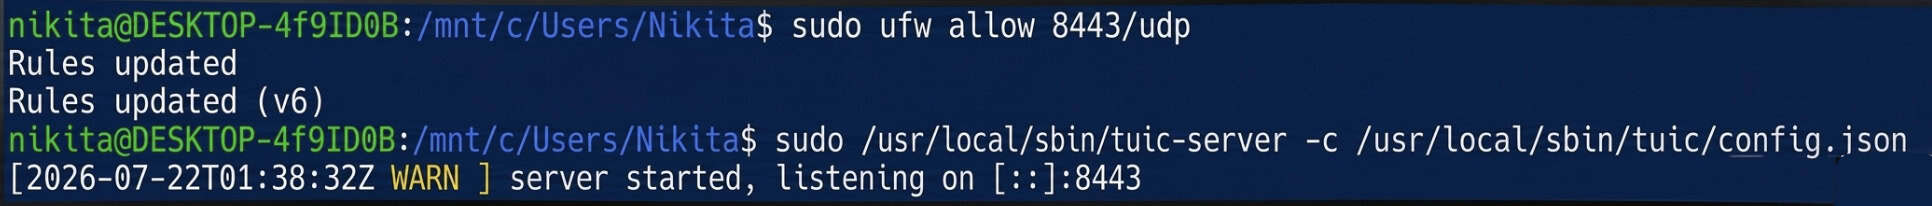
Jos virheitä ei ilmene, määritys on kelvollinen. Pysäytä se painamalla Ctrl+C ja siirry automaattisen käynnistyksen määrittämiseen.
Automaattisen käynnistyksen määrittäminen
nano /etc/systemd/system/tuic-server.service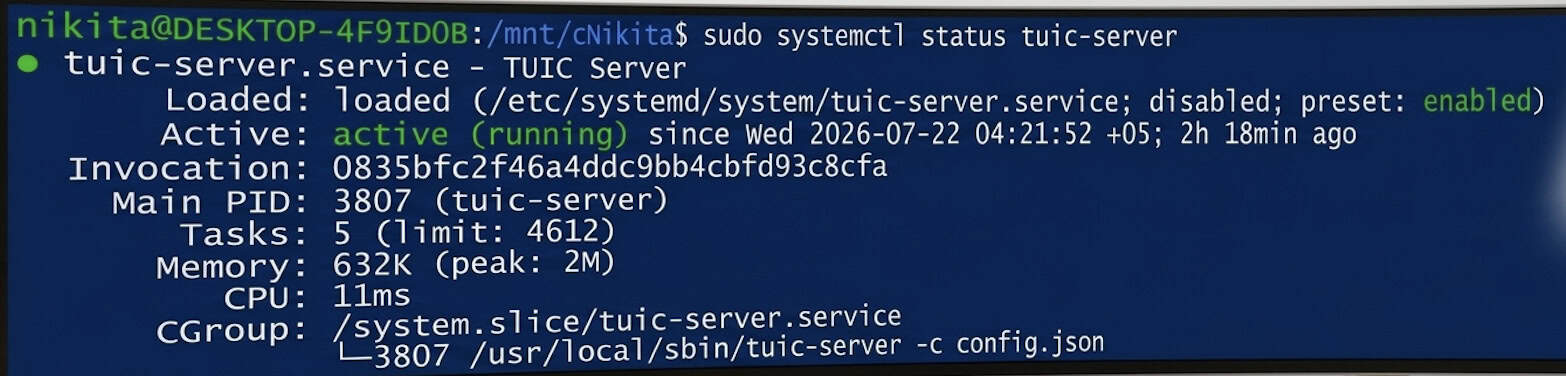
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Tilan pitäisi näyttää aktiivinen (käynnissä).
Nyt palvelimella toimii rinnakkain kaksi parhaista ja nopeimmista moderneista protokollista, jotka molemmat naamioituvat tavalliseksi QUIC/HTTPS-liikenteeksi: Hysteria2 vakioportissa 443/udp ja TUIC v5 portissa 8443/udp.
Yhdistäminen Windowsista
Hiddifyn asentaminen
Lataa ja asenna Hiddify Windowsille viralliselta verkkosivustolta: https://hiddify.com. Napsauta asennusohjelmaa valitsemalla "Seuraava" / "Asenna". Jos Windows SmartScreen tulee näkyviin, valitse "Lisätietoja" → "Suorita joka tapauksessa".
Hysteria2-profiili
Klikkaa + (Uusi profiili) → "Manuaalinen syöttö" → protokolla Hysteria2 ja täytä:
|
Kenttä |
Arvo |
|
Profiili nimi |
Oma Hysteria2-palvelimeni |
|
Osoite |
PALVELIMESI_IP-OSOITE |
|
portti |
443 |
|
Salasana |
salasana vaiheesta 3.3 |
|
SNI |
PALVELIMESI_IP-OSOITE |
|
Ohita varmenteen tarkistus |
On |
Ohita varmenteen tarkistus -asetuksen on oltava käytössä, koska varmenne on itse allekirjoitettu – sen takana ei ole luotettua varmenteen myöntäjää.
TUIC v5 -profiili
Klikkaa + (Uusi profiili) → "Manuaalinen syöttö" → protokolla TUIC ja täytä:
|
Kenttä |
Arvo |
|
Profiili nimi |
Oma TUIC-palvelimeni |
|
Osoite |
PALVELIMESI_IP-OSOITE |
|
portti |
8443 |
|
UUID |
vaiheen 4.3 UUID |
|
Salasana |
salasana vaiheesta 4.4 |
|
Ruuhkien hallinta |
br |
|
SNI |
PALVELIMESI_IP-OSOITE |
|
Ohita varmenteen tarkistus |
On |
Yhdistäminen ja vahvistaminen
Valitse profiili ja napsauta sitten suurta pyöreää "Yhdistä"-painiketta. Tilan pitäisi muuttua "Yhdistetty"-tilaan.
Varmistaaksesi, että liikenne todella reititetään palvelimesi kautta, avaa mikä tahansa IP-tarkistuspalvelu selaimessasi – näytetyn osoitteen pitäisi vastata YOUR_SERVER_IP-osoitetta.
Yhteenveto
Tämän oppaan avulla palvelimellasi on käytössä kaksi nopeaa, seuraavan sukupolven protokollaa rinnakkain: Hysteria2 portissa 443/UDP ja TUIC v5 portissa 8443/UDP. Molemmat protokollat peittävät lähetetyn liikenteen tavalliseksi salatuksi QUIC-yhteydeksi (HTTP/3), mikä varmistaa vakaan yhteyden jopa erittäin epävakailla kanavilla.
Määritettyjä profiileja voidaan käyttää paitsi Windowsissa, myös tuoda Hiddify-mobiilisovellukseen Androidille tai iOS:lle vastaavilla asetuksilla.
Jos yhteyden muodostamisessa on ongelmia, tarkista ensin palveluiden tilat komennolla systemctl status hysteria.service (tai tuic-server.service), varmista, että palomuurisäännöt ovat aktiivisia (ufw status), ja tarkista, että IP-osoite, UUID ja salasanat on syötetty oikein. Huomaa: myönnetyt itse allekirjoitetut varmenteet ovat voimassa 365 päivää, joten tasan vuoden kuluttua ne on uusittava samalla openssl req -komennolla.
