


Artikulu honetan, behar bezala antolatutako Linux erabiltzaileen garrantzia aztertuko dugu. Sarbide-eskubideak deskribatuko ditugu, erabiltzaileak nola sortu eta konfiguratu eta fitxategi eta karpeta jakin batzuetarako sarbidea nola eman amaitzeko. Segurtasun-tresna garrantzitsu batzuk ere eztabaidatuko ditugu, hala nola sudo eta SELinux, sistema nahi ez diren jardueratik babesten laguntzen dutenak.
Erabiltzaileen kudeaketa eta sarbide eskubideen garrantzia Linuxen
Linux munduan, erabiltzaileen kudeaketak eta sarbide-eskubideek funtsezko zeregina dute. Imajinatu Linux apartamentu handi bat bezala, non erabiltzaile bakoitza maizter bat den eta fitxategi bakoitza gela bat. Erabiltzaileen kudeaketa maizter bakoitzari bere gako bakarra esleitzea bezalakoa da, sarbide-eskubideak, berriz, beren gelan egin dezaketena dira.
Erabiltzaile bat sortzen denean, izen bat eta identifikatzaile bakarra ( UID ) esleitzen zaizkio , apartamentuko giltza pertsonal bat bezala. Erabiltzaileak talde bat ere badu , beste maizter batzuekin batzen duena. Taldea klub baten antzekoa da, non kideek pribilegio komunak partekatzen dituzten.
Fitxategietarako sarbide eskubideak hiru kategoriatan banatzen dira: jabea ( erabiltzailea ), taldea eta beste batzuk . Gako (erabiltzaile) bakoitzak bere irakurtzeko, idazteko eta exekutatzeko eskubide bereziak izan ditzake kategoria bakoitzerako. Adibidez, fitxategiaren jabeak irakurtzeko eta idazteko eskubideak izan ditzake, taldeak irakurtzeko soilik, eta besteek ezer ez.
Arreta berezia merezi dute Linux sistemetan erabiltzen diren sudo eta SELinux bezalako segurtasun-politikek. Sudo komando berezi bat da, erabiltzaile arruntei supererabiltzaile (root) eskubideak aldi baterako erabiltzeko aukera ematen diena, normalean administratzaileentzat bakarrik dauden zeregin espezifikoak egiteko. Horrek ustekabeko akatsak edo supererabiltzaile eskubideen erabilera okerra saihesten laguntzen du. Sudo erabiltzean, erabiltzaileak normalean bere pasahitza sartu behar du bere identitatea berresteko. Ondoren, supererabiltzaile (root) eskubideekin komandoak exekutatu ditzake, sudoers fitxategian ezarritako arauen arabera.
SELinux Linux sistema eragilearen segurtasun geruza gehigarri bat da. Sisteman erabil daitezkeen programak eta fitxategiak kontrolatzen ditu eta horietarako sarbidea mugatzen du intrusioak eta erasoak saihesteko. Horrek zerbitzaria seguruagoa egiten du hacking saiakerak edo ekintza gaiztoak saihestuz.
Erabiltzaileak sortzea eta kudeatzea
Nola sortu erabiltzaile bat Linux-en
Linux erabiltzaileak normalean useradd komandoarekin sortzen dira . Adibidez, "erabiltzaile-izena" izeneko erabiltzaile bat sortzeko, hau idatzi beharko zenuke:
useradd usernameNola ezarri Linux erabiltzailearen pasahitza
Erabiltzaile bat sortu ondoren, haren kontua ez dago pasahitzez babestuta. Erabiltzaile berri baten pasahitza ezartzeko, erabili passwd komandoa:
passwd usernameNon erabiltzaile-izena pasahitza ezartzen ari den erabiltzailearen izena den.
Nola ikusi erabiltzaileen zerrenda Linux-en
Linuxen erabiltzaileen zerrenda terminalean komando bakarra erabiliz ikusteko, cut komandoa erabil dezakezu:
cut -d: -f1 /etc/passwdKomando honek /etc/passwd fitxategiaren edukia irakurtzen du , eta fitxategi horrek erabiltzaile guztiei buruzko informazioa dauka.
Erabiltzaile zehatz bati buruzko informazioa lortzeko, komandoa erabil dezakezu:
id usernameHonek erabiltzailearen UIDa , GIDa eta Taldeak bistaratuko ditu.
Linux erabiltzaile bat ezabatzea
Erabiltzaile bat ezabatzeko, erabili userdel komandoa:
userdel usernameHala ere, komando honek ez ditu erabiltzailearen etxeko direktorioan dauden fitxategiak ezabatzen. Ezabatzeko, -r aukera erabil dezakezu:
userdel -r usernameHonek erabiltzailearen erabiltzaile-izena ezabatuko du bere etxeko direktorioarekin eta bertan dauden fitxategi guztiak.
Linux erabiltzaile bat aldatzea
Erabiltzaile bati buruzko informazioa aldatzeko, erabili usermod komandoa. Tresnak sintaxi hau erabiltzen du:
usermod argument userArgumentu posibleen zerrenda osoa erabilgarritasunaren laguntzan bistaratzen da:
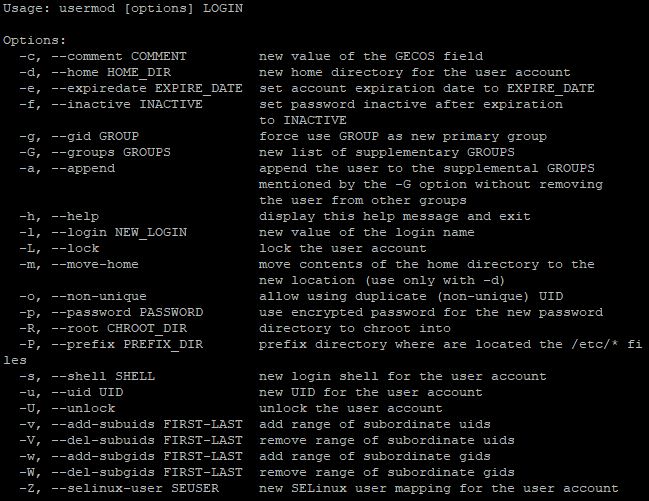
Adibidez, erabiltzailearen hasierako direktorioa aldatzeko, komandoa erabiliko zenuke:
usermod -d /new/path/to/directory usernameErabiltzaile-taldeak sortzea eta kudeatzea Linux-en
Linux-en erabiltzaile taldeek administratzaileei antzeko sarbide-eskubideak dituzten erabiltzaileak taldekatzeko aukera ematen diete. Honek sarbide-eskubideen kudeaketa errazten du eta sistemaren segurtasuna hobetzen du, talde mailan eskubideak ezartzea ahalbidetuz, erabiltzaile bakoitzarentzat bakarka egin beharrean. Adibide gisa, erabiltzaileen administratzailearekin garatzaileen taldea hartuko dugu kontuan.
Nola sortu erabiltzaile talde bat Linux-en
Talde berri bat sortzeko, erabili groupadd komandoa talde berriaren izenarekin:
sudo groupadd group_nameGure adibidean, komandoak honela izango luke:
sudo groupadd developersNola ezabatu erabiltzaile talde bat Linux-en
Talde bat ezabatzeko, erabili groupdel komandoa:
sudo groupdel group_nameHorrela, komandoa:
sudo groupdel developers"Developers" izeneko taldea ezabatuko du.
Erabiltzaileak Talde batean gehitzea
Erabiltzaile bat talde zehatz batera gehitzeko, erabili usermod komandoa:
sudo usermod -aG group_name user_nameAdibidez:
sudo usermod -aG developers adminKomando honek admin izeneko erabiltzailea garatzaileen taldera gehituko du.
Erabiltzaileak talde batetik kentzea
Erabiltzaile bat talde batetik kentzeko, erabili deluser komandoa:
sudo deluser user_name group_nameAdministratzaile erabiltzailea garatzaileen taldetik kentzeko komandoa :
sudo deluser admin developersTalde zerrendak Linux-en ikustea
Sistemako talde guztien zerrenda ikusteko, erabili cat komandoa /etc/group fitxategiarekin:
cat /etc/groupKomando honek sistemako talde guztien zerrenda bistaratuko du.
Erabiltzaile Taldeko kidetasuna egiaztatzea
Ekintzak egin ondoren, erabiltzaile bat zein taldetakoa den egiaztatu dezakezu groups komandoa erabiliz:
groups user_nameHorrela, Linux-en erabiltzaile taldeak kudeatzeko oinarriak aztertu ditugu. Orain, joan gaitezen hurrengo fasera: fitxategi eta direktorioei sarbide-eskubideen esleipena aztertzea. Prozesu honi esker, erabiltzaileek edo taldeek fitxategi eta direktorio zehatzei buruz zer ekintza egin ditzaketen zehazten dute, segurtasun-kudeaketa eraginkorra eta sistemaren baliabideetarako sarbidea bermatuz.
Fitxategiei eta direktorioei sarbide-eskubideak esleitzea
Sarbide Eskubideen Irudikapen Sinbolikoa
Jada ikusi dugun bezala, Linuxen 3 erabiltzaile kategoria daude: jabea ( erabiltzailea ), taldea eta besteak . Horietako bakoitzak fitxategi edo direktorioetarako sarbide talde jakin batzuk izan ditzake:
- Irakurri (Irakurri - r): fitxategi edo direktorio baten edukia ikusteko aukera ematen du.
- Write (Write - w): Fitxategi bat aldatzeko edo direktorio barruan fitxategi berri bat sortzeko gaitasuna ematen du. Direktorio baterako, honek fitxategiak ezabatzeko aukera ere ematen du.
- Execute (Execute - x): Fitxategia exekutatzea (fitxategi exekutagarria bada) edo direktorioan sartzea (direktorioa bada).
Linux familiako sistemetan, sarbide-eskubideak 10 karaktereko kate baten bidez adierazten dira. Lehenengo karaktereak fitxategi mota adierazten du (fitxategi arrunta, direktorioa, etab.), eta gainerako bederatziak hiru karaktereko hiru talde dira erabiltzaile-talde bakoitzeko. Ulertzeko, har dezagun adibide bat.
-rwxr-xr-- sarbide-eskubideek esan nahi dute:
- Lehenengo karaktereak (-) fitxategi mota adierazten du (kasu honetan, fitxategi arrunta).
- Jabearen hiru karaktereek (rwx) erakusten dute jabeak irakurri, idatzi eta exekutatzeko eskubideak dituela.
- Taldeko hiru karaktereek (rx) taldekideek irakurtzeko eta exekutatzeko eskubideak soilik dituztela adierazten dute.
- Hiru karaktere besteentzat (r--) beste erabiltzaileek fitxategia soilik irakur dezaketela esan nahi dute.
Sarbide eskubideak chmod komandoa erabiliz ezartzen dira , eta sintaxia honako hau da:
chmod [options] mode file(s)Non:
- [aukerak] - parametro gehigarriak, hala nola -R direktorio batean eta bere azpidirektorioetan sarbide-eskubideak modu errekurtsiboan aldatzeko.
- modua - zein sarbide-eskubideak aldatzen diren eta norentzat zehazten duen kate berezi bat. Modua sinboloen bidez (r, w, x) eta biten bidez (0 edo 1) zehaztu daiteke. Moduren zenbakizko balioak ere erabil daitezke (geroago hitz egingo dugu)
- fitxategia(k) - aldaketak aplikatzen zaizkien fitxategiak edo direktorioak.
Utilitate hau nahiko tresna indartsua da, beraz, oinarrizko komando batzuk bakarrik ikusiko ditugu adibide gisa.
Aldatu fitxategi baterako sarbide-eskubideak, jabeak irakurtzeko eta idazteko eskubideak izan ditzan, taldeak irakurtzeko eskubideak soilik izan ditzan eta gainerako erabiltzaileek eskubiderik ez izan dezaten:
chmod u=rw,g=r,o= filenameEzarri sarbide-eskubideak erabiltzaile guztiek fitxategi batean irakurtzeko eta idazteko:
chmod a+rw filenameAldatu direktorio bateko fitxategi eta azpidirektorio guztien sarbide-eskubideak modu errekurtsiboan:
chmod -R u+rwx directorySarbide-eskubideen zenbakizko irudikapena
Zenbakizko irudikapenean, erabiltzaile-kategoria bakoitzak (jabea, taldea, beste batzuk) bere zenbakia du, eta zenbaki horien konbinazioak behin betiko sarbide-eskubideak ezartzen ditu. Sinbolikoaren antzera, hiru eskubide bakoitzak bere balioa du, baina zenbakiz:
- Irakurri (irakurri) - 4. balioa
- Idatzi (idatzi) - 2 balioa
- Exekutatu (exekutatu) - 1 balioa
Erabiltzaile mota zehazteko ere balio numerikoak erabiltzen dira:
- Fitxategiaren jabea (erabiltzailea) - lehen zifra
- Jabearen taldea (taldea) - bigarren zifra
- Beste erabiltzaile batzuk (besteak) - hirugarren zifra
Horrela, fitxategietarako sarbide-eskubideen zenbakizko irudikapen osoa hiru zifrak osatzen dute, bakoitza erabiltzaile-kategoria jakin baterako eskubideen balioen batura adierazten duena. Hau irudikapen sinbolikoan 10 karaktere erabiltzea baino erosoagoa da. Kasu honetan, kudeaketa hau izango litzateke:
chmod XYZ filenon X , Y eta Z jabearen, taldearen eta beste erabiltzaileen sarbide-eskubideak adierazten dituzten zenbakiak diren, hurrenez hurren.
Adibidez, jabeari sarbide-eskubide osoak (irakurtzeko, idazteko eta exekutatzeko) eta taldeak eta gainerako erabiltzaileek irakurtzeko eta exekutatzeko soilik emateko, komandoa erabil dezakezu:
chmod 755 fileIkus ditzagun beste adibide batzuk:
chmod 700 fileJabeak bakarrik ditu irakurtzeko, idazteko eta exekutatzeko eskubideak, eta taldeak eta gainerako erabiltzaileek ez dute sarbide eskubiderik.
chmod 644 fileJabeak irakurtzeko eta idazteko eskubideak ditu, eta taldeak eta gainerako erabiltzaileek irakurtzeko eskubideak soilik dituzte.
chmod 751 fileJabeak eskubide osoak ditu, taldeak irakurtzeko eta exekutatzeko eskubideak ditu eta gainerako erabiltzaileek exekutatzeko eskubideak baino ez dituzte.
Lehen aipatu dugun bezala, tresnak funtzionalitate oso zabala du. Zenbait kasutan, "laguntza" atalean dauden aukerak ez dira nahikoak:
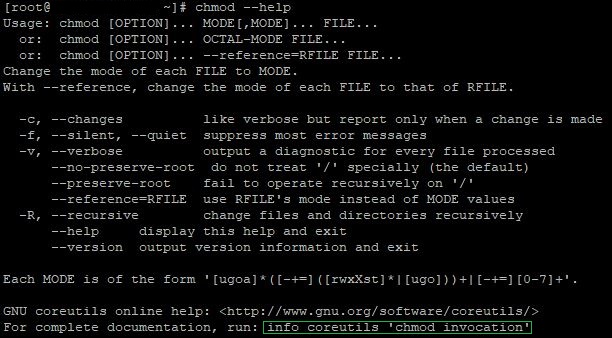
Jarri arreta azken lerroari. Komando hau erabiltzeak tresnari buruzko dokumentazio zehatzagoa irekitzen du. Erabilgarritasunaren Wikipedia orrialde ofiziala ere bisita dezakezu, non Chmod-i buruzko informazio zehatza aurki dezakezun.
Ondorioa
Linux erabiltzaileak eta haien kudeaketa oso garrantzitsuak dira sistema eragilearen segurtasuna eta funtzionamendu egonkorra izateko. Artikulu honetan, Linux-en erabiltzaileen eta sarbide-eskubideen kudeaketa eraginkorraren garrantzia nabarmendu dugu, erabiltzaileen sorrera eta kudeaketa barne, erabiltzaile taldeekin lan eginez eta fitxategi eta direktorioei sarbide-eskubideak esleituz.
