


Ĉi tiu artikolo priskribos detale kiel agordi Wireguard VPN sur via servilo. Ĝi povas esti virtuala aŭ privata servilo - ne tiom gravas.
Ĉi tiu agorda gvidilo pri VPN Wireguard estas desegnita por uzantoj, kiuj ne havas multan sperton, do ĉiuj paŝoj estos sufiĉe detalaj kaj sekvataj de ekrankopioj.
Trafiko tra nia tunelo estos ĉifrita, kaj la Interreto montros la IP-adreson de nia VPN-servilo, ne la adreson de la provizanto per kiu ni aliras la reton.
Oni supozas, ke vi jam havas VPS-on. Se ne, vi povas mendi ĝin de ni.
Ni instalos la operaciumon Ubuntu 22.04 sur nian servilon. Se vi havas servilon kun malsama operaciumo, tiam vi povas facile reinstali ĝin sekvante la instrukciojn.
Do, la servilo kun la operaciumo Ubuntu 22.04 estas preta, nun ni konektas al ĝi per SSH. Se vi subite ne antaŭe renkontis ĉi tiun protokolon, tiam artikolo, en kiu ĉi tiu procezo estas detale priskribita, helpos vin. La dua paragrafo de la artikolo estas por la operaciumo Linukso, la tria estas por la operaciumo Vindozo.
Agordu Wireguard-servilon
Post sukcesa konekto, mi skribos kelkajn komandojn kaj priskribon de tio, kion ili produktas por kompreni la procezon:
Ni ĝisdatigas la liston de pakaĵoj en la deponejoj
apt updateRenovigo de pakaĵoj mem
apt upgrade -yInstalu la wireguard-pakaĵon
apt install -y wireguardNia agordo estos konservita en la dosierujo /etc/wireguard/, ni devas eniri la dosierujon:
cd /etc/wireguard/Ni bezonos publikan kaj privatan ŝlosilon por nia servilo. Ni generos ilin post agordo de la ĝustaj rajtoj dum kreado de dosieroj kaj dosierujoj per komandoj:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Nun ni starigas la rajtojn por la privata ŝlosilo:
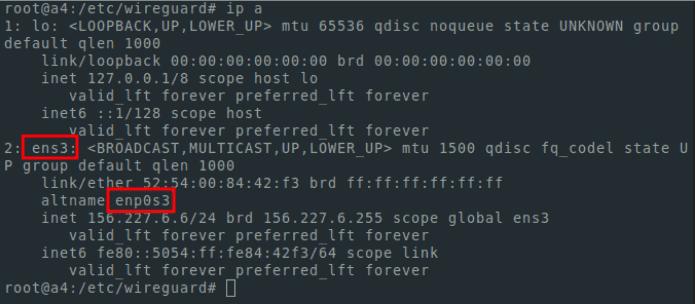
chmod 600 privatekeyAntaŭ krei la agordan dosieron, ni bezonas la nomon de nia reto-interfaco. Por malkovri ĝin, uzu la komandon:
ip aNi bezonas la interfacon kun la IP-adreso, kiu estas uzata por la nuna konekto. Ĝi verŝajne nomos ens3 en via kazo, sed eble estas alia nomo.
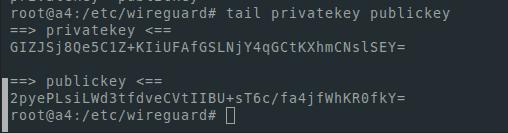
Ni ankaŭ bezonos publikan kaj privatan ŝlosilon. Por montri ilin mi uzas voston
tail privatekey publickeyAspektas tiel:
Por redaktado, vi povas uzi ajnan Linuksan tekstoredaktilon . Mi uzos nanon. Por instali ĝin, vi bezonas lanĉi la komandon:
apt install -y nanoNi redaktas la agordan dosieron:
nano /etc/wireguard/wg0.confnoto
por konservi la dosieron ni uzas la kombinaĵon de butonoj ctrl+o
por eliro - ctrl+x
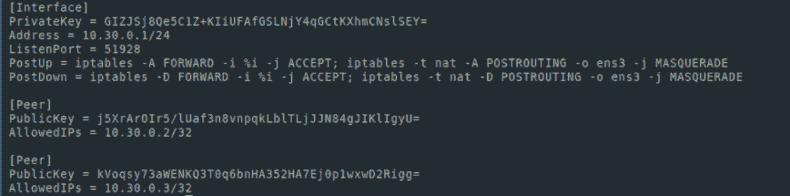
Ĝi devus aspekti tiel:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
En mia kazo ĝi aspektas tiel
Ni ŝaltas ip-sendon
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Lanĉi dratprotektan servon:
systemctl start [email protected]Se ni volas, ke la servo komenciĝu post kiam la servilo estas rekomencita, tiam ni faras la jenon:
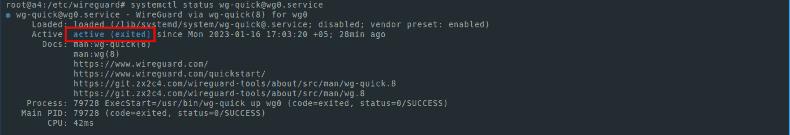
systemctl enable [email protected]Por vidi la servostaton:
systemctl status [email protected]La stato devus esti aktiva kiel en la ekrankopio:
Se vi zorge sekvis niajn instrukciojn, tiam en ĉi tiu etapo, vi havas ĉion, kion vi bezonas por ke la servilo parto de VPN Wireguard funkciigu.
Agordante Wireguard-klienton
Restas nur agordi la klientparton. Ekzemple kaj simpleco, mi generos ŝlosilojn por la klienta parto ankaŭ en la servilo. Sed por sekurecaj celoj, estus pli ĝuste generi ŝlosilojn ĉe la klienta flanko. Mi uzas komandojn por generacio:
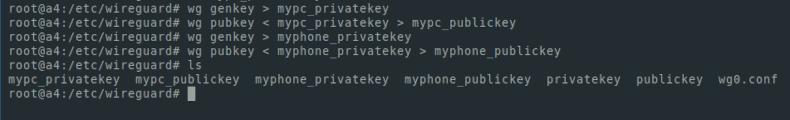
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Mi ankaŭ generos ŝlosilojn por uzi la VPN ĉe la telefono:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Oni devas rimarki, ke ĉio ĉi devas esti farita dum estante en la katalogo
/etc/wireguard/
Vi ankaŭ povas funkcii en alia katalogo. Sed por simpleco, ni plenumas la instrukciojn en /etc/wireguard/
Ni uzas la komandon ls por listigi la dosierojn en dosierujo. Mi ricevis ĝin jene:
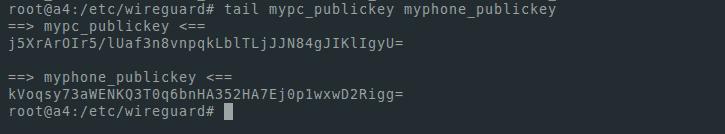
Ni montru la publikajn ŝlosilojn sur la ekrano. Ni bezonos ilin por aldoni nodojn al nia reto:
tail mypc_publickey myphone_publickeyPor mi ĝi aspektas jene:
Ni redaktu nian agordosieron:
nano wg0.confAldonu la jenajn liniojn:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
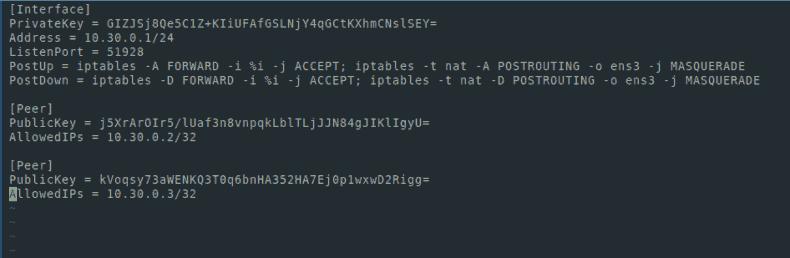
Nun la agorda dosiero aspektas jene:
Konservu la dosieron kaj rekomencu nian servon:
systemctl restart wg-quick@wg0Ni kontrolu, ke ĉio sukcesis:
systemctl status wg-quick@wg0La statuso devas esti aktiva
Reŝargi la servon necesas ĉiufoje post redaktado de la servila agorda dosiero (wg0.conf)
Poste, ni kreos agordojn por klientoj (en mia kazo, mia komputilo kaj telefono). Mi faros la samon sur la servilo.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20En la kampo Endpoint, vi povas vidi la IP-adreson de la servilo - ĉi tiu estas la IP-adreso, kiun ni uzis por konekti per SSH. Por vidi la interfacojn kaj adresojn, vi povas uzi la komandon ip a.
Agordu Wireguard por poŝtelefono
Ni kreas similan agordon por nia telefono. Nur bezonas ŝanĝi la adreson. Por la komputilo ĝi estis 10.30.0.2/32, kaj en la agordo por la telefono ni faros 10.30.0.3/32. Ankaŭ, se ni volas uzi VPN sur aliaj aparatoj, tiam ni devus aldoni aliajn adresojn al la Adresa kampo en la agordaj dosieroj kaj la wg0.conf servila agorda dosiero, la AllowedIPs-kampo dum kreado de agordoj.
Dosieroj aspektas tiel en mia kazo:
mypc.conf
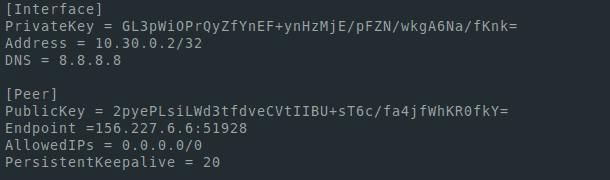
miatelefono.konf
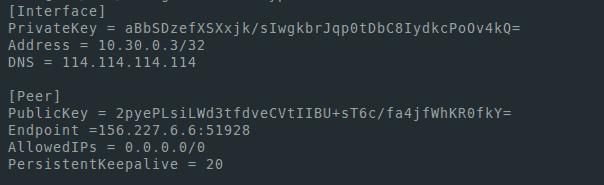
Por konekto, ni instalas la klienton de Wireguard https://www.wireguard.com/install/
En la Vindoza aplikaĵo, ni aldonas novan tunelon kaj eniras la agordon kreitan en la dosiero mypc.conf
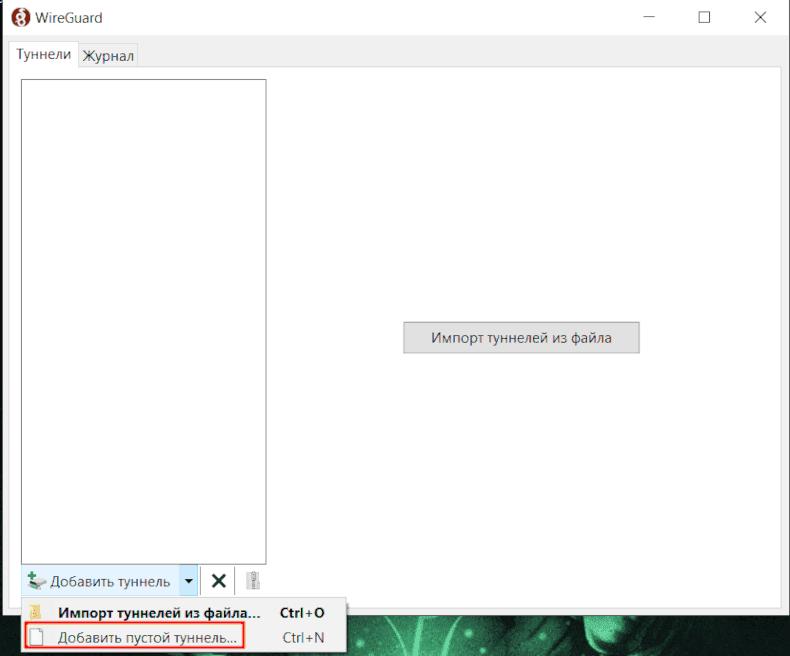
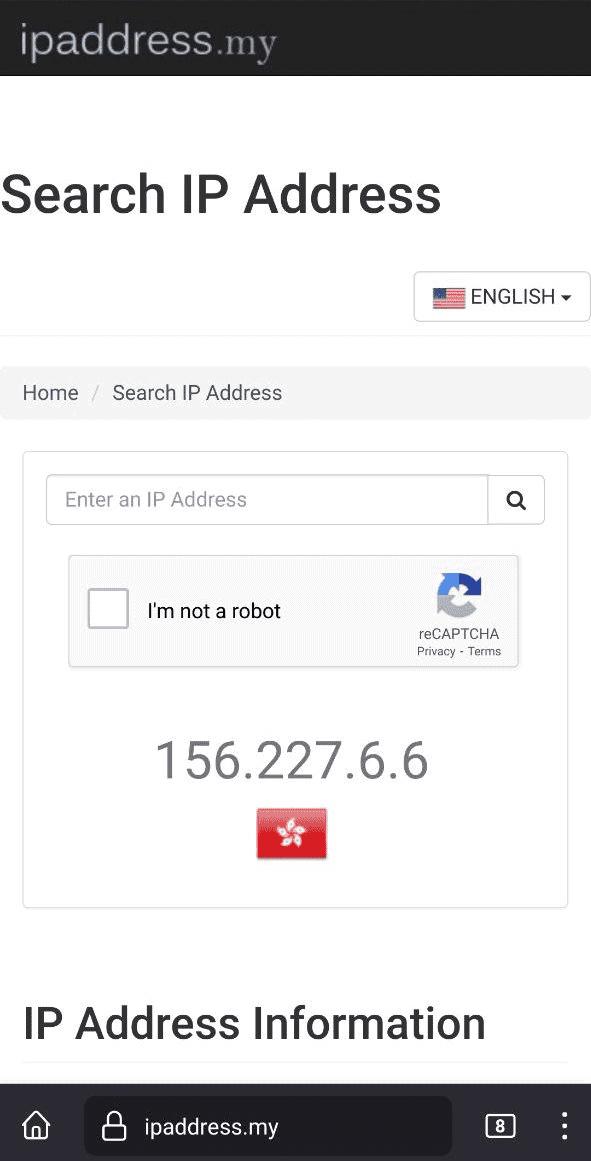
Ni lanĉas la tunelon kaj iras al la retumilo al la retejo, kiu montras nian adreson
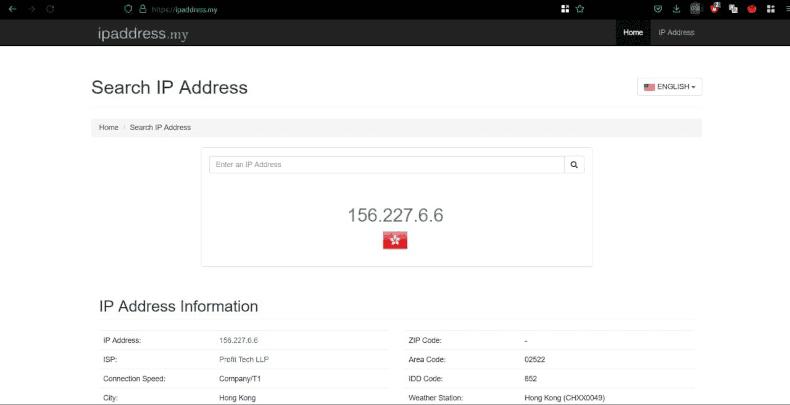
Por oportune aldoni VPN al via telefono, instalu programon por generi qr-kodojn sur la servilo:
apt install -y qrencodeEstante en la agorda dosierujo, faru la sekvan paŝon:
qrencode -t ansiutf8 -r myphone.conf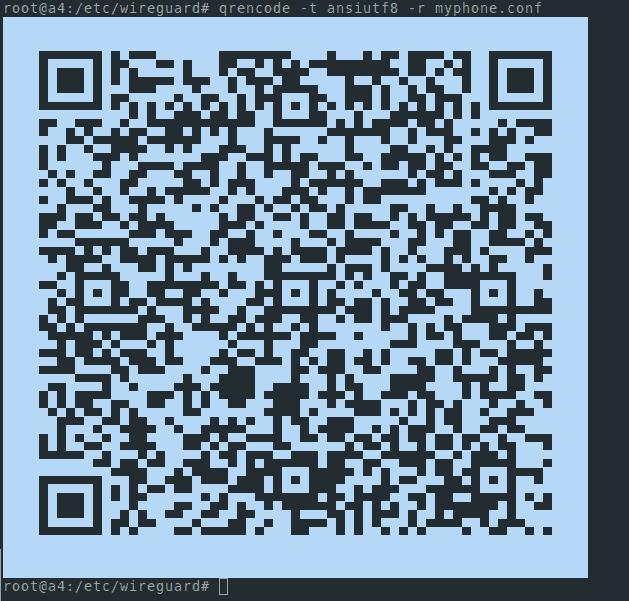
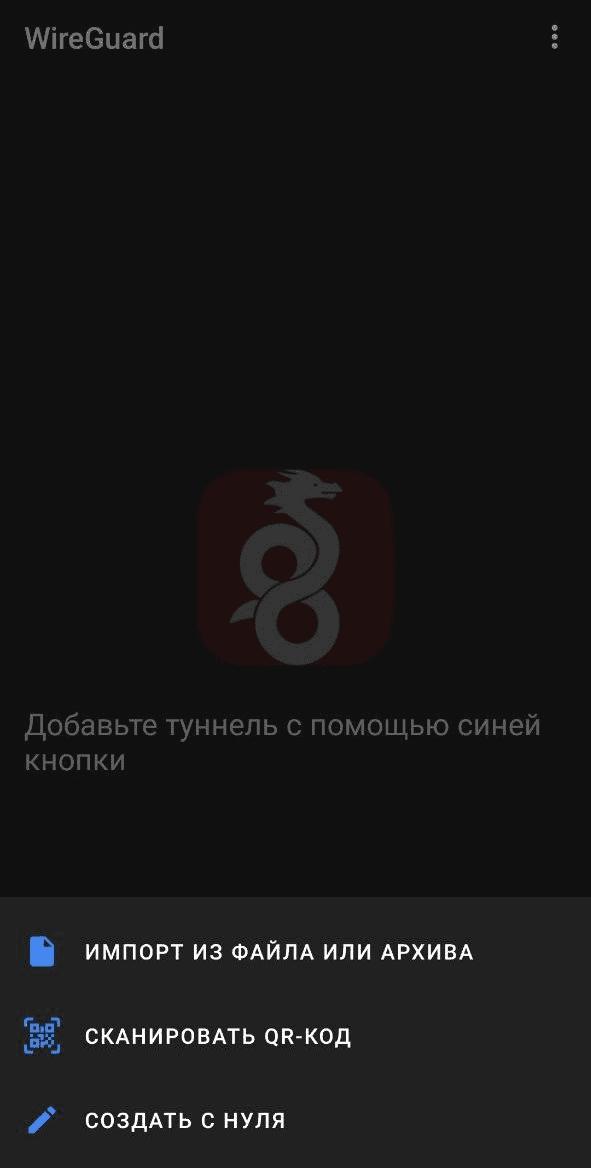
Poste ni eniras la apon Wireguard en la telefono, premu + por krei novan tunelon, elektu skani la QR-kodon, skani ĝin, ŝalti la VPN. Poste, ni kontrolos, ke ni montras la adreson de nia servilo uzante ajnan rimedon, kiu montras la eligan IP-adreson.
Vi faris ĝin!
