


Hodiaŭ, VPN- kaj prokurilteknologioj estas pli kaj pli postulataj. Uzantoj uzas ilin por sekura aliro al la interreto, preterirante cenzuron kaj protektante kontraŭ eksteraj minacoj. Kiam vi konektas al tia servilo, via tuta trafiko vojaĝas tra ĉifrita tunelo, kaj la servilo fariĝas via enirejo al la reto.
Klasikaj protokoloj kiel OpenVPN aŭ WireGuard funkcias bone sub stabilaj kondiĉoj sed ofte suferas pro rapidmalkreskoj ĉe malbonaj konektoj kun alta pakaĵperdo (poŝtelefonaj retoj, publika Wi-Fi, landoj kun strikta cenzuro). Jen kie modernaj protokoloj kiel Hysteria2 kaj TUIC ekvalidas. Ili estas konstruitaj sur QUIC, ofertante altan rapidecon, malaltan latentecon kaj efikan trafikmalklarigon kiel regula HTTPS (HTTP/3).
Hysteria2 uzas la algoritmon "Brutal", kiu agreseme utiligas la disponeblan bendlarĝon. TUIC (versio 5) karakteriziĝas per minimuma kromŝarĝo, bonega UDP-subteno, kaj 0-RTT-konekto-establado.
En ĉi tiu artikolo, ni klarigos la agordon de la servilo sur Ubuntu/Debian kaj la konektadon el Vindozo.
Kion vi bezonos: VPS-on funkciantan per Ubuntu 22.04/24.04 aŭ Debian 12, administran aliron, kaj la IP-adreson de la servilo. Neniu domajno estas bezonata.
Konektante sin al la servilo
Vindozo (PuTTY): malfermu PuTTY, enigu VIA_SERVILA_IP kiel la gastiganton, 22 kiel la pordon, kaj ensalutu kiel administranto per la pasvorto el la retpoŝtadreso de via VPS-provizanto.
Linukso/macOS (terminalo):
ssh root@YOUR_SERVER_IPĈiuj komandoj sube estas plenumataj sur la servilo, en ĉi tiu sama seanco.
Preparado de servilo (Ubuntu / Debian)
Ebligi IP-plusendadon
Ĉi tio permesas al la servilo plusendi klientajn pakaĵojn plu al la interreto.
nano /etc/sysctl.confEnigu aŭ kreu pasvorton (uzu nur anglajn literojn kaj ciferojn, sen spacojn).
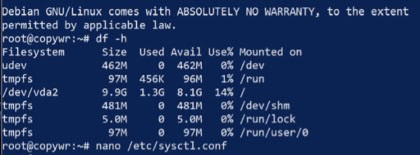
Trovu kaj malkomentu (forigu la #-signon komence) aŭ aldonu la jenan linion:
net.ipv4.ip_forward=1
Konservu la dosieron (Ctrl+O, Enter) kaj eliru (Ctrl+X). Apliku la ŝanĝojn sen restartigi:
sysctl -pNAT-agordo (maskado)
Ĉi tiu agordo permesas al klientoj aliri la interreton per via servilo uzante ĝian IP-adreson.
Trovu la nomon de via ekstera retinterfaco (tiu, kiu frontas al la interreto):
ip link show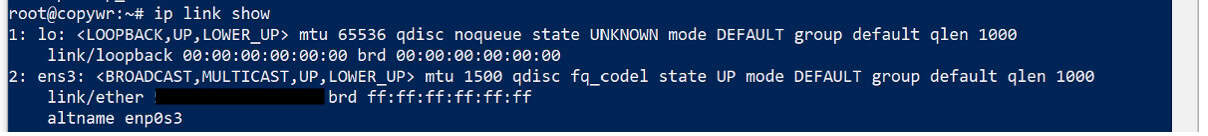
Kutime ĉi tio estas eth0, ens3, aŭ enp1s0. Kopiu aŭ memoru ĝin, poste aldonu la maskoregulon al iptables — anstataŭigu eth0 per via propra interfacnomo:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Konservante iptables-regulojn
Por malebligi ke la reguloj restariĝu post restartiĝo de la servilo, ili devas esti konservitaj.
apt update
apt install iptables-persistent -y
netfilter-persistent save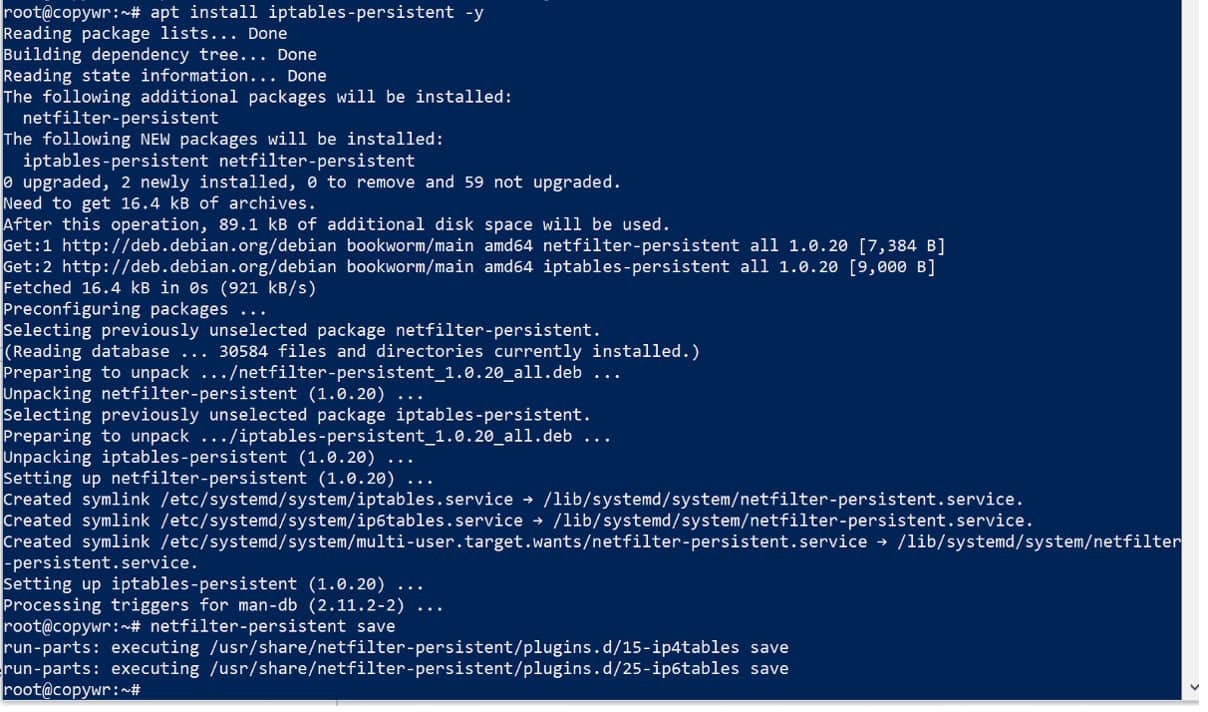
Dum la instalado vi eble vidos peton konservi la nunajn IPv4/IPv6-regulojn — respondu "Jes" ambaŭfoje.
Agordo de fajromuro (UFW)
Ni tuj malfermas ĉiujn bezonotajn pordojn, do ne necesas reveni al ĉi tiu paŝo poste: 22 por SSH (preterlasi ĉi tion forbarus vin de la servilo), 443/udp por Hysteria2, kaj 8443/udp por TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
La eligo de `ufw status` devus listigi ĉiujn tri regulojn kiel aktivajn.
Histerio2
Instali la servilon Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
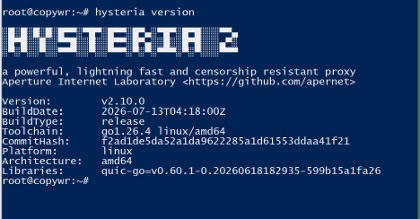
Certigu, ke la versio aperas sen eraroj — tio konfirmas, ke la duuma dosiero funkcias ĝuste.
Krei mem-subskribitan SSL-atestilon
Ni bezonas niajn proprajn ĉifroŝlosilojn por protekti la trafikon inter via komputilo kaj la servilo. Ĉar ni ne havas domajnon, ni generos mem-subskribitan atestilon validan dum 365 tagoj. Pro tio, vi devos poste ebligi "Preterlasi Atestil-Konfirmon" en la kliento.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Kaj cert.crt kaj private.key devus esti listigitaj.
Kreante la agordodosieron
nano /etc/hysteria/config.yamlAlgluu la jenon, anstataŭigante VIA_PASVORTON per via propra pasvorto (nur anglaj literoj kaj ciferoj, sen spacoj):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true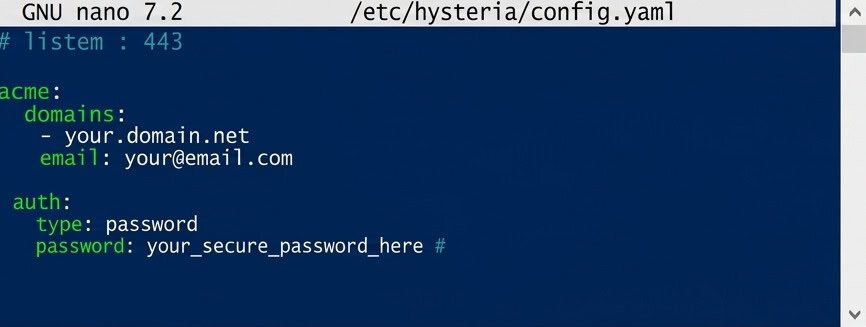
La maskerada bloko igas la servilon aspekti kiel ordinara retejo se iu malfermas ĝian IP-adreson en retumilo, anstataŭ malkaŝi signojn de prokurilo.
Konservu (Ctrl+O, Enter) kaj eliru (Ctrl+X).
Agordante aŭtomatan starton
nano /etc/systemd/system/hysteria.service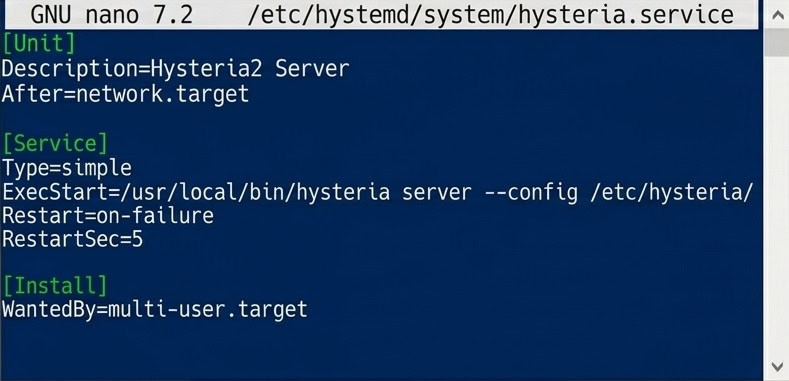
La systemd-unuodosiero por aŭtomata starto de Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service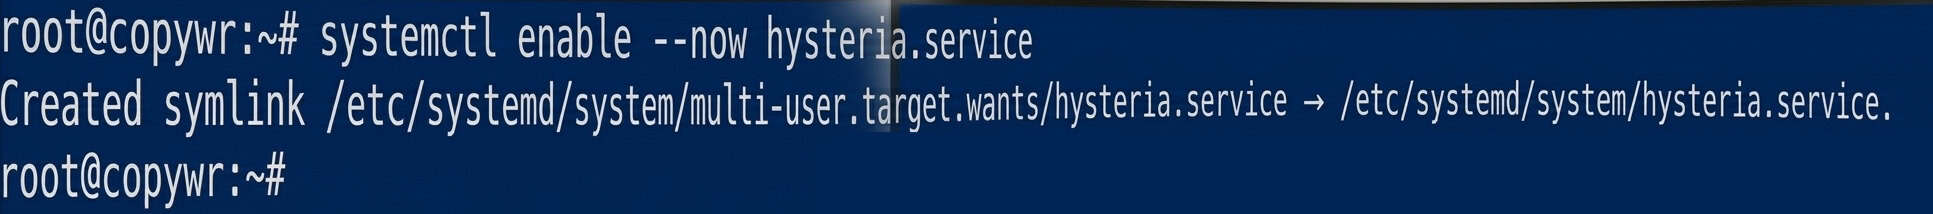
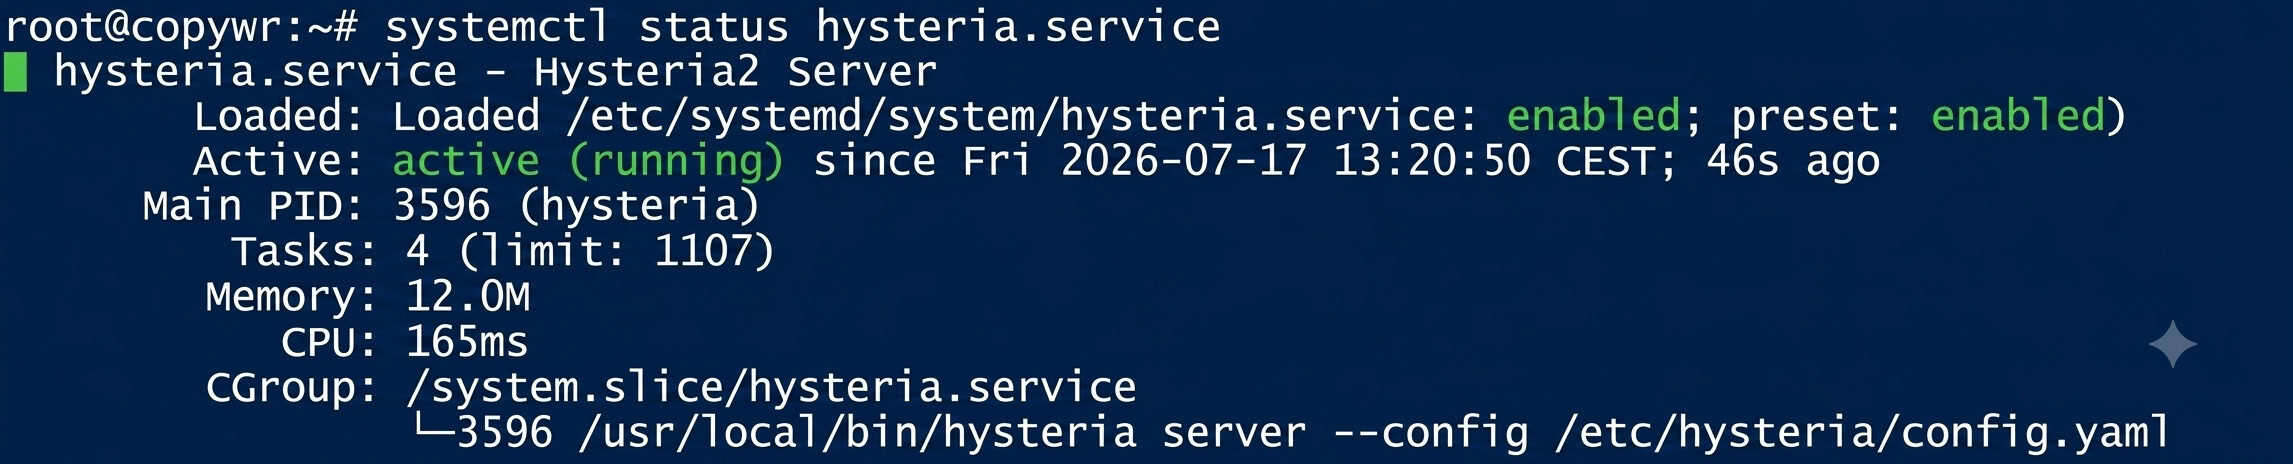
La stato devus montri aktiva (funkcianta). Se la konzolo estas "blokita" en la protokola vido, premu Q por eliri ĝin.
TUIC v5
Elŝutado kaj instalado de TUIC
mkdir -p /usr/local/sbin/tuicKontrolu la disponeblajn eldonojn:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10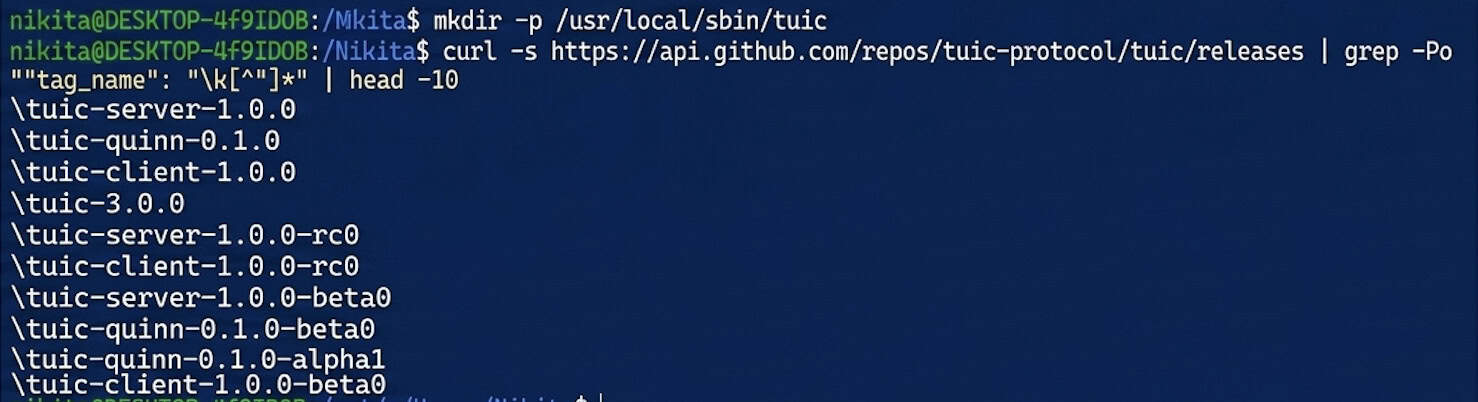
Elŝutu la servilan duuman dosieron — anstataŭigu la nunan versinumeron per 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version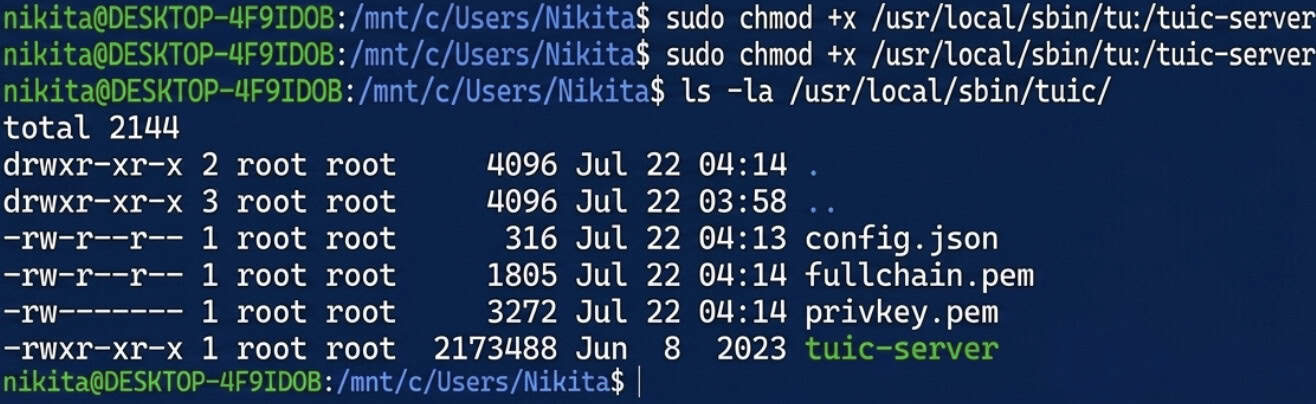
Krei mem-subskribitan atestilon por TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/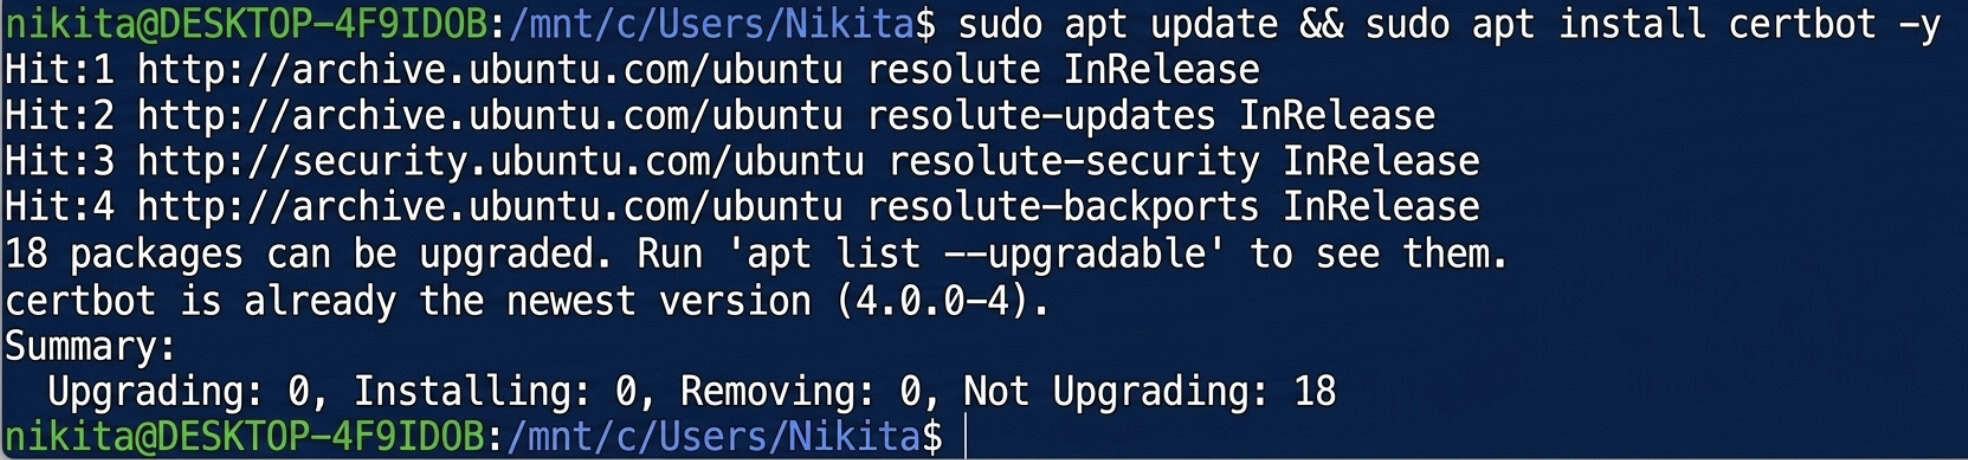
Generante UUID-on
apt install uuid-runtime -y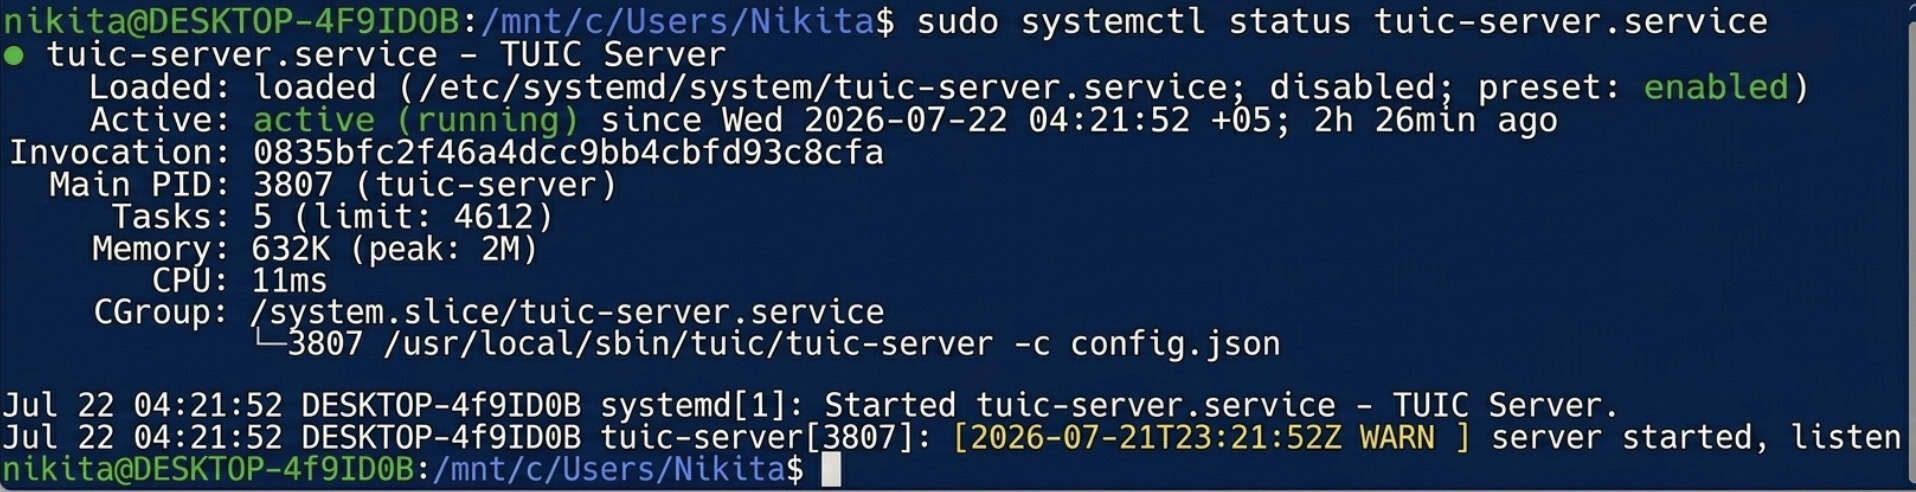
uuidgen
Kopiu la rezultan UUID-on — vi bezonos ĝin kaj en la servila agordo sube kaj en la klientaj agordoj.
Kreante la agordodosieron
La preta config.json por la TUIC-servilo:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}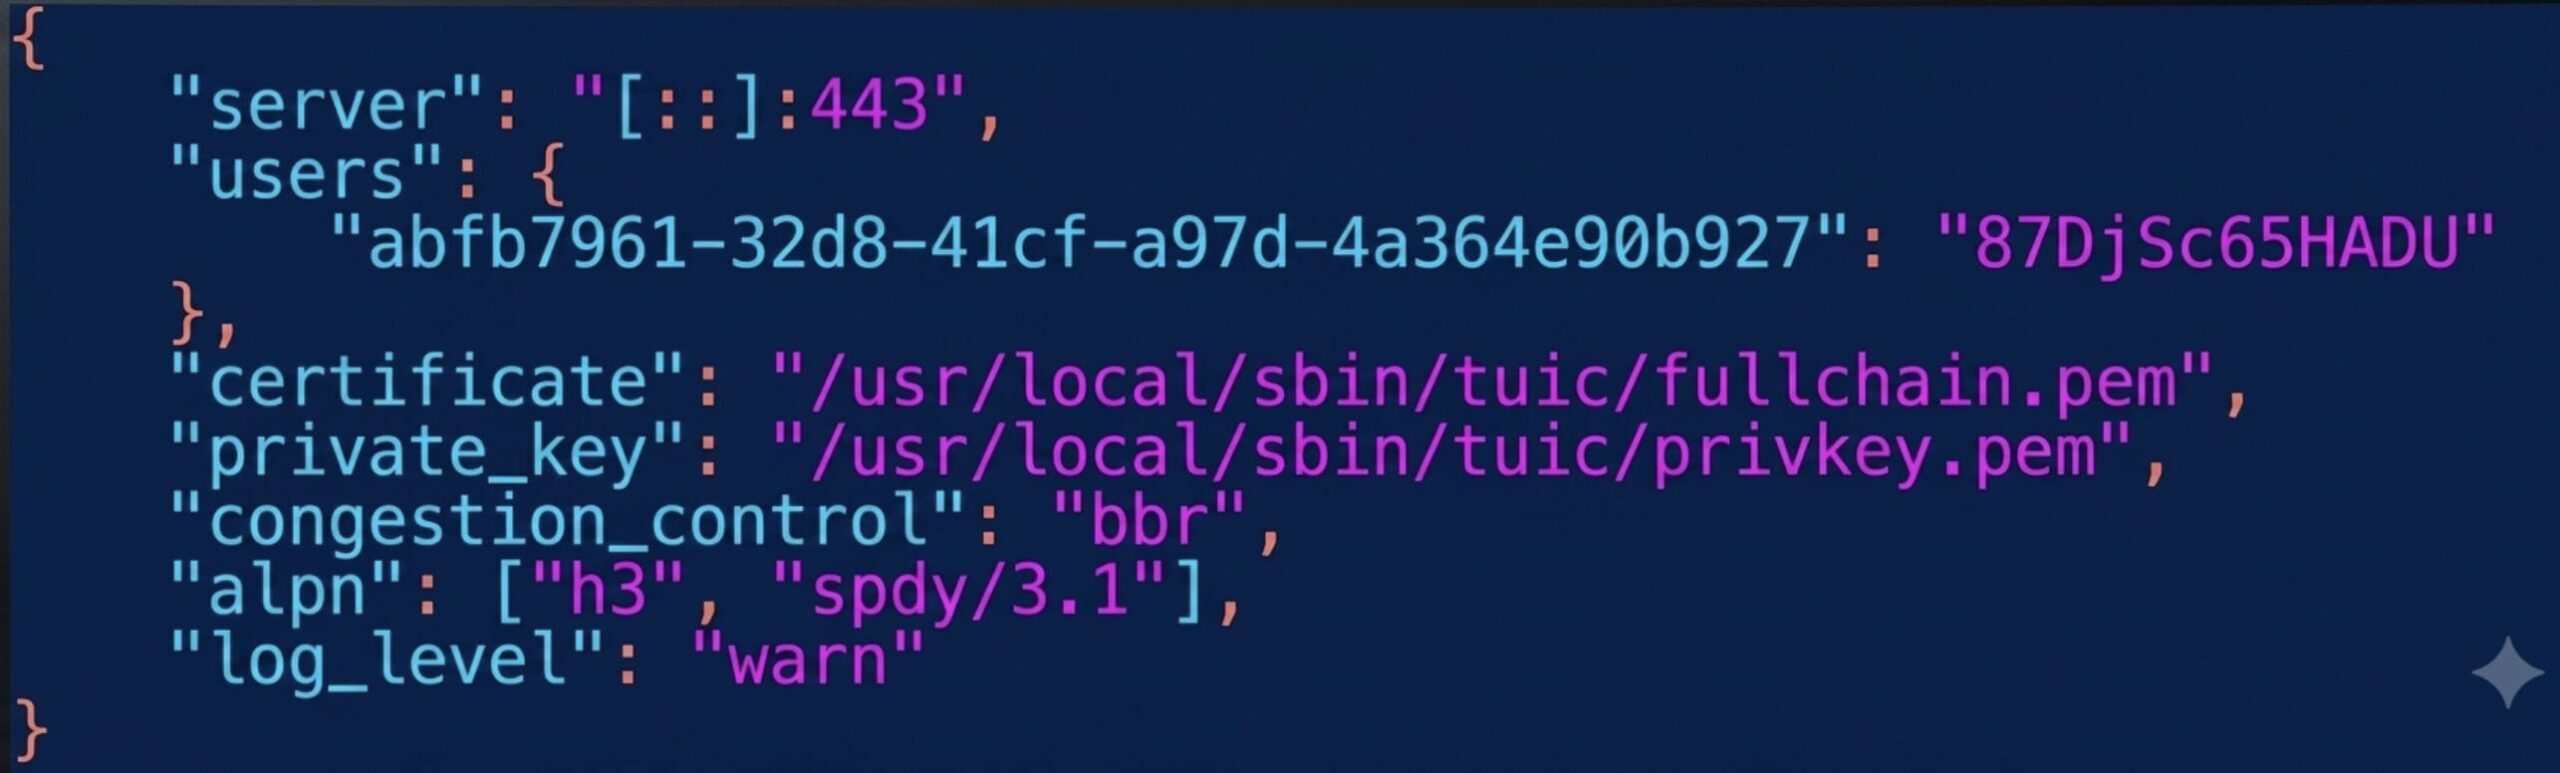
Ni uzas pordon 8443 ĉi tie ĉar 443 jam estas okupita de Hysteria2. Anstataŭigu YOUR_UUID per la valoro de paŝo 4.3 kaj YOUR_TUIC_PASSWORD per via propra pasvorto.
Konservu (Ctrl+O, Enter) kaj eliru (Ctrl+X).
Testante manan komencon
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json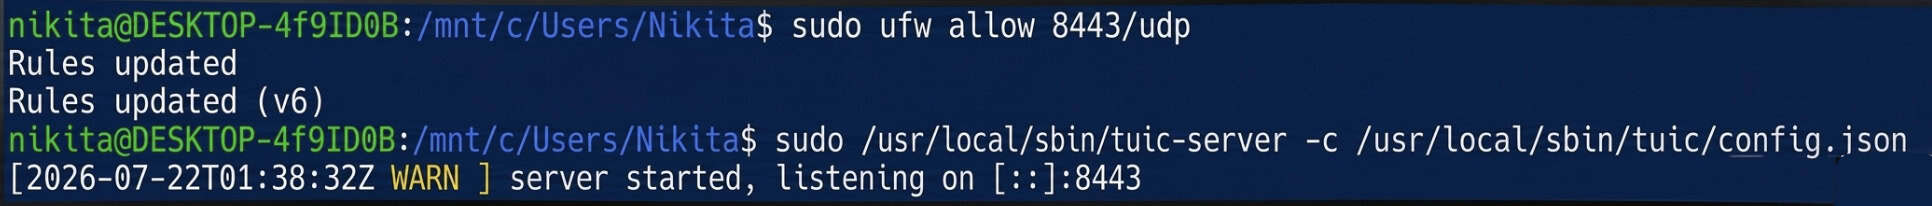
Se neniuj eraroj aperas, la agordo validas. Haltigu ĝin per Ctrl+C kaj daŭrigu al la agordo de aŭtomata starto.
Agordante aŭtomatan starton
nano /etc/systemd/system/tuic-server.service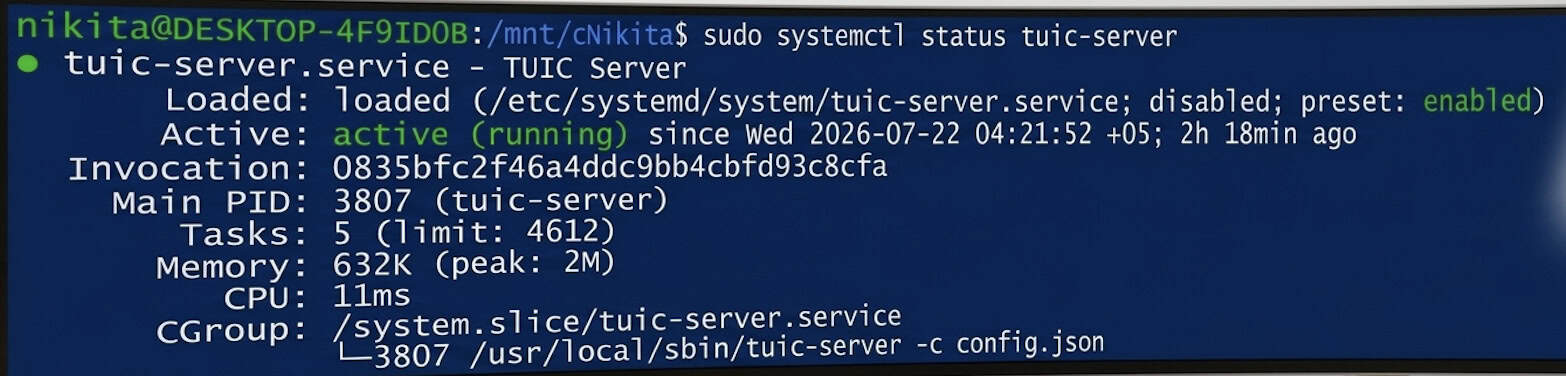
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
La stato devus montri aktiva (funkcianta).
Nun du el la plej bonaj kaj plej rapidaj modernaj protokoloj funkcias paralele sur la servilo, ambaŭ maskante sin kiel regula QUIC/HTTPS-trafiko: Hysteria2 sur la norma pordo 443/udp, kaj TUIC v5 sur pordo 8443/udp.
Konektante el Vindozo
Instali Hiddify
Elŝutu kaj instalu Hiddify por Vindozo de la oficiala retejo: https://hiddify.com. Alklaku la instalilon per "Sekva" / "Instalu". Se Windows SmartScreen aperas, elektu "Pli da informoj" → "Ekzekuti ĉiuokaze".
Profilo de Histerio2
Alklaku + (Nova Profilo) → "Mana Enigo" → protokolo Hysteria2 , kaj plenigu:
|
Kampo |
valoro |
|
Profila Nomo |
Mia Hysteria2-Servilo |
|
Adreso |
VIA_SERVILA_IP-adreso |
|
haveno |
443 |
|
Pasvorto |
la pasvorto de paŝo 3.3 |
|
SNI |
VIA_SERVILA_IP-adreso |
|
Preterlasi Atestilon Konfirmi |
On |
Preterlasi Atestilon-Konfirmon devas esti ebligita ĉar la atestilo estas memsubskribita — ne ekzistas fidinda atestil-instanco malantaŭ ĝi.
TUIC v5-profilo
Alklaku + (Nova Profilo) → "Mana Enigo" → protokolo TUIC , kaj plenigu:
|
Kampo |
valoro |
|
Profila Nomo |
Mia TUIC-servilo |
|
Adreso |
VIA_SERVILA_IP-adreso |
|
haveno |
8443 |
|
UUID |
la UUID de paŝo 4.3 |
|
Pasvorto |
la pasvorto de paŝo 4.4 |
|
Obstrukciĝa Kontrolo |
bbr |
|
SNI |
VIA_SERVILA_IP-adreso |
|
Preterlasi Atestilon Konfirmi |
On |
Konektante kaj kontrolante
Elektu profilon, poste alklaku la grandan rondan butonon "Konekti". La stato devus ŝanĝiĝi al "Konektita".
Por konfirmi, ke la trafiko efektive estas direktita tra via servilo, malfermu iun ajn IP-kontrolan servon en via retumilo — la montrita adreso devus kongrui kun VIA_SERVILA_IP.
konkludo
Kompletigante ĉi tiun gvidilon, vi havas du altrapidajn, venontgeneraciajn protokolojn funkciantajn paralele sur via servilo: Hysteria2 sur pordo 443/UDP kaj TUIC v5 sur pordo 8443/UDP. Ambaŭ protokoloj kaŝas transdonitan trafikon kiel norman ĉifritan QUIC-konekton (HTTP/3), certigante stabilan konekton eĉ sur ekstreme malstabilaj kanaloj.
La agorditaj profiloj uzeblas ne nur en Vindozo sed ankaŭ importeblas en la poŝtelefonan aplikon Hiddify por Android aŭ iOS kun similaj agordoj.
Se vi renkontas konektajn malfacilaĵojn, unue kontrolu la servajn statojn per la komando `systemctl status` hysteria.service (aŭ `tuic-server.service`), certigu, ke la reguloj de la fajromuro estas aktivaj (`ufw status`), kaj duoble kontrolu, ke la IP-adreso, UUID kaj pasvortoj estas ĝuste enmetitaj. Bonvolu noti: eldonitaj mem-subskribitaj atestiloj validas dum 365 tagoj, do post ekzakte unu jaro, ili devos esti renovigitaj per la sama komando `openssl req`.
