


Avui dia, les tecnologies VPN i proxy tenen una demanda creixent. Els usuaris les utilitzen per accedir a Internet de manera segura, evitar la censura i protegir-se contra amenaces externes. Quan us connecteu a un servidor d'aquest tipus, tot el trànsit viatja a través d'un túnel xifrat i el servidor es converteix en la vostra porta d'entrada a la xarxa.
Els protocols clàssics com OpenVPN o WireGuard funcionen bé en condicions estables, però sovint pateixen caigudes de velocitat en connexions deficients amb una pèrdua de paquets elevada (xarxes mòbils, Wi-Fi pública, països amb censura estricta). Aquí és on entren en joc els protocols moderns com Hysteria2 i TUIC. Estan construïts sobre QUIC, oferint alta velocitat, baixa latència i ofuscació eficaç del trànsit com l'HTTPS normal (HTTP/3).
Hysteria2 utilitza l'algoritme "Brutal", que aprofita agressivament l'amplada de banda disponible. TUIC (versió 5) es caracteritza per una sobrecàrrega mínima, un excel·lent suport UDP i l'establiment de connexió 0-RTT.
En aquest article, explicarem com configurar el servidor a Ubuntu/Debian i connectar-s'hi des de Windows.
Què necessitareu: un VPS amb Ubuntu 22.04/24.04 o Debian 12, accés root i l'adreça IP del servidor. No cal cap domini.
Connexió al servidor
Windows (PuTTY): obriu PuTTY, introduïu LA_VOSTRA_IP_DE_SERVIDOR com a host, 22 com a port i inicieu la sessió com a root amb la contrasenya del correu electrònic del vostre proveïdor de VPS.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPTotes les ordres següents s'executen al servidor, en aquesta mateixa sessió.
Preparació del servidor (Ubuntu / Debian)
Activa el reenviament d'IP
Això permet que el servidor reenviï els paquets del client més a Internet.
nano /etc/sysctl.confIntroduïu o creeu una contrasenya (feu servir només lletres i números anglesos, sense espais).
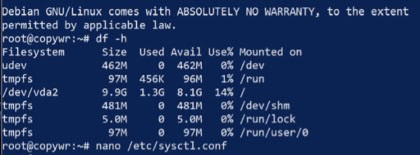
Cerca i elimina el comentari (elimina el # del principi) o afegeix la línia següent:
net.ipv4.ip_forward=1
Deseu el fitxer (Ctrl+O, Enter) i sortiu (Ctrl+X). Apliqueu els canvis sense reiniciar:
sysctl -pConfiguració NAT (emmascarament)
Aquesta configuració permet als clients accedir a Internet a través del servidor utilitzant la seva adreça IP.
Esbrina el nom de la teva interfície de xarxa externa (la que dóna a Internet):
ip link show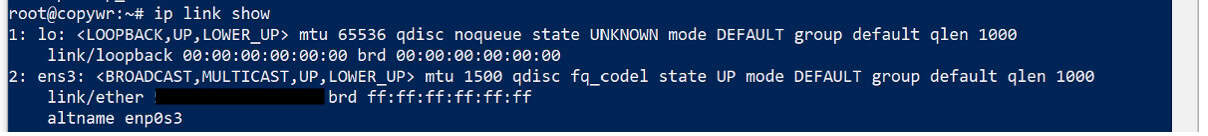
Normalment és eth0, ens3 o enp1s0. Copieu-lo o recordeu-lo i, a continuació, afegiu la regla d'emmascarament a iptables: substituïu eth0 pel vostre propi nom d'interfície:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Desant les regles d'iptables
Per evitar que les regles es restableixin després d'un reinici del servidor, cal desar-les.
apt update
apt install iptables-persistent -y
netfilter-persistent save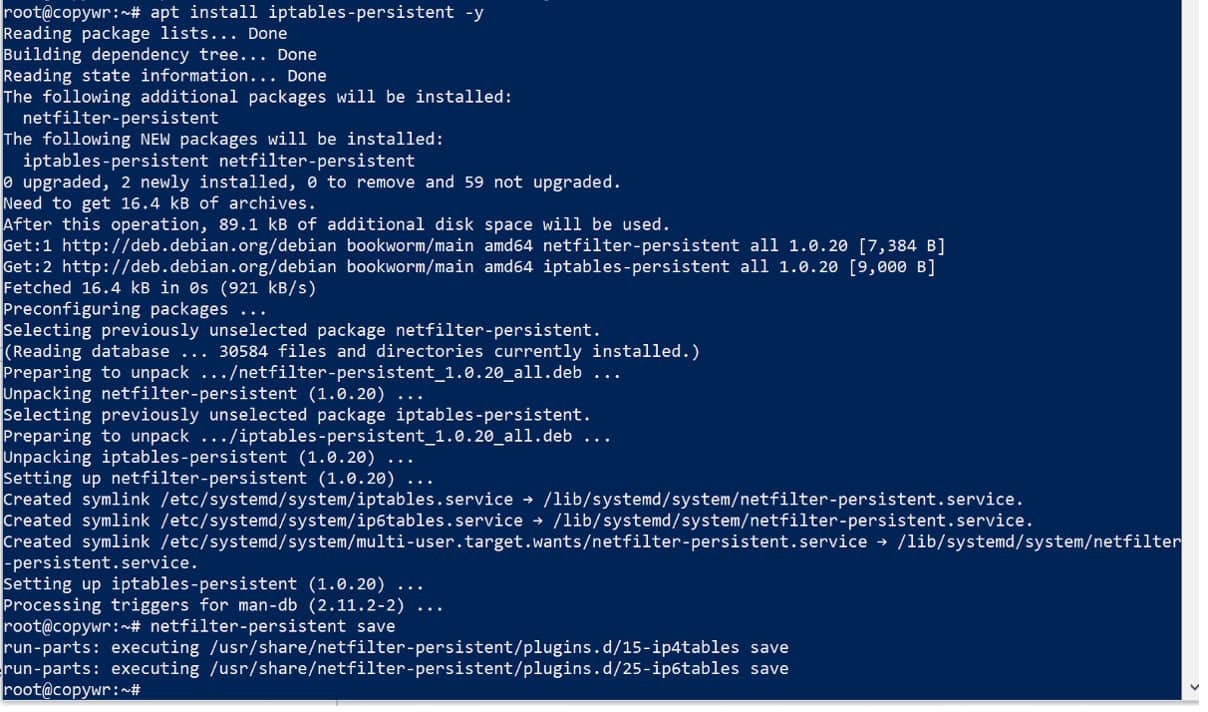
Durant la instal·lació, és possible que vegeu un missatge per desar les regles IPv4/IPv6 actuals; responeu "Sí" les dues vegades.
Configuració del tallafocs (UFW)
Obrim tots els ports que necessitarem immediatament, així que no cal tornar a aquest pas més tard: 22 per a SSH (si ho salteu, us bloquejareu l'accés al servidor), 443/udp per a Hysteria2 i 8443/udp per a TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
La sortida de ufw status hauria de llistar les tres regles com a actives.
Histèria2
Instal·lació del servidor Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
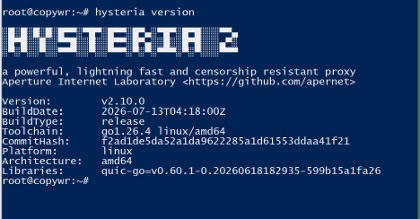
Assegureu-vos que la sortida de la versió aparegui sense errors; això confirma que el binari funciona correctament.
Creació d'un certificat SSL autosignat
Necessitem les nostres pròpies claus de xifratge per protegir el trànsit entre el vostre ordinador i el servidor. Com que no tenim un domini, generarem un certificat autosignat vàlid durant 365 dies. Per això, haureu d'activar "Omet la verificació del certificat" al client més endavant.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Haurien d'aparèixer tant cert.crt com private.key.
Creació del fitxer de configuració
nano /etc/hysteria/config.yamlEnganxa el següent, substituint LA_TEVA_CONTRASENYA per la teva pròpia contrasenya (només lletres i números en anglès, sense espais):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true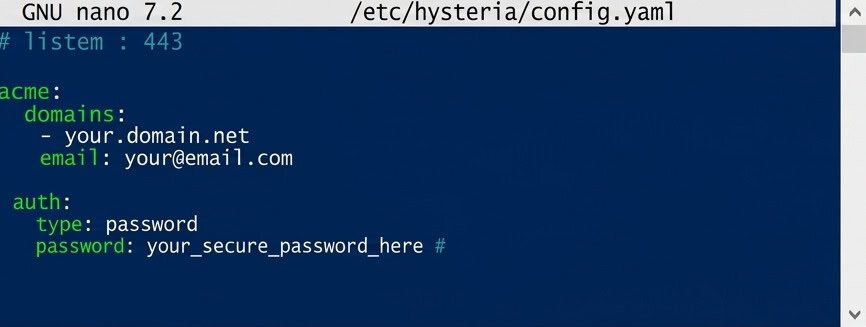
El bloc de mascarada fa que el servidor sembli un lloc web normal si algú obre la seva adreça IP en un navegador, en lloc de revelar signes d'un proxy.
Desa (Ctrl+O, Retorn) i surt (Ctrl+X).
Configuració de l'inici automàtic
nano /etc/systemd/system/hysteria.service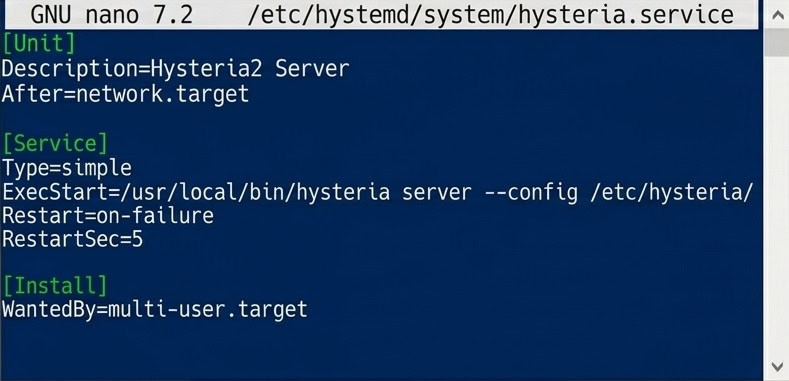
El fitxer d'unitat systemd per a l'inici automàtic d'Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service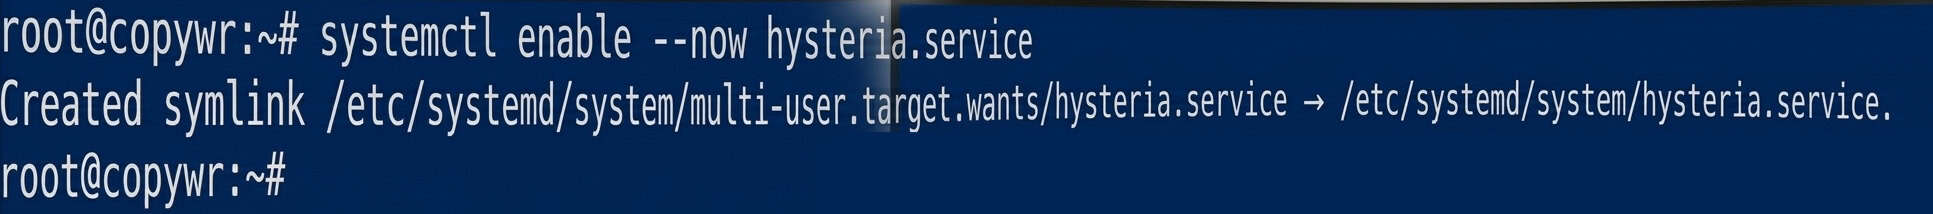
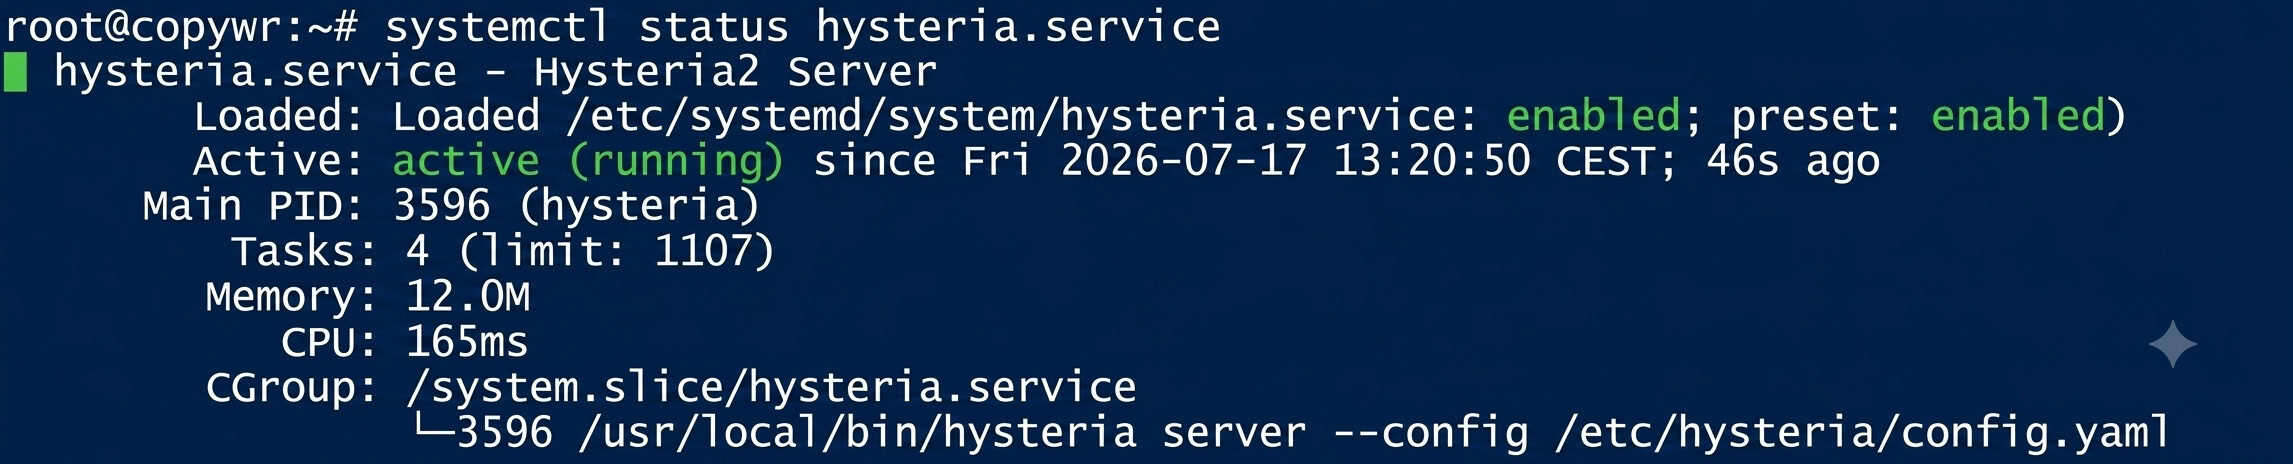
L'estat hauria de mostrar actiu (en execució). Si la consola està "encallada" a la vista de registre, premeu Q per sortir-ne.
TUIC v5
Descàrrega i instal·lació de TUIC
mkdir -p /usr/local/sbin/tuicConsulta les edicions disponibles:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10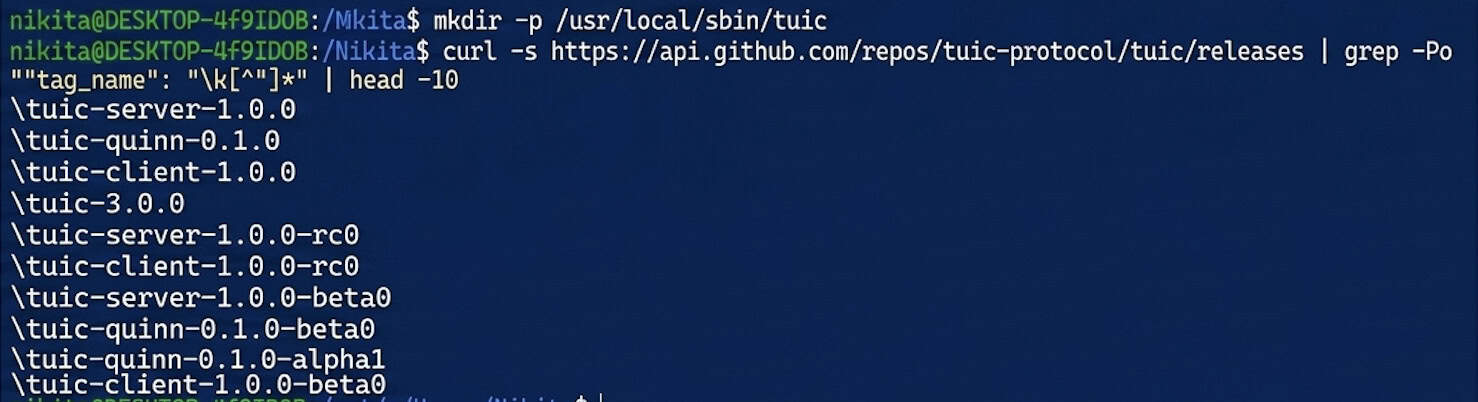
Baixeu el binari del servidor: substituïu el número de versió actual per 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version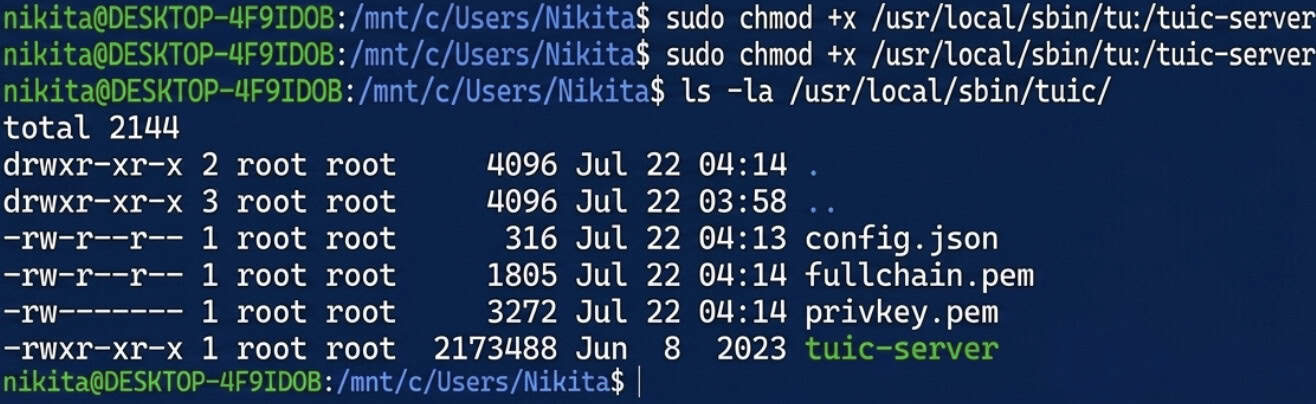
Creació d'un certificat autosignat per a TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/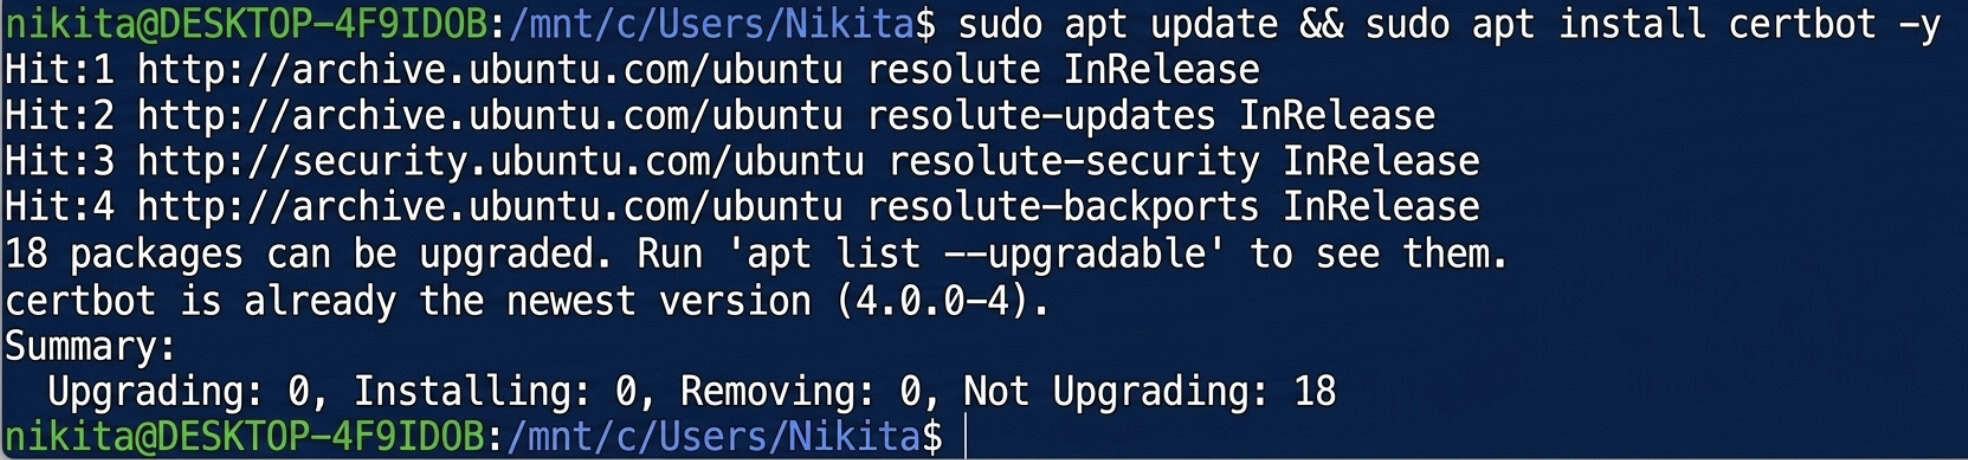
Generació d'un UUID
apt install uuid-runtime -y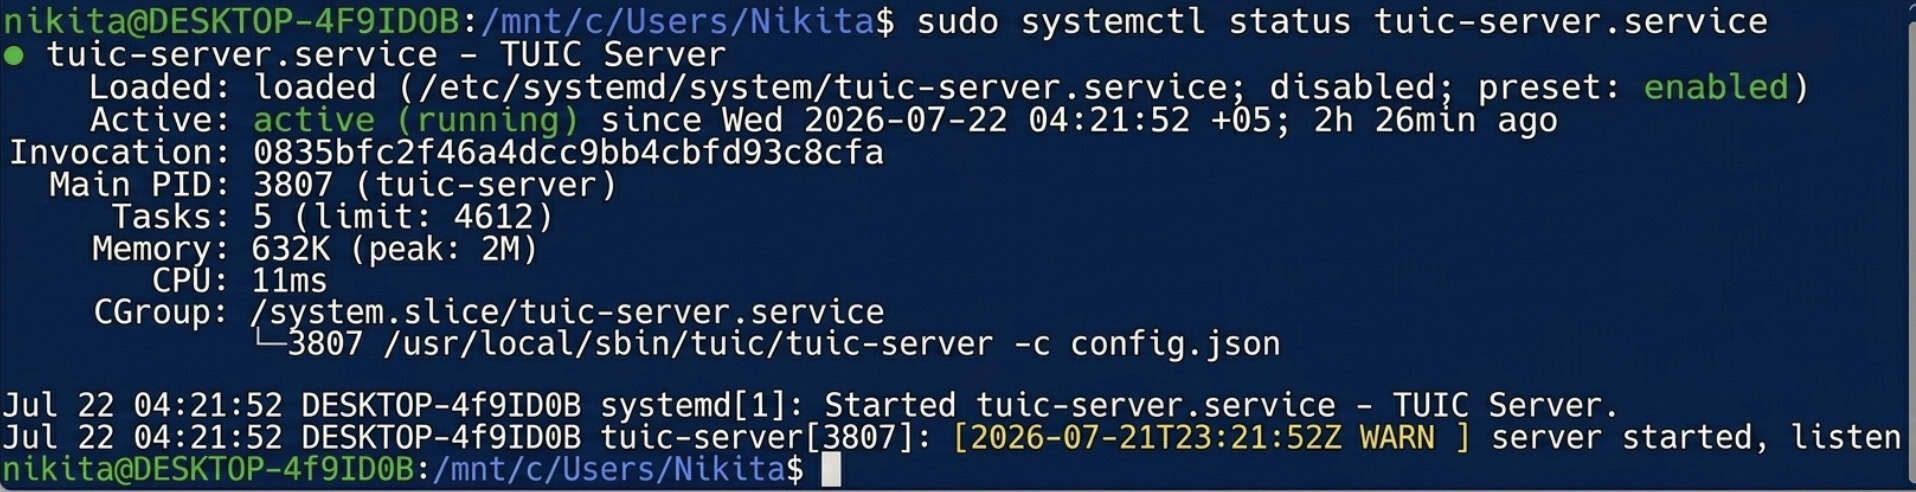
uuidgen
Copieu l'UUID resultant: el necessitareu tant a la configuració del servidor que es mostra a continuació com a la configuració del client.
Creació del fitxer de configuració
El fitxer config.json acabat per al servidor TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}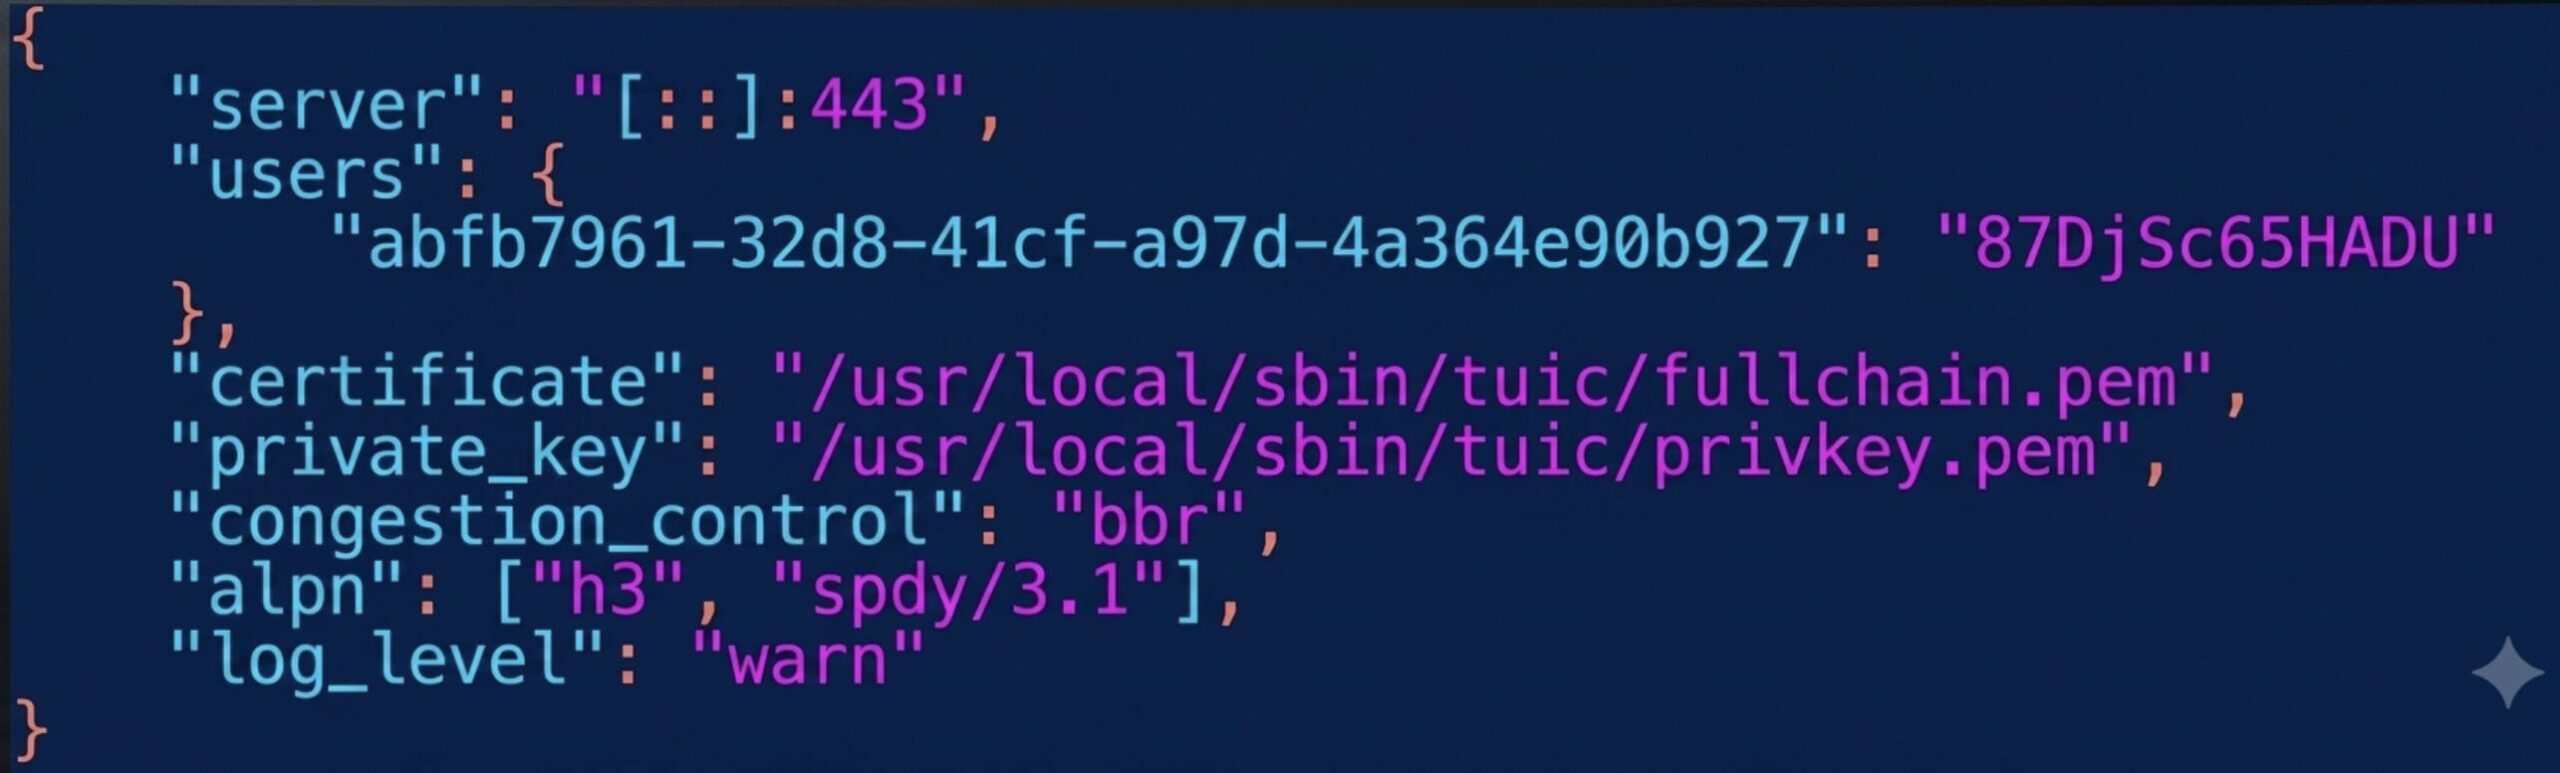
Fem servir el port 8443 perquè Hysteria2 ja ocupa el port 443. Substitueix YOUR_UUID pel valor del pas 4.3 i YOUR_TUIC_PASSWORD per la teva pròpia contrasenya.
Desa (Ctrl+O, Retorn) i surt (Ctrl+X).
Prova d'un inici manual
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json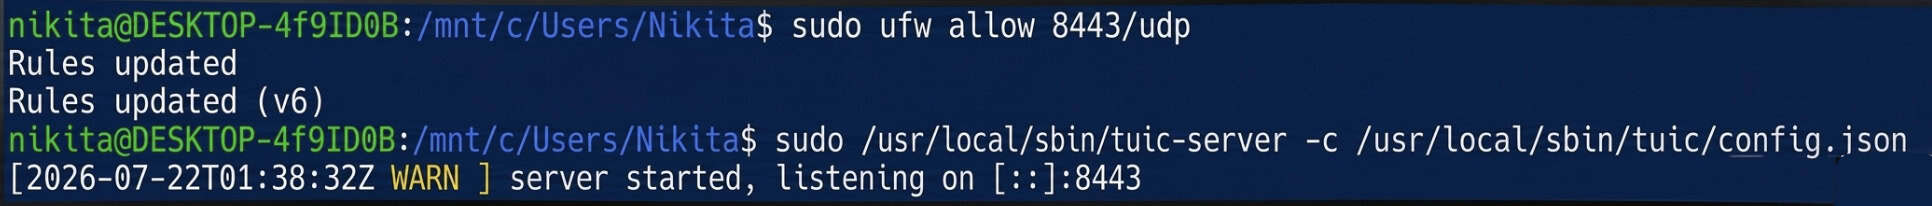
Si no apareixen errors, la configuració és vàlida. Atureu-la amb Ctrl+C i continueu amb la configuració de l'inici automàtic.
Configuració de l'inici automàtic
nano /etc/systemd/system/tuic-server.service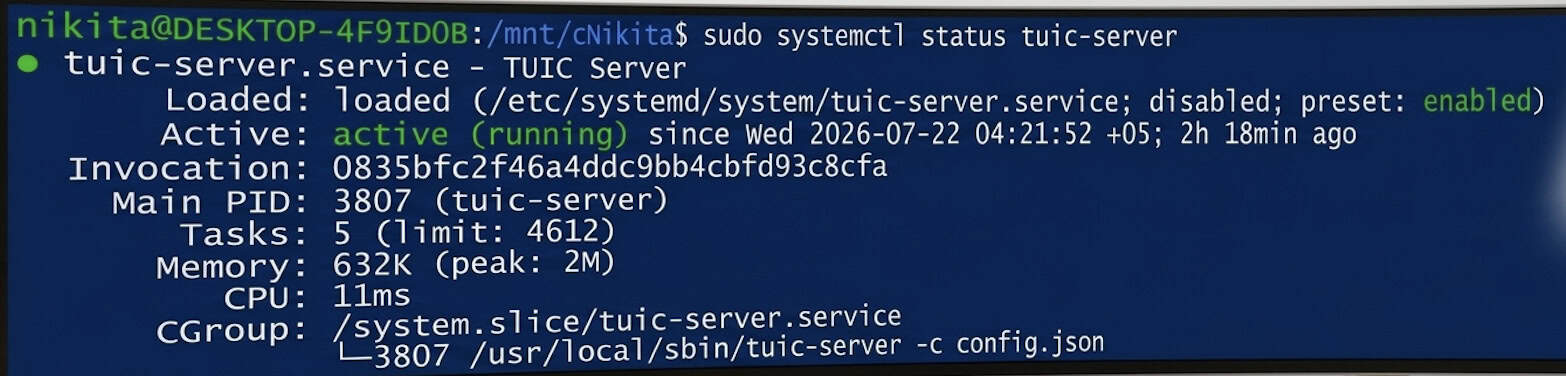
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
L'estat hauria de mostrar actiu (en execució).
Ara dos dels millors i més ràpids protocols moderns s'executen en paral·lel al servidor, tots dos disfressats de trànsit QUIC/HTTPS normal: Hysteria2 al port estàndard 443/udp i TUIC v5 al port 8443/udp.
Connexió des de Windows
Instal·lació de Hiddify
Baixeu i instal·leu Hiddify per a Windows des del lloc web oficial: https://hiddify.com. Feu clic a l'instal·lador amb "Següent" / "Instal·la". Si apareix Windows SmartScreen, trieu "Més informació" → "Executa igualment".
Perfil d'Hysteria2
Feu clic a + (Nou perfil) → "Entrada manual" → protocol Hysteria2 i ompliu:
|
Camp |
Valor |
|
Nom de perfil |
El meu servidor Hysteria2 |
|
Adreça |
IP_DE_LA_VOSTRA_SERVIDORA |
|
Port |
443 |
|
Contrasenya |
la contrasenya del pas 3.3 |
|
SNI |
IP_DE_LA_VOSTRA_SERVIDORA |
|
Omet la verificació del certificat |
On |
Cal activar l'opció Omet la verificació de certificats perquè el certificat està autosignat; no hi ha cap autoritat de certificació de confiança al darrere.
Perfil TUIC v5
Feu clic a + (Nou perfil) → "Entrada manual" → protocol TUIC i ompliu:
|
Camp |
Valor |
|
Nom de perfil |
El meu servidor TUIC |
|
Adreça |
IP_DE_LA_VOSTRA_SERVIDORA |
|
Port |
8443 |
|
UUID |
l'UUID del pas 4.3 |
|
Contrasenya |
la contrasenya del pas 4.4 |
|
Control de congestió |
bbr |
|
SNI |
IP_DE_LA_VOSTRA_SERVIDORA |
|
Omet la verificació del certificat |
On |
Connexió i verificació
Seleccioneu un perfil i feu clic al botó rodó gran "Connecta". L'estat hauria de canviar a "Connectat".
Per confirmar que el trànsit realment s'encamina a través del vostre servidor, obriu qualsevol servei de comprovació d'IP al vostre navegador; l'adreça que es mostra hauria de coincidir amb LA_IP_DEL_VOTRE_SERVIDOR.
Conclusió
En completar aquesta guia, teniu dos protocols d'alta velocitat i de nova generació que s'executen en paral·lel al vostre servidor: Hysteria2 al port 443/UDP i TUIC v5 al port 8443/UDP. Tots dos protocols disfressen el trànsit transmès com una connexió QUIC xifrada estàndard (HTTP/3), garantint una connexió estable fins i tot en canals extremadament inestables.
Els perfils configurats es poden utilitzar no només a Windows, sinó que també es poden importar a l'aplicació mòbil Hiddify per a Android o iOS amb configuracions similars.
Si teniu dificultats de connexió, primer comproveu l'estat del servei amb l'ordre systemctl status hysteria.service (o tuic-server.service), assegureu-vos que les regles del tallafocs estiguin actives (ufw status) i comproveu que l'adreça IP, l'UUID i les contrasenyes s'hagin introduït correctament. Tingueu en compte que els certificats autosignats emesos són vàlids durant 365 dies, de manera que després d'exactament un any, caldrà renovar-los amb la mateixa ordre openssl req.
