


በዚህ ጽሑፍ ውስጥ፣ በሊኑክስ አገልጋይ ላይ Certbotን የመጫን እና የማዋቀር ሂደቱን እንመረምራለን ። ለጎራዎ የSSL/TLS ሰርተፊኬት እንዴት ማግኘት እንደሚችሉ በዝርዝር እናብራራለን። እንዲሁም በድር አገልጋይ (እንደ Nginx ወይም Apache ያሉ) ላይ እንዴት እንደሚጭኑት እና ከድር ሀብትዎ ጋር ቀጣይነት ያለው ደህንነቱ የተጠበቀ ግንኙነት እንዲኖር ለማድረግ አውቶማቲክ የምስክር ወረቀት እድሳትን እናዘጋጃለን።
Certbot የSSL/TLS የምስክር ወረቀቶችን በራስ-ሰር ለማግኘት እና ለማደስ የተነደፈ ነፃ፣ ክፍት ምንጭ መሳሪያ ነው ። በአገልጋዩ እና በደንበኛው መካከል ያለውን ግንኙነት በማረጋገጥ፣ ውሂብን ካልተፈቀደ መዳረሻ በመጠበቅ ረገድ ወሳኝ ሚና ይጫወታል። Certbot የSSL የምስክር ወረቀት የመጫን እና የማደስ ሂደትን ያቃልላል። የምስክር ወረቀቱ ደህንነትን ከማሻሻል ባለፈ የተጠቃሚዎችን በድር ሀብትዎ ላይ እምነት ያሳድጋል፣ በዚህም የጣቢያውን ዝና እና የፍለጋ ሞተር ደረጃ አሰጣጥ ያሻሽላል።
Certbot በመጫን ላይ
Certbot በነባሪነት በአብዛኛዎቹ ስርጭቶች ውስጥ ተካትቷል፣ ስለዚህ በዴቢያን/ኡቡንቱ ስርዓቶች ላይ ለመጫን የጥቅል ዝርዝሩን ማዘመን ብቻ ያስፈልግዎታል
apt updateከዚያ የመጫን ሂደቱን ያስጀምሩ-
apt install certbotCertbot ለድር አገልጋይ የምስክር ወረቀቱን ማዋቀር እና ማዋቀርን የሚያመቻቹ ተሰኪዎችን ይደግፋል። እነዚህን ፕለጊኖች ለመጫን ተጓዳኝ ትእዛዝን ይጠቀሙ፡-
apt install certbot python3-certbot-nginx # for Nginx
apt install certbot python3-certbot-apache # for Apache
የሬድ ሃት ሲስተሞች (እንደ RHEL ፣ CentOS ፣ Fedora ያሉ) የመጫን ሂደት ትንሽ የተለየ ነው። መጀመሪያ ላይ የEPEL ማከማቻ ማከል ያስፈልግዎታል
yum install epel-releaseከዚያ መሳሪያውን ይጫኑ:
yum install certbotበተመሳሳይ፣ ለአንድ የተወሰነ የድር አገልጋይ ፕለጊን የመምረጥ አማራጭ አለ፡-
yum install python3-certbot-nginx # for Nginx
yum install python3-certbot-apache # for Apache
ከተጫነ በኋላ የምስክር ወረቀቱን ለማግኘት ወዲያውኑ መቀጠል ይችላሉ.
የኤስኤስኤል ሰርተፍኬት በማግኘት ላይ
በዚህ ክፍል ውስጥ የምስክር ወረቀቱን ከ Nginx እና Apache የመጫን ሂደትን በመግለጽ ከአንድ የተወሰነ የድር አገልጋይ ነፃ የምስክር ወረቀት የማግኘት ሂደትን እንነጋገራለን ። ሆኖም የፕሮግራሙን አገባብ እና ተግባራዊነት በመጀመሪያ መረዳት በጣም አስፈላጊ ነው። እንደሚከተለው ይታያል።
certbot command option -d domainዋናዎቹ ትዕዛዞች የሚከተሉትን ያካትታሉ:
certbot certonly - የምስክር ወረቀቱን ሰርስሮ ያወጣል ግን አይጭነውም።certbot certificates - ይህ ትዕዛዝ ሁሉንም የተጫኑ የምስክር ወረቀቶች ዝርዝር ያሳያል.certbot renew - ያለውን የምስክር ወረቀት ያራዝመዋል.certbot revoke - ያለውን የምስክር ወረቀት ይሽራል።certbot delete - ያለውን የምስክር ወረቀት ይሰርዛል።
በጣም የተለመዱት አማራጮች የሚከተሉት ናቸው-
--nginx - ለጎራ ማረጋገጫ የ Nginx ውቅር ስክሪፕቶችን ይጠቀማል።--apache - ለጎራ ማረጋገጫ የ Apache ውቅር ስክሪፕቶችን ይጠቀማል።-d - የምስክር ወረቀቱ የተጠየቀባቸው የጎራዎች ዝርዝር።--standalone - ለጎራ ማረጋገጫ ራሱን የቻለ ሁነታን ይጠቀማል።--manual - በእጅ የጎራ ማረጋገጫን ያከናውናል.
ይህ በጣም ተደጋጋሚ ትዕዛዞች እና አማራጮች ምሳሌ ነው። በእገዛ ክፍል ውስጥ ከሙሉ የፕሮግራም ችሎታዎች ዝርዝር ጋር እራስዎን ማወቅ ይችላሉ-
certbot –help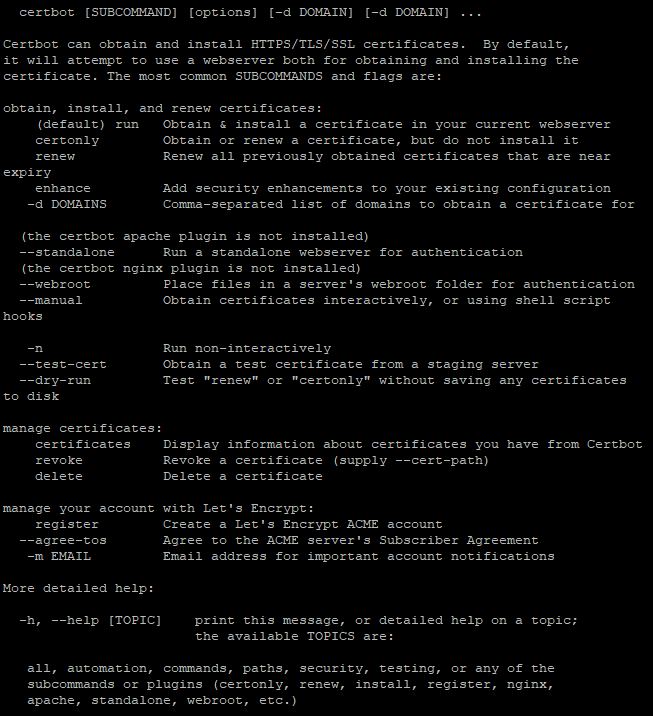
አሁን የምስክር ወረቀቱን ለማግኘት እንቀጥላለን። ለምሳሌ፣ እንደ yourusername.pserver.space ላሉ ነፃ የሶስተኛ ደረጃ ጎራዎች ለምናባዊ አገልጋይ የምስክር ወረቀት እናገኛለን።
በመጀመሪያ ትዕዛዙን ማስገባት ያስፈልግዎታል:
certbot certonlyበምላሹ፣ መገልገያው የጎራ ባለቤትነትን ለማረጋገጥ ዘዴ እንድትመርጡ ይጠይቅዎታል፡-
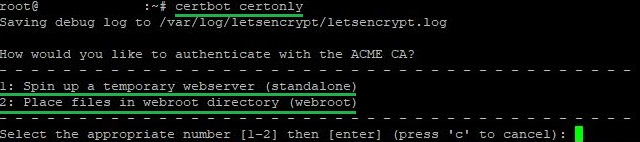
የተዋቀረ የድር አገልጋይ ከሌለዎት ወይም በነባሩ ላይ ለውጦችን ማድረግ ካልፈለጉ የመጀመሪያው አማራጭ ምቹ ነው። ይህ ዘዴ የጎራውን መብት ለማረጋገጥ ጊዜያዊ የድር አገልጋይ ይፈጥራል። ለቀላል እና ፈጣን አቀማመጥ ተስማሚ ነው. ይህንን ዘዴ በሚመርጡበት ጊዜ ወደብ 80 ነጻ ማድረጉ አስፈላጊ ነው.
ሁለተኛው አማራጭ ቀድሞውኑ የሚሰራ የድር አገልጋይ ካለዎት እና የጎራውን መብት ለማረጋገጥ ሊጠቀሙበት ከፈለጉ ይመረጣል. Certbot ልዩ ፋይሎችን በአገልጋይዎ ላይ በአንድ አቃፊ ውስጥ ያስቀምጣቸዋል፣ እነዚህም በማረጋገጫ ማእከል ይጣራሉ።
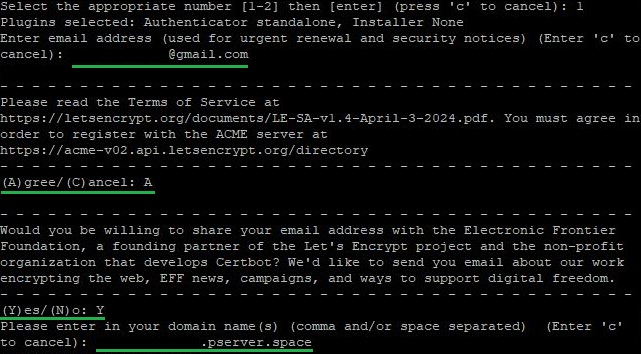
የመጀመሪያውን አማራጭ እንመርጣለን እና ቀጣዩን ጠቅ ያድርጉ. በዚህ ደረጃ, የሚከተሉትን ማድረግ አለብዎት:
- የኢሜል አድራሻ ያስገቡ;
- በአገልግሎት ውሉ ይስማሙ;
- በኩባንያው እና በአጋሮቹ ስም ኢሜይሎችን ለመቀበል መስማማት ወይም አለመቀበል;
- የምስክር ወረቀቱ የተሰጠበትን የጎራ ስም ይግለጹ።
የምስክር ወረቀት አሰጣጥ ሂደቱን በ Certbot መሳሪያ ከጨረሱ በኋላ የተሰጠው የምስክር ወረቀት እና የመለያዎ ውሂብ ወደ ሚቀመጡበት ማውጫ የሚወስደውን መንገድ ያሳያል፡-
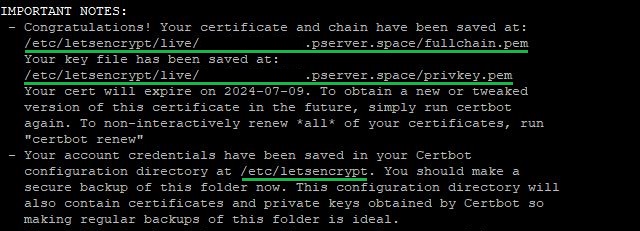
የቀረው ሁሉ የተገኘውን የምስክር ወረቀት ከሚፈለገው አገልግሎት ጋር ማገናኘት ብቻ ነው።
የምስክር ወረቀቱን ለ Nginx ወይም Apache በመጫን ላይ
ይህ ክፍል የተወሰኑ መሰረታዊ ሁኔታዎች እንደተሟሉ ያስባል፡-
- Nginx ወይም Apache አስቀድመው የድር አገልጋይን ጭነዋል እና አዋቅረዋል። የምስክር ወረቀቱን ለማግኘት ባሰቡበት የጎራ ስም ከበይነመረቡ መድረስ አለበት;
- መሳሪያውን በሚጭኑበት ጊዜ ተገቢውን ትዕዛዝ በመጠቀም ለ Nginx ወይም Apache ፕለጊን ጭነዋል;
- ፋየርዎል ወደቦች 80 እና 443 ግንኙነቶችን ይፈቅዳል።እነዚህ ወደቦች ለግንኙነት ከተዘጉ አገልግሎቱ ለሚመጡ ግንኙነቶች አይገኝም። በፋየርዎል አሠራር ላይ ተጨማሪ ዝርዝሮችን ለማግኘት, በዚህ ርዕስ ውስጥ ተወያይተናል በሊኑክስ ላይ ፋየርዎልን ማዋቀር.
ሁሉም ሁኔታዎች ከተሟሉ በኋላ በቀጥታ ወደ የምስክር ወረቀት አሰጣጥ መቀጠል ይችላሉ። Nginx ን በመጠቀም በአገልጋዩ ላይ የኤስኤስኤል ሰርተፍኬት የማግኘት ሂደትን እንደ ምሳሌ እንመለከታለን። ነገር ግን፣ የ Apache ድር አገልጋይ እየተጠቀሙ ከሆነ ሂደቱ ሙሉ በሙሉ ተመሳሳይ ነው።
የምስክር ወረቀቱን ለማግኘት ትዕዛዙን ማስገባት ያስፈልግዎታል፡-
certbot --nginx # for Nginx
certbot --apache # for Apache
በምላሹ መሣሪያው ይጠይቃል፡- የኢሜይል አድራሻ፣ የኑ ኢንክሪፕት አገልግሎትን የአገልግሎት ውል ስምምነት እና አገልግሎቱን እና አጋሮቹን ወክሎ ኢሜይሎችን ለመላክ ፍቃድ ይሰጣል።
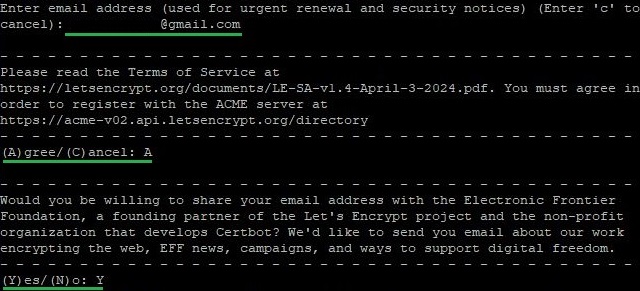
ከዚያ በኋላ፣ የምስክር ወረቀቱ የተሰጠበትን የጎራ ስም መግለጽ ያስፈልግዎታል። Certbot ለ Nginx ውቅር ወይም ለ Apache ServerName እና ServerAlias በserver_name መስክ ውስጥ የተገለጸ መሆኑን በserver_name መስክ ውስጥ በራስ-ሰር ሊወስን ይችላል ። ካልተገለጸ፣ ፕሮግራሙ ያሳውቅዎታል እና የጎራ ስሙን በእጅ እንዲያስገቡ ይጠይቅዎታል። ከዚያም፣ መገልገያው ከHTTP ወደ HTTPS ፕሮቶኮል የሚቀርቡ ጥያቄዎችን ማዛወር ማንቃት ይፈልግ እንደሆነ ይጠይቃል። አውቶማቲክ ማዛወርን ለማዋቀር፣ ሁለተኛውን አማራጭ መምረጥ አለብዎት
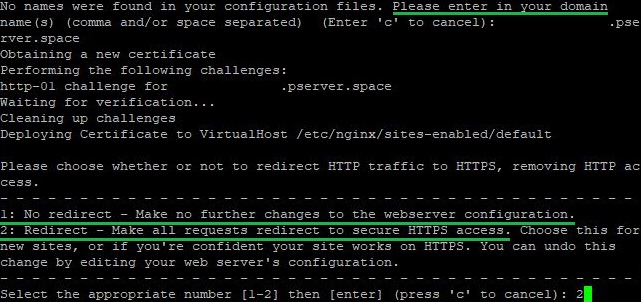
ከተወሰነ ጊዜ በኋላ Certbot ለተጠቀሰው ጎራ የምስክር ወረቀቱን በተሳካ ሁኔታ ማግኘቱን ያሳውቅዎታል። ከዚህ ነጥብ ጀምሮ ሁሉም ገቢ ግንኙነቶች ከወደብ 80 ወደ 443 ይዛወራሉ ። መሣሪያው ሁሉንም የምስክር ወረቀቶች እና የመለያ ዝርዝሮችን እናመስጥርን የሚያገኙባቸውን ማውጫዎች ያሳያል ።
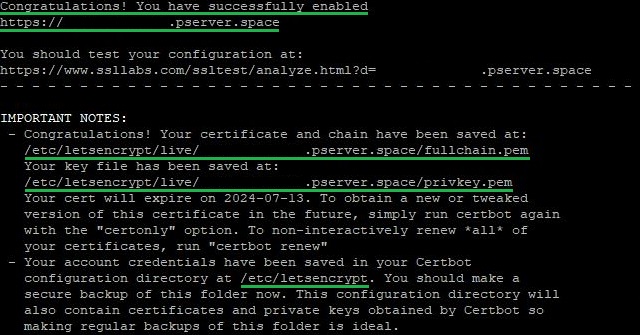
መልእክቱ የተገኘው የምስክር ወረቀት የሚቆይበትን ጊዜ እና ሁሉንም ንቁ የምስክር ወረቀቶችን ለማስተዳደር አስፈላጊ አማራጮችን ይገልጻል።
- በእርግጠኝነት. ይህ አማራጭ ሰርተፍኬቱን ያለ አውቶማቲክ የድር አገልጋይ ውቅር ለማግኘት ወይም ለማዘመን ያገለግላል። Certbot የምስክር ወረቀቱን ብቻ ነው የሚጠይቀው ወይም የሚያዘምነው ነገር ግን በአገልጋዩ ውቅረት ላይ ምንም አይነት አውቶማቲክ ለውጦችን አያደርግም። ከዚህ ቀደም ይህንን አማራጭ ከድር አገልጋይ ጋር ሳንያያዝ ሰርተፍኬት ለማግኘት እንጠቀም ነበር።
- ማደስ በሰርትቦት በኩል የተገኙ እና በተፈቀደላቸው ጊዜ ውስጥ ያሉትን ሁሉንም የምስክር ወረቀቶች በራስ ሰር ለማደስ የሚያገለግል ነው። ፕሮግራሙ ሁሉንም የምስክር ወረቀቶች ይፈትሻል, እና አንዳቸውም በ 30 ቀናት ውስጥ ወይም ከዚያ ባነሰ ጊዜ ውስጥ ጊዜው ካለፈ, በራስ-ሰር ይታደሳል.
በመመሪያው ውስጥ በየሶስት ወሩ ያለተጠቃሚ ጣልቃገብነት የምስክር ወረቀቶችን በራስ ሰር እድሳት እንዴት ማዘጋጀት እንደሚቻል እንነጋገራለን.
ሰርትቦት ውስጥ ሰር ሰርቲፊኬት እድሳት
ለዴቢያን/ኡቡንቱ
እነዚህን ኦፕሬቲንግ ሲስተሞች ሲጠቀሙ ሰርትቦት የተጫኑ ሰርተፊኬቶችን በራስ ሰር ለማደስ ወደ ተግባር ዝርዝር ውስጥ ስክሪፕት ያክላል። በሚከተለው ትዕዛዝ የስክሪፕቱን ተግባራዊነት ማረጋገጥ ይችላሉ።
systemctl status certbot.timer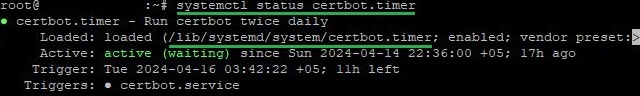
ምላሹ የአገልግሎቱን ሁኔታ እንዲሁም የውቅር ፋይሉን የያዘውን ማውጫ ያሳያል። ይህንን በማንኛውም የጽሑፍ አርታኢ መክፈት ይችላሉ። በሊኑክስ ውስጥ የጽሑፍ አርታኢዎችን ልምድ ከሌለዎት፣ በጣም ታዋቂ የሆኑትን መፍትሄዎች አጠቃላይ እይታዎን እንዲያውቁ እንመክራለን ። በዚህ ሁኔታ፣ ናኖን እንጠቀማለን
nano /lib/systemd/system/certbot.timer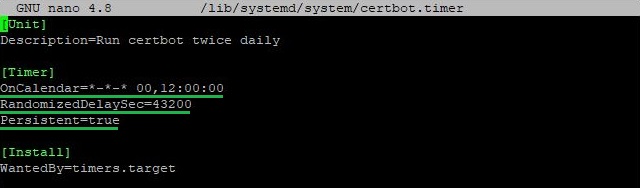
ሁሉም አስፈላጊ መለኪያዎች ተለይተዋል-
- መርሃግብሩ እንደሚያመለክተው አገልግሎቱ በቀን ሁለት ጊዜ በ 00:00 እና 12:00;
- ሁለተኛ እሴት በሰከንዶች ውስጥ የዘፈቀደ መዘግየትን ያሳያል ይህም በሰዓት ቆጣሪው ጅምር ላይ የሚጨመር ነው። በዚህ ሁኔታ, 43,200 ሰከንድ (12 ሰአታት) ነው, ይህም ማስጀመሪያውን የበለጠ በዘፈቀደ ያደርገዋል እና ጭነቱን ያስፋፋል;
- ይህ ግቤት የሰዓት ቆጣሪው በስርዓት መዘጋት ወቅት መፈፀም ከነበረበት፣ ሲነሳ ወዲያውኑ እንደሚነቃ ያረጋግጣል።
እንዲሁም የግዳጅ የምስክር ወረቀት እድሳትን በትእዛዙ ማካሄድ ይችላሉ፡-
certbot renew --dry-runይህንን ትእዛዝ በመጠቀም የምስክር ወረቀቶቹ አይዘመኑም። በምትኩ፣ መሳሪያው ጊዜው ሲያበቃ የምስክር ወረቀት ከማግኘት ጋር ተመሳሳይ የሆኑ ድርጊቶችን ይፈጽማል። በዚህ መንገድ አውቶማቲክ እድሳትን በተመለከተ የአገልግሎቱን ተግባራዊነት ማረጋገጥ ይችላሉ።
ለ CentOS፣ Fedora እና ሌሎችም።
በሬድ ሃት የቤተሰብ ስርዓቶች ላይ አውቶማቲክ ዝመናዎችን የማንቃት ሂደት በትንሹ ይለያያል። ከዴቢያን/ኡቡንቱ በተለየ ለሴንትሮስ እና ለሌሎች ስርዓቶች፣ ወደ መርሐግብር አስያዥው ተግባር በእጅ ማከል ያስፈልግዎታል። ለዚህም፣ የክሮን መሳሪያውን እንጠቀማለን
crontab -eከዚያ በሚከፈተው ፋይል ውስጥ የሚከተለውን መስመር ያክሉ።
0 12 * * * /usr/bin/certbot renew --quietየትእዛዙን ዋና መከራከሪያዎች እንከፋፍል፡-
- የማስፈጸሚያ ጊዜ። በዚህ ሁኔታ, ትዕዛዙ በየቀኑ 12:00 ላይ በራስ-ሰር ይሠራል;
- Certbot ን በመጠቀም SSL/TLS የምስክር ወረቀቶችን የማደስ ትእዛዝ;
- የ -- ዝም ባንዲራ ውጤቱን ያቆማል፣ ይህም ሂደቱን ይበልጥ የተደበቀ እና በስርዓት ምዝግብ ማስታወሻዎች ወይም ማሳያ ውስጥ ጣልቃ የማይገባ ያደርገዋል።
ትዕዛዙን ካከሉ በኋላ በፋይሉ ውስጥ ያሉትን ለውጦች ማስቀመጥ ያስፈልግዎታል.
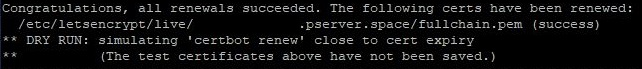
ልክ እንደ ዴቢያን/ኡቡንቱ፣ የምስክር ወረቀት እድሳት የግዳጅ ፍተሻ መጀመርም ይችላሉ።
certbot renew --dry-runየትዕዛዙ ስኬታማ አፈፃፀም ውጤት የሚከተለውን ይመስላል።
መደምደሚያ
Certbot በሊኑክስ አገልጋይ ላይ የመጫን እና የማዋቀር አጠቃላይ ሂደትን መርምረናል። የቀረቡትን መመሪያዎች በመከተል የSSL/TLS ሰርተፍኬት በተሳካ ሁኔታ ከኑ ኢንክሪፕት ማግኘት፣ በድር አገልጋይዎ ላይ መጫን እና ቀጣይነት ያለው ጥበቃ እና በድር ሃብትዎ ላይ እምነት መጨመርን ለማረጋገጥ አውቶማቲክ እድሳትን ማዋቀር ይችላሉ። በ Certbot በቀላሉ ለተጠቃሚዎች አስተማማኝ እና ደህንነቱ የተጠበቀ አካባቢ መፍጠር ይችላሉ።
