


ቁጥራቸው እየጨመረ የመጣ ሰዎች በሚከፈልባቸው እና ዝግጁ በሆኑ አገልግሎቶች ላይ ከመተማመን ይልቅ የራሳቸውን VPN እያስኬዱ ነው፡ ዋጋው ርካሽ ነው፣ ለግላዊነት የተሻለ ነው፣ እና አገልጋዩን ሙሉ ቁጥጥር ይሰጥዎታል። ኃይለኛ የአውታረ መረብ እገዳ ላላቸው ክልሎች በጣም ውጤታማ ከሆኑ አማራጮች አንዱ በWireGuard ላይ ባለው የአምኔዚያ ፕሮጀክት የተገነባው AmneziaWG ነው።
ክላሲክ ዋይርጋርድ ፈጣን እና አስተማማኝ ነው፣ ነገር ግን ቋሚ የፓኬት መዋቅር እና ሊገመት የሚችል የእጅ መጨናነቅ አለው፣ ይህም የዲፒአይ (ጥልቅ ፓኬት ኢንስፔክሽን) ስርዓቶች በአስተማማኝ ሁኔታ አሻራቸውን እና ማገድ ይችላሉ። አምኔዚያደብሊውጂ ይህንን ይፈታል፡- ወደ ተራው የዋይርጋርድ ግንኙነት የቆሻሻ ፓኬቶችን ይጨምራል፣ ራስጌዎችን በዘፈቀደ ያወጣል፣ እና የእጅ መጨባበጫ መስኮችን መጠን ይለውጣል - ስለዚህ የዋይርጋርድ ባህሪ ፊርማ ይጠፋል እና ትራፊኩ ከመደበኛው የUDP ትራፊክ አይለይም።
ክላሲክ ዋሻን አስቀድመው እያሄዱ እና መቀየር ተገቢ ነው ወይ ብለው እያሰቡ ነው? ይህንን በሊኑክስ ላይ በVPN አገልጋይ ማዋቀር ውስጥ ካለው መደበኛ የOpenVPN/PPTP ማዋቀር ጋር ያወዳድሩ፡ PPTP ወይስ OpenVPN?፣ ወይም ከቫኒላ WireGuard (ምንም መደበቅ የለም) በአገልጋይዎ ላይ Wireguard VPNን እንዴት ማዋቀር እንደሚቻል ።
ይህ መመሪያ የAmneziaWG አገልጋይን በእጅ ያዘጋጃል፣ Docker ወይም የድር ፓነል ሳይኖር - በVPS ራሱ ላይ ትንሹ ሊሆን የሚችል አሻራ፣ ሙሉ በሙሉ ከትዕዛዝ መስመሩ የተዋቀረ። በጣም ቀላል ክብደት ያለው አማራጭ ሲሆን በበጀት VPS ላይ በጥሩ ሁኔታ ይሰራል፣ ምክንያቱም GUI፣ የውሂብ ጎታ እና የተገላቢጦሽ ተኪ አያስፈልገውም። ከዚህ በታች ያለው የምሳሌ አገልጋይ የቦታ ያዥ IP አድራሻ ይጠቀማል - በሚታይበት ቦታ ሁሉ በራስዎ የVPS አድራሻ ይተኩት።
የሚያስፈልግዎ፡ ኡቡንቱ 22.04/24.04 ወይም ዴቢያን 11/12 የሚያሄድ VPS፣ የስር መዳረሻ እና የቪፒኤስዎን የአይፒ አድራሻ። የጎራ ስም አያስፈልግም - AmneziaWG የምስክር ወረቀቶችን አይጠቀምም፣ ስለዚህ የሚታደስ ነገር የለም እና ዲፒአይ እንደ TLS የእጅ መጨባበጥ አድርጎ ለመጠቆም ምንም ነገር የለም።
እስካሁን አገልጋይ የለህም? አገልጋይ እንዴት ማዘዝ እንደሚቻል ተመልከት
ከአገልጋዩ ጋር በመገናኘት ላይ
ዊንዶውስ (ፑቲቲ)
PuTTY ን ይክፈቱ፣ የ VPS IP አድራሻዎን በአስተናጋጅ ስም መስክ ውስጥ ያስገቡ፣ ወደቡን ወደ 22 ያቀናብሩ እና የ VPS አቅራቢዎ በኢሜል የላከልዎትን የይለፍ ቃል በመጠቀም እንደ root ይግቡ።
የአገልጋይ አይፒ አድራሻ፡ የእርስዎ አይፒ አድራሻ
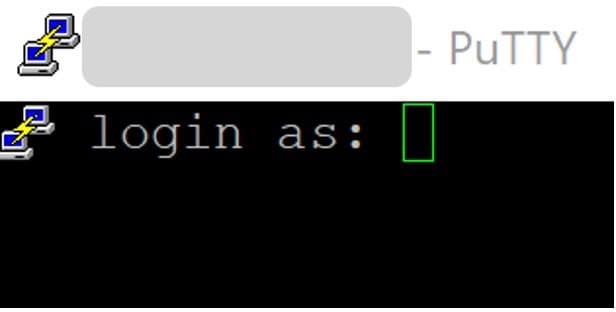
እንደ: root ይግቡ
የይለፍ ቃል፦ የይለፍ ቃልዎ
1. PuTTY ን ይክፈቱ፣ የ VPS አይፒ አድራሻዎን በአስተናጋጅ ስም መስክ ውስጥ ያስገቡ።
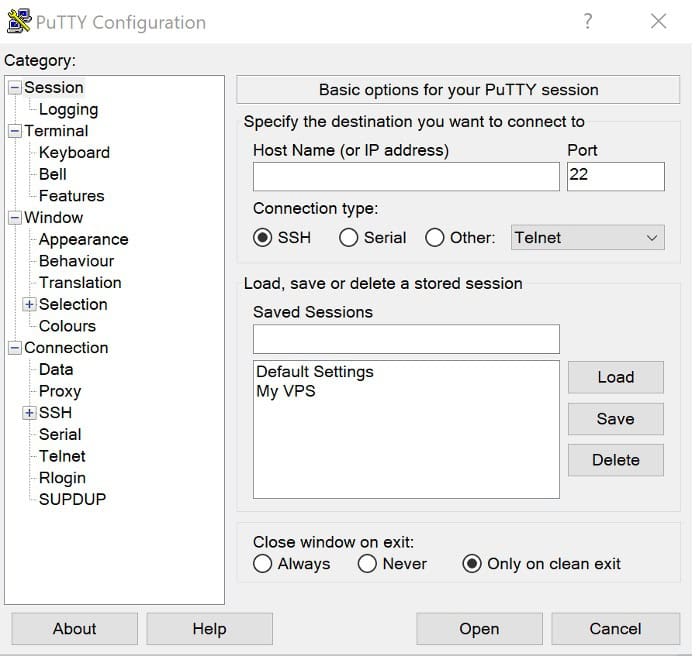
2. ወደቡን ወደ 22 ያቀናብሩ።
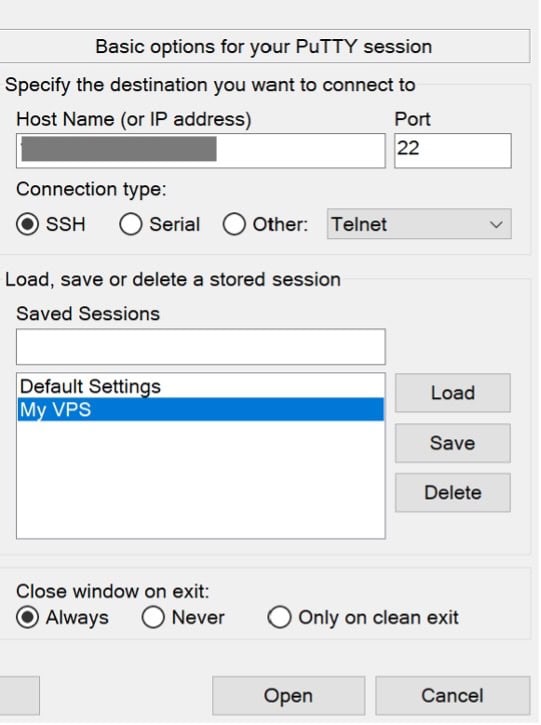
3. እንደ ስርወ ይግቡ የሚለውን ያስገቡ።
4. የ VPS አቅራቢዎ በኢሜል የላከልዎትን የይለፍ ቃል በመጠቀም።
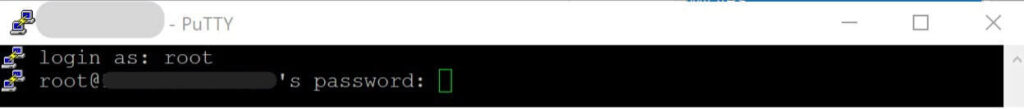
ውጤቱም እንደሚከተለው መሆን አለበት፡
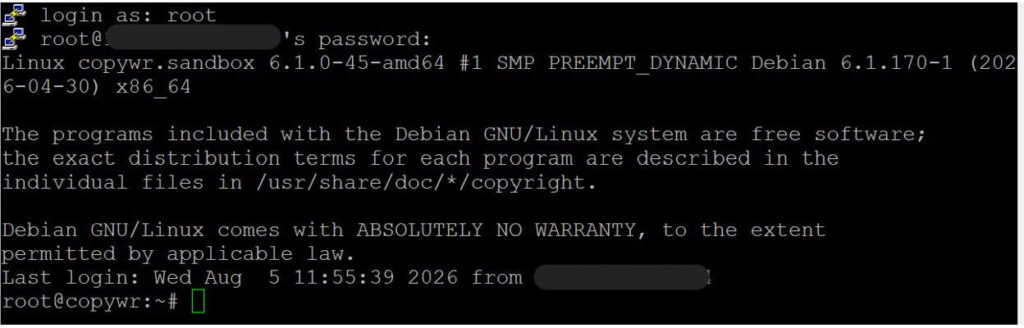
በ PuTTY/SSH በኩል ስለማገናኘት ዝርዝር መመሪያ ለማግኘት፣ በ SSH በኩል ከሊኑክስ አገልጋይ ጋር እንዴት መገናኘት እንደሚቻል ይመልከቱ።
ሊኑክስ / ማክሮስ (ተርሚናል)
ssh root@YOUR_SERVER_IPከዚህ በታች ያሉት ሁሉም ትዕዛዞች የሚከናወኑት በዚሁ የSSH ክፍለ ጊዜ ውስጥ በአገልጋዩ ላይ ነው - ይህም ከክፍል 2 እስከ 5 ያሉትን እና በክፍል 9 ውስጥ ያሉትን የአገልጋይ-ጎን ፍተሻዎችን ይሸፍናል። በምትኩ ክፍሎች 6–8 (የቪፒኤን ደንበኛን መጫን እና ማዋቀር) በራስዎ የዊንዶውስ/ማክኦኤስ/ሊኑክስ መሳሪያ ላይ ይከሰታሉ፣ ምክንያቱም VPN ማሄድ ያለበት መሣሪያ ይህ ነው፤ እያንዳንዱ ክፍል የትኞቹ መስመሮች ካሉ አገልጋዩን እንደሚነኩ በግልፅ ይናገራል።
አገልጋዩን በማዘጋጀት ላይ
ስርዓቱን አዘምን
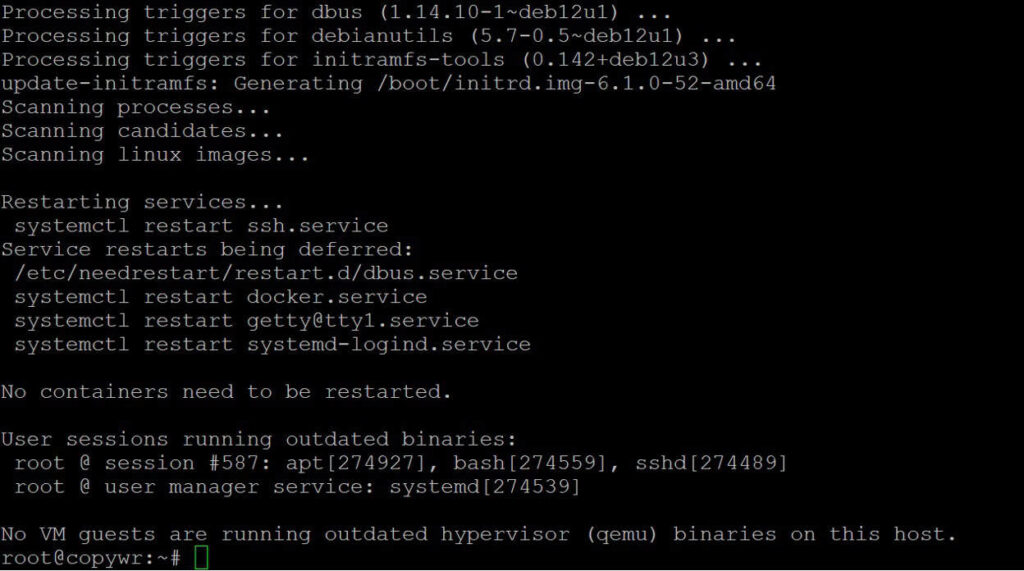
ማንኛውንም ነገር ከመጫንዎ በፊት የጥቅሉን ዝርዝር ያድሱ እና የተጫኑ ፓኬጆችን ያሻሽሉ፡
apt update -y && apt upgrade -yይህ የከርነሉን ማሻሻያ ካደረገ፣ በክፍል 3 ውስጥ የAmneziaWG የከርነል ሞጁልን ከመገንባትዎ በፊት እንደገና ያስጀምሩ፣ አለበለዚያ DKMS በተሳሳተ የከርነል ራስጌዎች ላይ ሊገነባ ይችላል እና ሞጁሉ ሊጫን አይችልም። (ስለ አፕት እና የሊኑክስ ፓኬጅ አስተዳዳሪዎች እንዴት እንደሚሰሩ ለማደስ፣ የሊኑክስ ፓኬጅ አስተዳዳሪዎችን ይመልከቱ ።) ያረጋግጡ
cat /var/run/reboot-required
የአይፒ ማስተላለፍን አንቃ
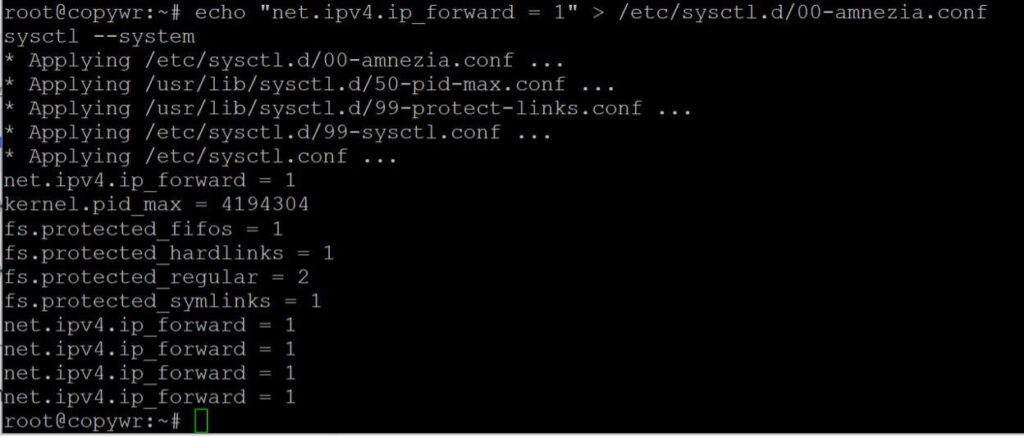
ይህ ቅንብር አገልጋዩ የደንበኞችን ፓኬቶች ወደ ኢንተርኔት እንዲያስተላልፍ ያስችለዋል - ያለሱ፣ ዋሻው ይመጣል ነገር ግን ምንም ትራፊክ አያልፈውም።
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
የመጀመሪያው ትዕዛዝ የተወሰነ የውቅር ፋይል ይፈጥራል፤ ሁለተኛው ደግሞ አገልጋዩን ዳግም ሳያስነሳ ይተገብረዋል።
ፋየርዎልን (UFW) ያዋቅሩ
ስለ UFW ደንቦች የበለጠ ለማወቅ፣ በሊኑክስ ላይ ፋየርዎልን ማዋቀርን ይመልከቱ።
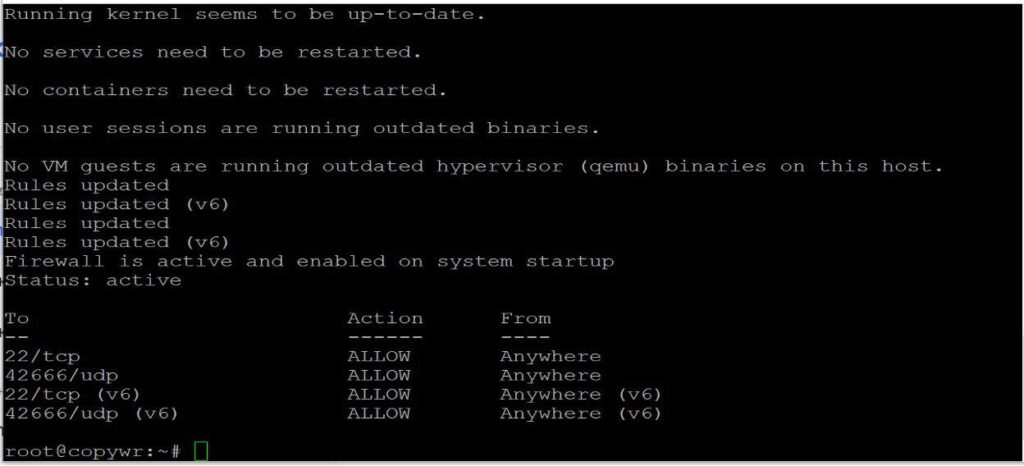
የሚያስፈልጉዎትን ሁለት ወደቦች ይክፈቱ፡ ለSSH 22/tcp (ይህንን ደንብ ይዝለሉ እና ወደ አገልጋዩ የመዳረስ እድልዎን ሊያጡ ይችላሉ) እና 42666/udp፣ AmneziaWG የሚያዳምጠው ወደብ።
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ሁለቱም ደንቦች በ ufw ሁኔታ ውፅዓት ውስጥ እንደ ALLOW መታየት አለባቸው።
አምኔዚያዊጂ (AmneziaWG) መጫን
ዴቢያን የኡቡንቱን አይነት PPAዎችን በቀጥታ አይደግፍም፣ ስለዚህ ማከማቻው ከ add-apt-repository ጋር ከመጨመር ይልቅ በእጅ መታከል አለበት። ይህ በኡቡንቱ ላይ በተመሳሳይ መንገድ ይሰራል።
ማከማቻውን በእጅ ያክሉ
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listየጂፒጂ ፊርማ ቁልፍን ያክሉ
የተቋረጠውን የአፕት-ኪ ትዕዛዝ ከመጠቀም ይልቅ የዴርሞሬድ ኪሪንግ ፋይል ይጠቀሙ እና የPPA እውነተኛ ፊርማ ቁልፍ (የጣት አሻራ 75C9DD72C799870E310542E24166F2C257290828) ያግኙ።
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
አዘምን እና ጫን
apt update
apt install -y amneziawg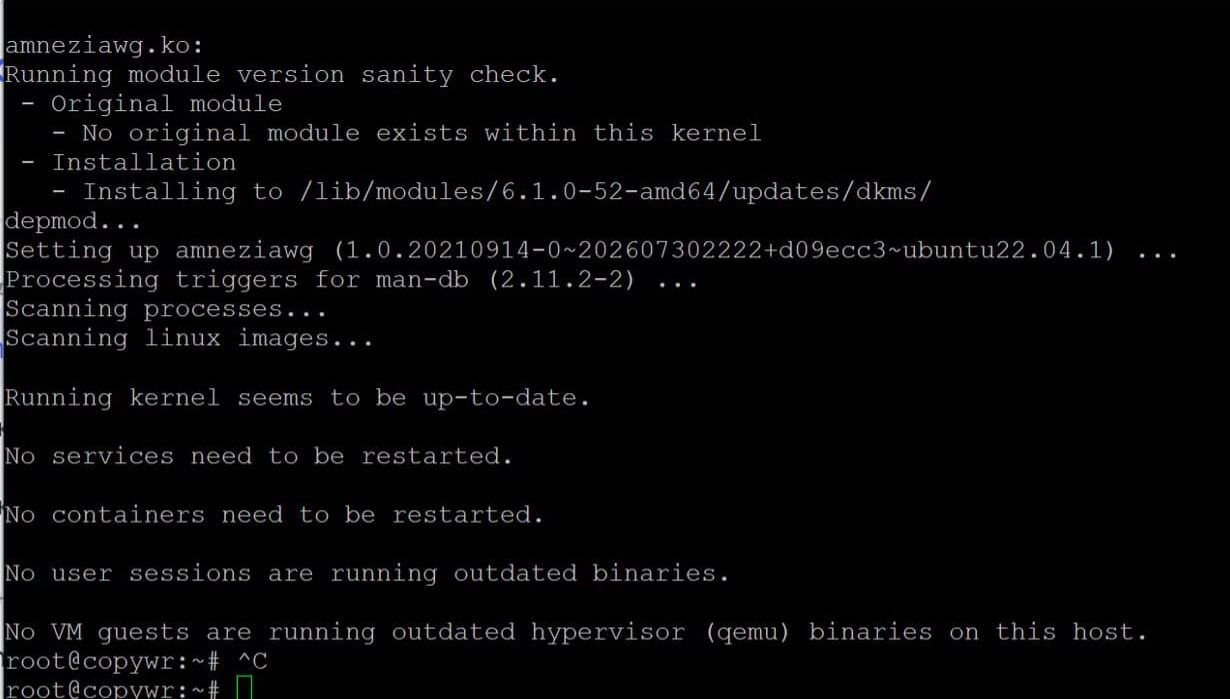
የተጫነውን ሞጁል ያረጋግጡ
modprobe amneziawg
lsmod | grep amnezia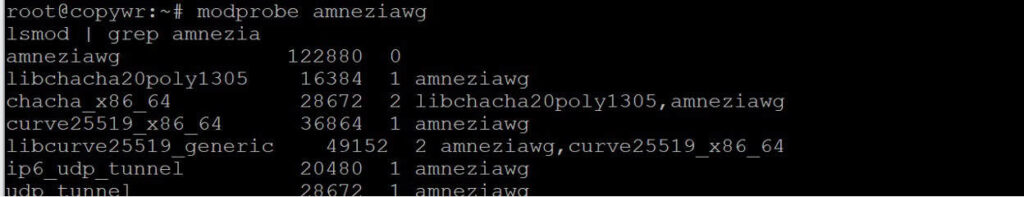
የአገልጋይ እና የደንበኛ ውቅር ማመንጨት
የረዳት መገልገያዎችን ይጫኑ
የ qrcode ጥገኝነትን ይጫኑ፣ ከዚያ የተወሰነ የስራ ማውጫ ይፍጠሩ እና የማህበረሰብ ውቅር-ጄኔሬተር ስክሪፕትን ወደ እሱ ያውርዱት፡
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
python3-qrcode በዲስትሮዎ ማከማቻ ላይ የማይገኝ ከሆነ፣ ወደ pip3 install qrcode --break-system-packages ይመለሱ (ባንዲራው በDebian 12+/Ubuntu 24.04 ላይ ያስፈልጋል፣ ይህም በነባሪነት የማይተዳደሩ የpip ጭነቶችን ያግዳል)። ሁለቱንም ጭነቶች አያሂዱ - አንዱን ይምረጡ።
የአገልጋይ ውቅር ይፍጠሩ
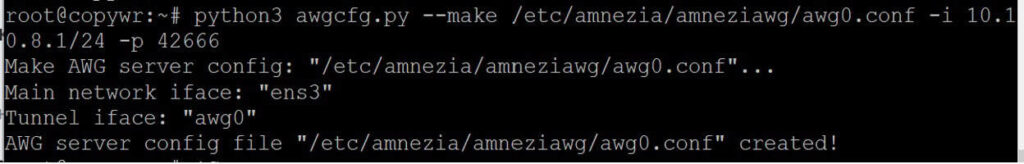
/etc/amnezia/amneziawg/awg0.conf ፍጠር። የዋሻውን ውስጣዊ ንዑስ መረብ እና የUDP ወደብ በነባሪነት መተው ወይም የራስዎን ማዋቀር ትችላለህ፦
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
የ-i ባንዲራ የዋሻውን ውስጣዊ የአውታረ መረብ አድራሻ እና ጭምብል ያዘጋጃል፤ -p የአገልጋዩን የ UDP ወደብ ያዘጋጃል (በደረጃ 2.3 የተከፈተው ተመሳሳይ ነው)።
የደንበኛ-ውቅር አብነት ይፍጠሩ
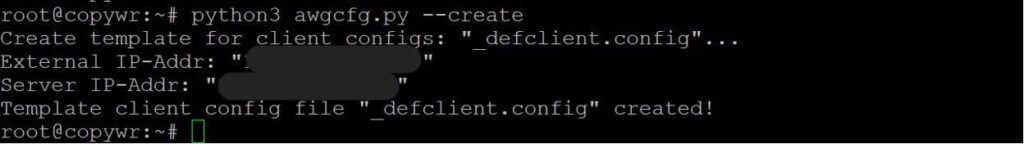
python3 awgcfg.py --createይህ አብነት የግለሰብ ደንበኛ ውቅሮች ከተገነቡበት ተመሳሳይ አቃፊ ውስጥ ያስቀምጣል - አስቀድሞ የአገልጋዩን የህዝብ ቁልፍ፣ የአይፒ አድራሻውን እና አምኔዚያደብሊውጂግን ከመደበኛው ዋይርጋርድ የሚለዩትን የመደበቂያ መለኪያዎች (Jc፣ Jmin፣ Jmax፣ S1፣ S2፣ H1–H4) ያካትታል።
ደንበኞችን ያክሉ
በአንድ መሣሪያ አንድ ግቤት ይፍጠሩ - ስሙ ማንኛውንም ሊሆን ይችላል፣ ለምሳሌ የመሣሪያው ስም፡
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"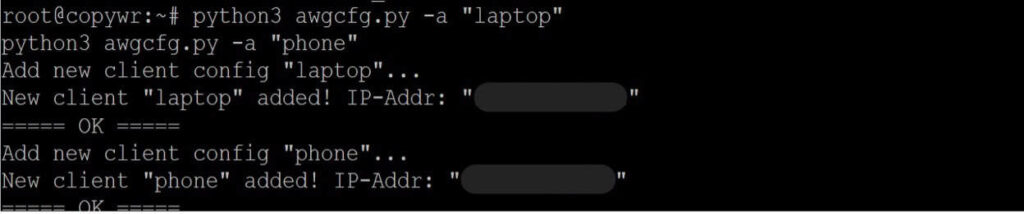
የደንበኛ ፋይሎችን እና የQR ኮዶችን ይፍጠሩ
python3 awgcfg.py -c -qየ~/awg አቃፊ አሁን እንደ laptop.conf እና phone.conf ያሉ ፋይሎችን ይይዛል፣ እንዲሁም በቀጥታ ወደ ሞባይል መተግበሪያ መቃኘት የሚችሉ የPNG QR ኮዶችን ያካትታል።
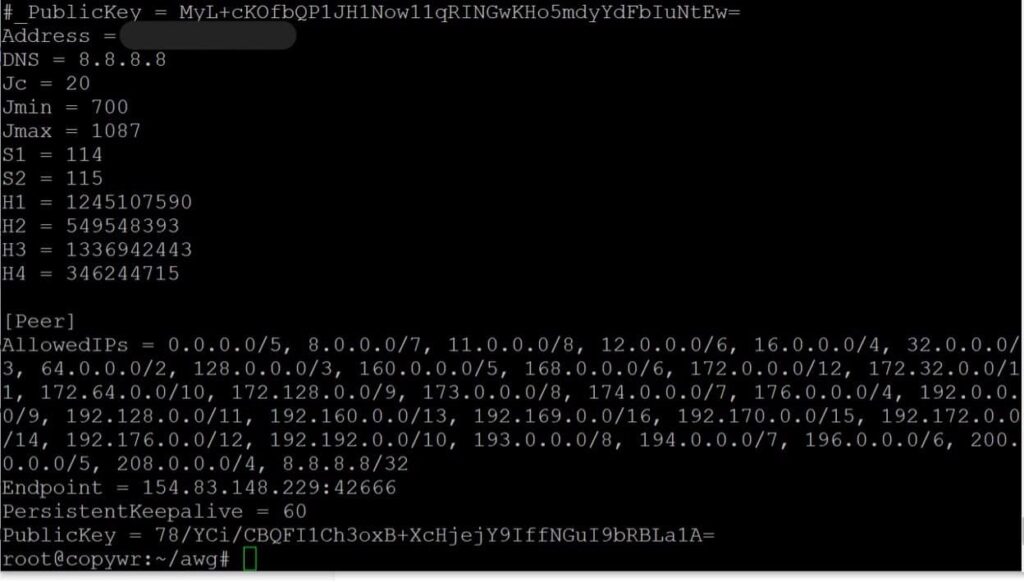
የ~/awg አቃፊ አሁን እንደ laptop.conf እና phone.conf ያሉ ፋይሎችን ይይዛል፣ እንዲሁም በቀጥታ ወደ ሞባይል መተግበሪያ መቃኘት የሚችሉ የPNG QR ኮዶችን ያካትታል።
አገልግሎቱን መጀመር እና ራስ-ሰር ጅምርን ማንቃት
የ awg0 በይነገጽን አምጡና ዳግም ሲነሳ በራስ-ሰር እንዲጀምር ያንቁት፦
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
ሁኔታው ሲነሳ አሃዱ ከነቃ ንቁ (ወጥቷል) ማሳየት አለበት። ኮንሶሉ ምዝግብ ማስታወሻዎችን እያሳየ "ተንጠልጥሎ" ከታየ ለመውጣት Q ን ይጫኑ።
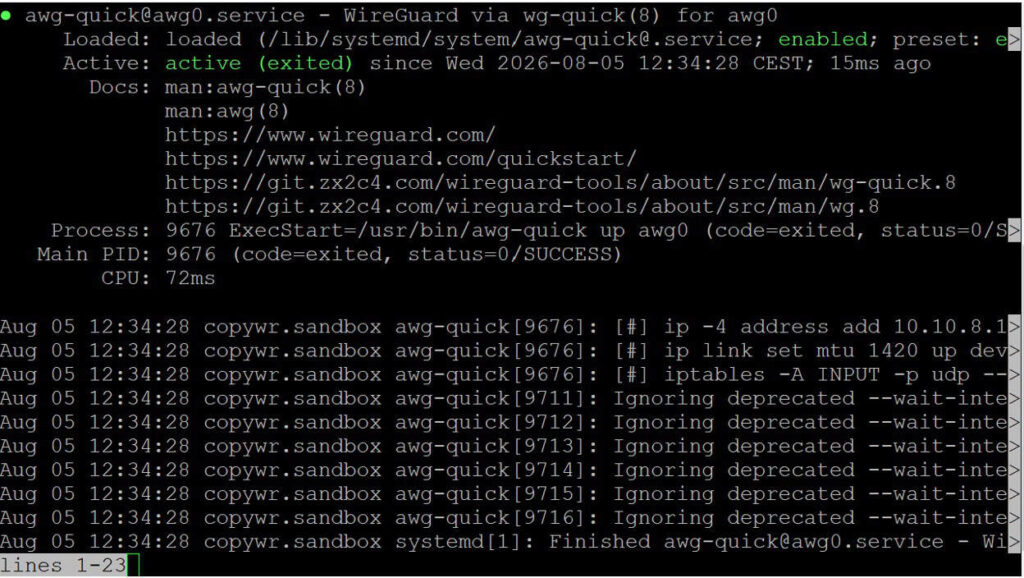
የንቁ አቻዎችን እና የአቻ ትራፊክ ዝርዝርን በሚከተለው ያረጋግጡ፦
awg show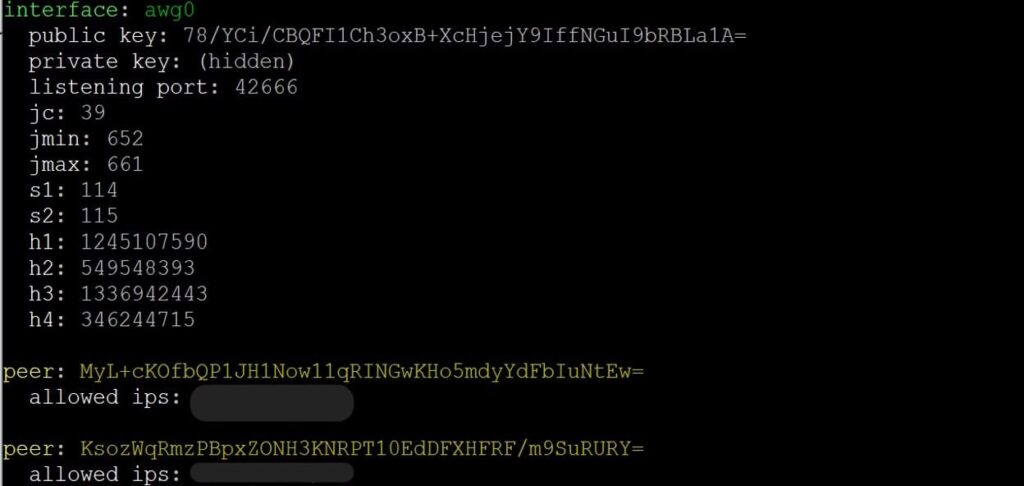
ከዊንዶውስ በመገናኘት ላይ
በዚህ ክፍል ውስጥ ያለው ነገር ሁሉ የሚከናወነው በዊንዶውስ ፒሲዎ ላይ ነው፣ በSSH በኩል አይደለም - የቪፒኤን ደንበኛው በትክክል ዋሻውን በሚጠቀምበት መሣሪያ ላይ መጫን አለበት። አገልጋዩን የሚነካው ብቸኛው እርምጃ በ6.2 ውስጥ ያለው የscp ማውረድ ነው፣ እና ያ ትዕዛዝ እንኳን በፒሲዎ ላይ ይፃፋል፣ አገልጋዩ አስቀድሞ በክፍል 4 የፈጠረውን ፋይል ይጎትታል።
ደንበኛው ይጫኑ
አምኔዚያደብሊውጂ (AmneziaWG) ለዊንዶውስ የተዘጋጀ መተግበሪያ አለው - በይነገጹ መደበኛውን የWireGuard ደንበኛ የሚያንፀባርቅ ቢሆንም የድፍረት መለኪያዎችን ይረዳል። ጫኚውን ከፕሮጀክቱ ኦፊሴላዊ ማከማቻ ያውርዱ፡
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
ከላይ ያለው አገናኝ የሚጠበቀው የዊንዶውስ ደንበኛ የልቀት ገጽ ነው - የቅርብ ጊዜውን .msi/.exe ንብረት ከዚያ ያውርዱ። ይህ በአሳሽዎ ውስጥ የሚከፈት ገጽ ነው፣ ወደ ተርሚናል ለመለጠፍ ትዕዛዝ አይደለም።
ጫኚውን ያሂዱ እና በቅንብሮች ዊዛርድ ውስጥ ይሂዱ፤ ነባሪዎቹ መለወጥ አያስፈልጋቸውም።
ውቅሩን አስመጣ
የደንበኛ ውቅር ፋይሉን ከአገልጋዩ ወደ ኮምፒውተርዎ ይቅዱ - ቀላሉ መንገድ scp ነው፣ በኮምፒውተርዎ ላይ በ PowerShell ውስጥ ያሂዱ፣ አገልጋዩ አይደለም፡
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .በAmneziaWG መተግበሪያ ውስጥ "ከፋይል አስመጣ ዋሻ(ዎችን)" የሚለውን ጠቅ ያድርጉ፣ laptop.confን ይምረጡ እና ከአዲሱ ዋሻ አጠገብ ያለውን መቀያየሪያ ያብሩ።
ከ macOS ጋር በመገናኘት ላይ
ሁለት የሚደገፉ አማራጮች አሉ፦
- አምኔዚያደብሊውጂ (ማክ አፕ ስቶር)፦ ቀላል ክብደት ያለው ደንበኛ፣ በmacOS 12 እና ከዚያ በኋላ ላይ የሚሰራ። "AmneziaWG"ን በApp Store ውስጥ ይፈልጉ፣ ይጫኑት፣ ከዚያም "ከፋይል አስመጣ ዋሻ(ዎች)" የሚለውን ይጠቀሙ እና የእርስዎን .conf ፋይል ይምረጡ - ልክ እንደ Windows ደንበኛው የስራ ፍሰት።
- አምኔዚያቪፒኤን (ሙሉ መተግበሪያ፣ macOS 14+): ቀላል ክብደት ካለው አምኔዚያዊጂ-ብቻ ደንበኛ ይልቅ ሙሉውን የAmnezia መተግበሪያ መጠቀም የሚመርጡ ከሆነ .pkg ን ከgithub.com/amnezia-vpn/amnezia-client/releases/latest ያውርዱ።
አስፈላጊ ከሆነ በመጀመሪያ የደንበኛውን ውቅር ይቅዱ፣ ልክ በደረጃ 6.2 ላይ እንደሚታየው፡
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .ከሊኑክስ ጋር በመገናኘት ላይ
በሊኑክስ ዴስክቶፕ ወይም ላፕቶፕ ላይ ሁለት አማራጮች አሉዎት፦
- GUI: ሙሉውን የAmneziaVPN ዴስክቶፕ ደንበኛ ከgithub.com/amnezia-vpn/amnezia-client/releases ይጫኑ፣ ከዚያም የ.conf ፋይሉን በዊንዶውስ/ማክኦስ ላይ እንዳለው በተመሳሳይ መንገድ ያስመጡ።
- CLI፣ በአገልጋዩ ላይ ጥቅም ላይ የዋሉትን ተመሳሳይ የamneziawg-tools በመጠቀም (awg / awg-quick)፦
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
ለማቋረጥ ይህንን ኮድ ያሂዱ።
awg-quick down awg0 ዋሻውን ሲገቡ በራስ-ሰር ለማምጣት፣ እንደ አገልግሎት ያንቁት፦
systemctl enable --now awg-quick@awg0ግንኙነቱን ማረጋገጥ
ዋሻው ከክፍል 6፣ 7 ወይም 8 ጀምሮ ሲነቃ፣ ወደራስዎ መሳሪያ ይመለሱ (የSSH ክፍለ ጊዜ ሳይሆን) እና በአሳሽ ውስጥ ማንኛውንም “የእኔ አይፒ ምንድን ነው” ቼከር ይክፈቱ - የሚታየው አድራሻ ከVPS የአይፒ አድራሻዎ ጋር መዛመድ አለበት። በምትኩ ከSSH ክፍለ ጊዜ ውስጥ ለማረጋገጥ፣ በአገልጋዩ ላይ awg show ን ያሂዱ እና የደንበኛው አቻ የቅርብ ጊዜ የእጅ መጨባበጥ እና ዜሮ ያልሆነ ትራፊክ ማሳየቱን ያረጋግጡ።
ማጣቀሻ:
|
መስክ |
ዋጋ |
|
አድራሻ |
YOUR_TUNNEL_IP (የደንበኛው አድራሻ በዋሻው ውስጥ፣ ለምሳሌ 10.10.8.2/32 — ደንበኛው በደረጃ 4.4 ሲታከል በራስ-ሰር ይመደባል) |
|
የመጨረሻ ነጥብ |
የእርስዎ_Server_IP:42666 (የአገልጋይ ውጫዊ የአይፒ አድራሻ እና ደንበኛው የሚገናኝበት የUDP ወደብ።) |
|
ዲ ኤን ኤስ |
8.8.8.8 |
|
ጄሲ / ጄሚን / ጄማክስ |
ከእጅ መጨባበጥ በፊት የተላኩ "ቆሻሻ" ፓኬቶች ብዛት እና መጠን - ግንኙነቱን ሳያቋርጡ በአገልጋይ እና በደንበኛ መካከል ሊለያይ ይችላል |
|
S1/S2 |
የእጅ መጨባበጥ ፓዲንግ መስኮች መጠን - በአገልጋይ እና በእያንዳንዱ ደንበኛ መካከል ባይት-ለ-ባይት ማዛመድ አለበት |
|
H1 – H4 |
ፕሮቶኮሉን እንደ ተራ ትራፊክ የሚሸፍኑ የፓኬት አይነት ራስጌዎች - በትክክል መዛመድ አለባቸው፣ እና እርስ በእርስ የተለዩ መሆን አለባቸው። |
በሁለቱም የዋሻው ጫፎች ላይ S1/S2 እና H1–H4 ብቻ ተመሳሳይ መሆን አለባቸው፤ Jc፣ Jmin እና Jmax እያንዳንዱ ጎን የራሱን የቆሻሻ መጣያ ትራፊክ እንዴት እንደሚሸፍን ብቻ ነው የሚያመለክቱት፣ ስለዚህ የደንበኛው እና የአገልጋይ እሴቶች ከላይ ባለው ምሳሌ ላይ እንደሚታየው በሕጋዊ መንገድ ሊለያዩ ይችላሉ።
መደምደሚያ
ይህንን መመሪያ መከተል የእርስዎ VPS የራሱን የAmneziaWG አገልጋይ እንዲያስኬድ ያደርገዋል፡- ከትራፊክ መደበቅ ጋር የሚስማማ የWireGuard ተኳሃኝ ፕሮቶኮል ሲሆን ይህም ለዲፒአይ ሲስተሞች ከ WireGuard ይልቅ ከተለመደው የUDP ትራፊክ ለመለየት በጣም ከባድ ነው። አገልግሎቱ እንደ ሲስተምድ ዩኒት awg-quick@awg0 ሆኖ ይሰራል እና ያለእርስዎ እርምጃ የአገልጋይ ዳግም ማስነሳት ይተርፋል።
በ~/awg ውስጥ ያሉት የ.conf ፋይሎች እና የQR ኮዶች ከዊንዶውስ ደንበኛ ጋር ብቻ ሳይሆን ለአንድሮይድ፣ ለ iOS፣ ለማክኦኤስ እና ለሊኑክስ ወደ AmneziaWG ወይም Amnezia መተግበሪያዎች እንዲሁም ለKeenetic እና OpenWrt ራውተሮች ሊመጡ ይችላሉ።
ደረጃዎችን 4.4–4.5 (python3 awgcfg.py -a "name"፣ ከዚያም awgcfg.py -c -q) በመድገም እና በsystemctl restart [email protected] አማካኝነት በይነገጹን እንደገና በማስጀመር በማንኛውም ጊዜ አዳዲስ ደንበኞችን ያክሉ ።
አገልጋዩ ሲሰራ ሊከተሏቸው የሚገቡ ጥቂት ልማዶች፡
- ስርዓቱን እንደታሸገ ያቆዩት። በየጊዜው apt update -y && apt upgrade -yን እንደገና ያሂዱ፣ እና DKMS የamneziawg ሞጁሉን ከአዲሱ ከርነል ጋር እንደገና እንዲገነባ ከከርነል ማሻሻያዎች በኋላ እንደገና ያስጀምሩ።
- ምትኬ አስቀምጥ ~/awg። የእያንዳንዱን ደንበኛ የግል ቁልፍ እና የአገልጋይውን የራሱን የቁልፍ ጥንድ በ awg0.conf ውስጥ ይይዛል፤ እሱን ማጣት ማለት ለእያንዳንዱ መሳሪያ ውቅሮችን እንደገና ማመንጨት ማለት ነው።
- የጠፉ መሳሪያዎችን ወዲያውኑ ይሰርዙ። ተጓዳኝ የሆነውን [Peer] ብሎክ ከ /etc/amnezia/amneziawg/awg0.conf ያስወግዱ እና የsystemctl ዳግም ማስጀመርን ያሂዱ። [ኢሜል የተጠበቀ].
ግንኙነቱ ካልመጣ፣ በቅደም ተከተል ያረጋግጡ፦
- የአገልግሎት ሁኔታ (የሲስተምትል ሁኔታ) [ኢሜል የተጠበቀ])
- የፋየርዎል ደንቦች (የ ufw ሁኔታ - ወደብ 42666/udp ክፍት መሆን አለበት)
- በይነገጹ እንኳን ካልተጀመረ የDKMS/ሞዱል ሁኔታ (dkms ሁኔታ፣ lsmod | grep amnezia)
- በአገልጋዩ ላይ ያሉ ንቁ አቻዎች ዝርዝር (awg show)
- የደንበኛው ውቅር በትክክለኛው የውጫዊ አገልጋይ አይፒ አድራሻ ላይ ያተኩራል
ከመተግበርዎ በፊት AmneziaWGን ከሌሎች አማራጮች ጋር ማወዳደር? በሊኑክስ ላይ የVPN አገልጋይ ማዋቀርን ይመልከቱ፡ PPTP ወይስ OpenVPN? እና በአገልጋይዎ ላይ የWireguard VPNን እንዴት ማዋቀር እንደሚቻል ። ሙሉ የVPN ዋሻ ሳይሆን ቀላል ፕሮክሲ ብቻ የሚያስፈልግዎ ከሆነ፣ በሴንትሮስ/አርችሊኑክስ ላይ የ3ፕሮክሲ ውቅር ቀላል አማራጭ ነው። VPN ከተለቀቀ በኋላ ለአጠቃላይ የአገልጋይ ማጠንከሪያ፣ የሊኑክስ ተጠቃሚዎች፡ አስተዳደር እና ፈቃዶችን ይመልከቱ ።
