


Hierdie artikel sal in detail beskryf hoe om Wireguard VPN op u bediener op te stel. Dit kan 'n virtuele of private bediener wees - dit maak nie soveel saak nie.
Hierdie VPN Wireguard-opstellingsgids is ontwerp vir gebruikers wat nie veel ondervinding het nie, so al die stappe sal redelik gedetailleerd wees en gevolg deur skermkiekies.
Verkeer wat deur ons tonnel gaan, sal geïnkripteer word, en die internet sal die IP-adres van ons VPN-bediener vertoon, nie die adres van die verskaffer waardeur ons toegang tot die netwerk verkry nie.
Daar word veronderstel dat jy reeds 'n VPS het. Indien nie, kan jy dit by ons bestel .
Ons sal die Ubuntu 22.04-bedryfstelsel op ons bediener installeer. As jy 'n bediener met 'n ander bedryfstelsel het, kan jy dit maklik herinstalleer deur die instruksies te volg.
So, die bediener met Ubuntu 22.04 OS is gereed, nou koppel ons daaraan via SSH. As jy skielik nog nie vantevore op hierdie protokol afgekom het nie, sal 'n artikel waarin hierdie proses in detail beskryf word, jou help. Die tweede paragraaf van die artikel is vir Linux OS, die derde is vir Windows OS.
Stel Wireguard-bediener op
Na 'n suksesvolle verbinding, sal ek 'n paar opdragte en 'n beskrywing skryf van wat hulle produseer om die proses te verstaan:
Ons werk die lys pakkette in die bewaarplekke op
apt updateHernuwing van pakkette self
apt upgrade -yInstalleer die draadskermpakket
apt install -y wireguardOns konfigurasie sal in die /etc/wireguard/-gids gestoor word, ons moet die gids ingaan:
cd /etc/wireguard/Ons sal 'n publieke en private sleutel vir ons bediener benodig. Ons sal dit genereer nadat ons die regte regte gestel het wanneer lêers en gidse met opdragte geskep word:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Nou stel ons die regte vir die private sleutel in:
chmod 600 privatekeyVoordat ons die konfigurasielêer skep, benodig ons die naam van ons netwerkkoppelvlak. Om dit te ontdek, gebruik die opdrag:
ip aOns benodig die koppelvlak met die IP-adres wat vir die huidige verbinding gebruik word. Dit sal waarskynlik in jou geval ens3 genoem word, maar daar is dalk 'n ander naam.
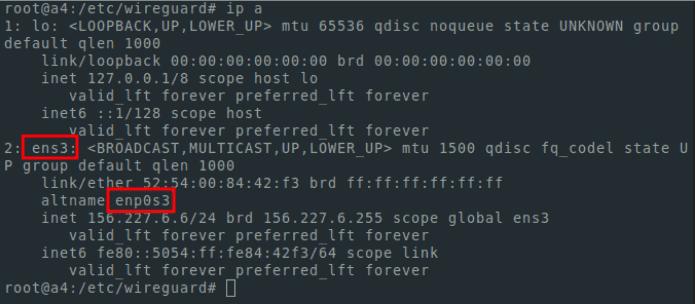
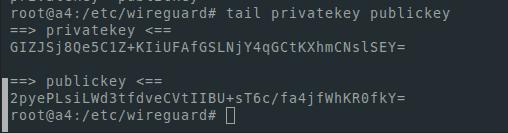
Ons sal ook 'n publieke en private sleutel benodig. Om hulle te vertoon gebruik ek stert
tail privatekey publickeyDit lyk soos volg:
Vir redigering kan jy enige Linux-teksredigeerder gebruik . Ek sal nano gebruik. Om dit te installeer, moet jy die opdrag uitvoer:
apt install -y nanoOns wysig die konfigurasielêer:
nano /etc/wireguard/wg0.confnota
Om die lêer te stoor gebruik ons die ctrl+o knoppie kombinasie
vir uitgang - ctrl+x
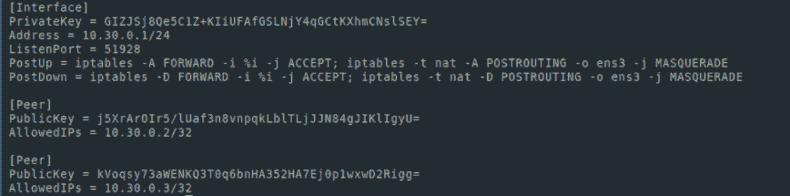
Dit moet so lyk:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
In my geval lyk dit so
Ons skakel ip-aanstuur aan
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Begin draadwagdiens:
systemctl start [email protected]As ons wil hê dat die diens moet begin nadat die bediener herbegin is, doen ons die volgende:
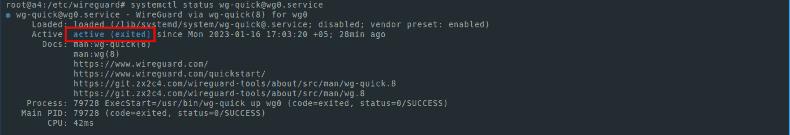
systemctl enable [email protected]Om die diensstatus te sien:
systemctl status [email protected]Die status moet aktief wees soos in die skermkiekie:
As u ons instruksies noukeurig gevolg het, het u op hierdie stadium alles wat u nodig het om die bediener deel van VPN Wireguard te laat werk.
Stel Wireguard-kliënt op
Die enigste ding wat oorbly, is om die kliëntdeel te konfigureer. Byvoorbeeld en eenvoud, ek sal sleutels genereer vir die kliënt deel ook op die bediener. Maar vir sekuriteitsdoeleindes sal dit meer korrek wees om sleutels aan die kliëntkant te genereer. Ek gebruik opdragte vir generering:
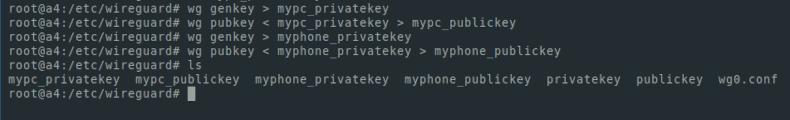
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Ek sal ook sleutels genereer om die VPN op die telefoon te gebruik:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Daar moet kennis geneem word dat dit alles gedoen moet word terwyl dit in die katalogus is
/etc/wireguard/
Jy kan ook in 'n ander katalogus hardloop. Maar vir eenvoud voer ons die instruksies in /etc/wireguard/ uit
Ons gebruik die ls-opdrag om die lêers in 'n gids te lys. Ek het dit so gekry:
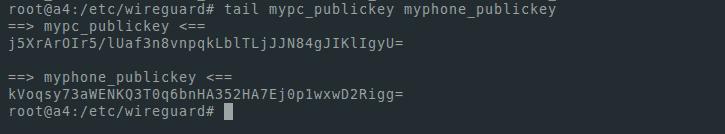
Kom ons vertoon die publieke sleutels op die skerm. Ons sal hulle nodig hê om nodusse by ons netwerk te voeg:
tail mypc_publickey myphone_publickeyVir my lyk dit so:
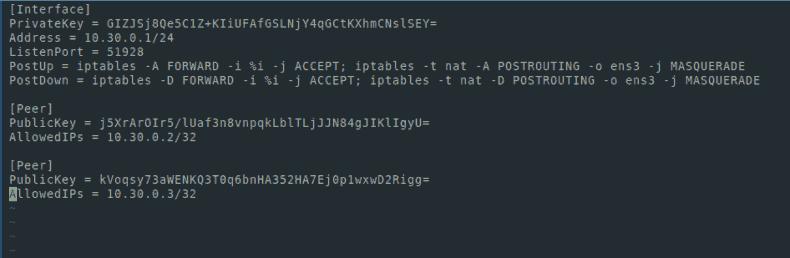
Kom ons wysig ons konfigurasielêer:
nano wg0.confVoeg die volgende lyne by:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
Nou lyk die konfigurasielêer so:
Stoor die lêer en herbegin ons diens:
systemctl restart wg-quick@wg0Kom ons kyk of alles suksesvol was:
systemctl status wg-quick@wg0Die status moet aktief wees
Die herlaai van die diens word elke keer vereis nadat die bedienerkonfigurasielêer (wg0.conf) gewysig is
Vervolgens sal ons konfigurasies vir kliënte skep (in my geval, my rekenaar en foon). Ek sal dieselfde op die bediener doen.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20In die Eindpunt-veld kan jy die bediener se IP-adres sien - dit is die IP-adres wat ons gebruik het om via SSH te verbind. Om die koppelvlakke en adresse te sien, kan jy die ip a-opdrag gebruik.
Stel Wireguard vir selfoon op
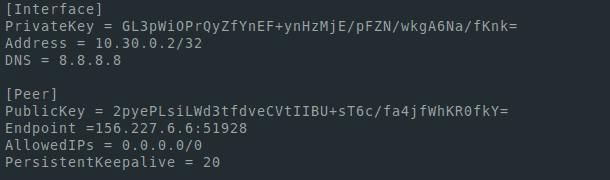
Ons skep 'n soortgelyke konfigurasie vir ons foon. Moet net die adres verander. Vir die rekenaar was dit 10.30.0.2/32, en in die konfigurasie vir die telefoon sal ons 10.30.0.3/32 maak. As ons ook VPN op ander toestelle wil gebruik, moet ons ander adresse by die adresveld in die konfigurasielêers en die wg0.conf-bedienerkonfigurasielêer, die AllowedIPs-veld voeg wanneer konfigurasies geskep word
Lêers lyk so in my geval:
mypc.conf
myfoon.conf
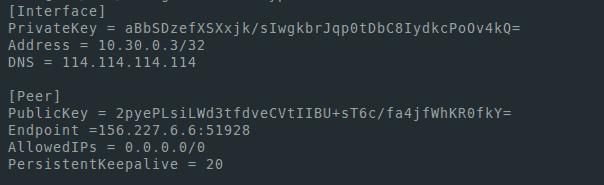
Vir verbinding installeer ons die Wireguard-kliënt https://www.wireguard.com/install/
In die Windows-toepassing voeg ons 'n nuwe tonnel by en voer die konfigurasie in wat in die mypc.conf-lêer geskep is
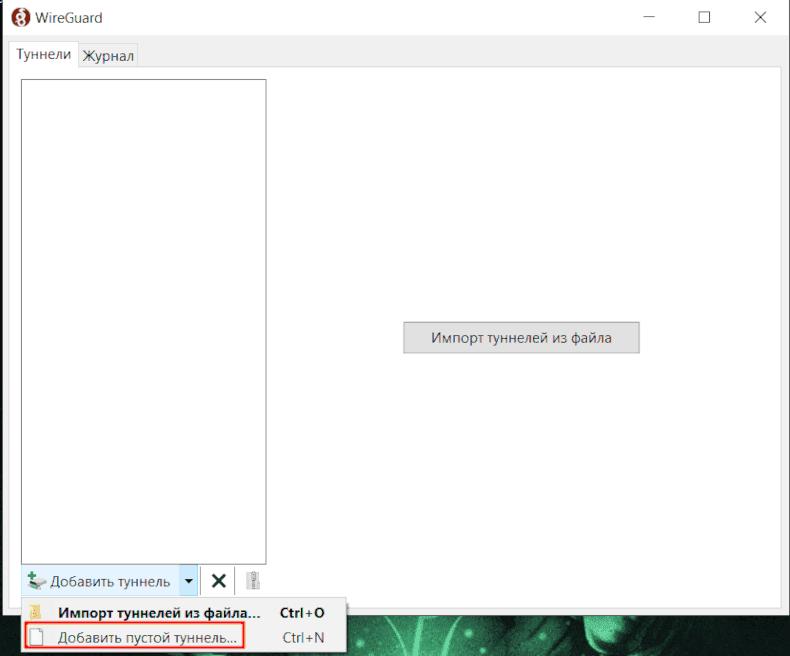
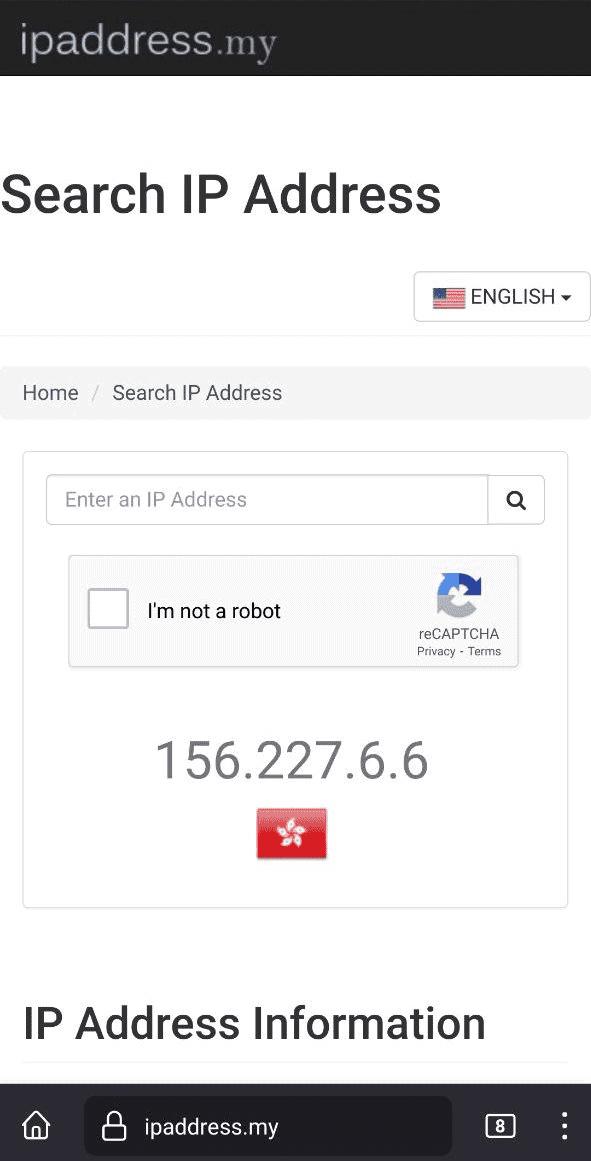
Ons begin die tonnel en gaan na die blaaier na die webwerf wat ons adres vertoon
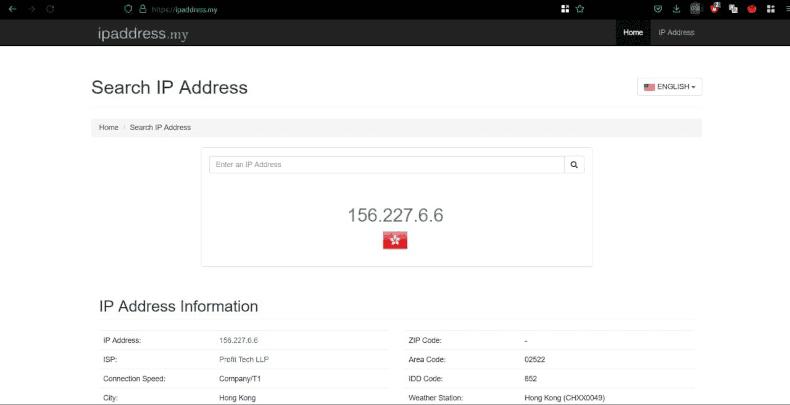
Installeer 'n program om qr-kodes op die bediener te genereer om gerieflik 'n VPN by jou foon te voeg:
apt install -y qrencodeAs u in die konfigurasiegids is, voer die volgende stap uit:
qrencode -t ansiutf8 -r myphone.conf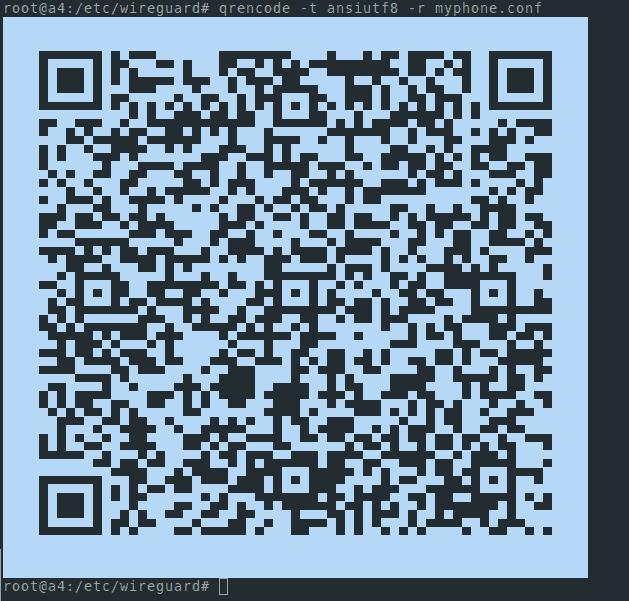
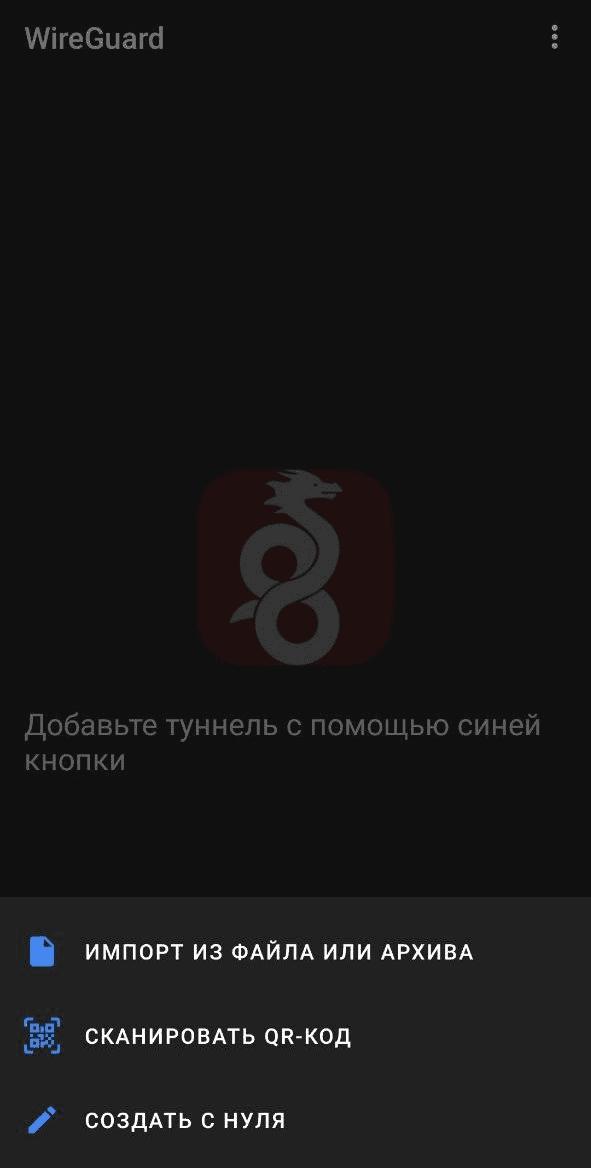
Dan gaan ons die Wireguard-toepassing op die telefoon in, druk + om 'n nuwe tonnel te skep, kies skandeer die QR-kode, skandeer dit, skakel die VPN aan. Vervolgens sal ons seker maak dat ons die adres van ons bediener vertoon deur enige hulpbron te gebruik wat die uitvoer IP-adres vertoon.
Jy het dit gedoen!
