


Vandag is VPN- en proxy-tegnologieë toenemend in aanvraag. Gebruikers gebruik hulle vir veilige internettoegang, omseiling van sensuur en beskerming teen eksterne bedreigings. Wanneer jy aan so 'n bediener koppel, reis al jou verkeer deur 'n geïnkripteerde tonnel, en die bediener word jou poort na die netwerk.
Klassieke protokolle soos OpenVPN of WireGuard presteer goed onder stabiele toestande, maar ly dikwels aan spoeddalings op swak verbindings met hoë pakkieverlies (mobiele netwerke, openbare Wi-Fi, lande met streng sensuur). Dit is waar moderne protokolle soos Hysteria2 en TUIC ter sprake kom. Hulle is bo-op QUIC gebou en bied hoë spoed, lae latensie en effektiewe verkeersverduistering soos gewone HTTPS (HTTP/3).
Hysteria2 gebruik die "Brutale" algoritme, wat die beskikbare bandwydte aggressief benut. TUIC (weergawe 5) word gekenmerk deur minimale oorhoofse koste, uitstekende UDP-ondersteuning en die vestiging van 0-RTT-verbindings.
In hierdie artikel gaan ons deur die opstelling van die bediener op Ubuntu/Debian en die verbinding vanaf Windows.
Wat jy nodig het: 'n VPS wat Ubuntu 22.04/24.04 of Debian 12 gebruik, root-toegang en die bediener se IP-adres. Geen domein is nodig nie.
Koppel aan die bediener
Windows (PuTTY): maak PuTTY oop, voer YOUR_SERVER_IP as die gasheer in, 22 as die poort, en meld aan as root met die wagwoord van jou VPS-verskaffer se e-posadres.
Linux/macOS (terminaal):
ssh root@YOUR_SERVER_IPAlle bevele hieronder word op die bediener uitgevoer, in dieselfde sessie.
Bedienervoorbereiding (Ubuntu / Debian)
Aktiveer IP-aanstuur
Dit laat die bediener toe om kliëntpakkette verder na die internet aan te stuur.
nano /etc/sysctl.confVoer 'n wagwoord in of skep dit (gebruik slegs Engelse letters en syfers, geen spasies nie).
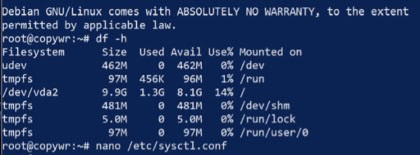
Soek en ontkommenteer (verwyder die # aan die begin) of voeg die volgende reël by:
net.ipv4.ip_forward=1
Stoor die lêer (Ctrl+O, Enter) en sluit af (Ctrl+X). Pas die veranderinge toe sonder om te herbegin:
sysctl -pNAT-opstelling (vermomming)
Hierdie instelling laat kliënte toe om toegang tot die internet te verkry deur jou bediener te gebruik deur sy IP-adres te gebruik.
Vind uit wat die naam van jou eksterne netwerkkoppelvlak is (die een wat na die internet wys):
ip link show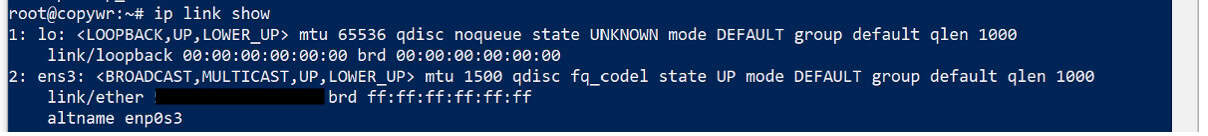
Gewoonlik is dit eth0, ens3, of enp1s0. Kopieer of onthou dit, en voeg dan die maskerreël by iptables — vervang eth0 met jou eie koppelvlaknaam:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Stoor iptables-reëls
Om te verhoed dat die reëls na 'n bedienerherlaai herstel word, moet hulle gestoor word.
apt update
apt install iptables-persistent -y
netfilter-persistent save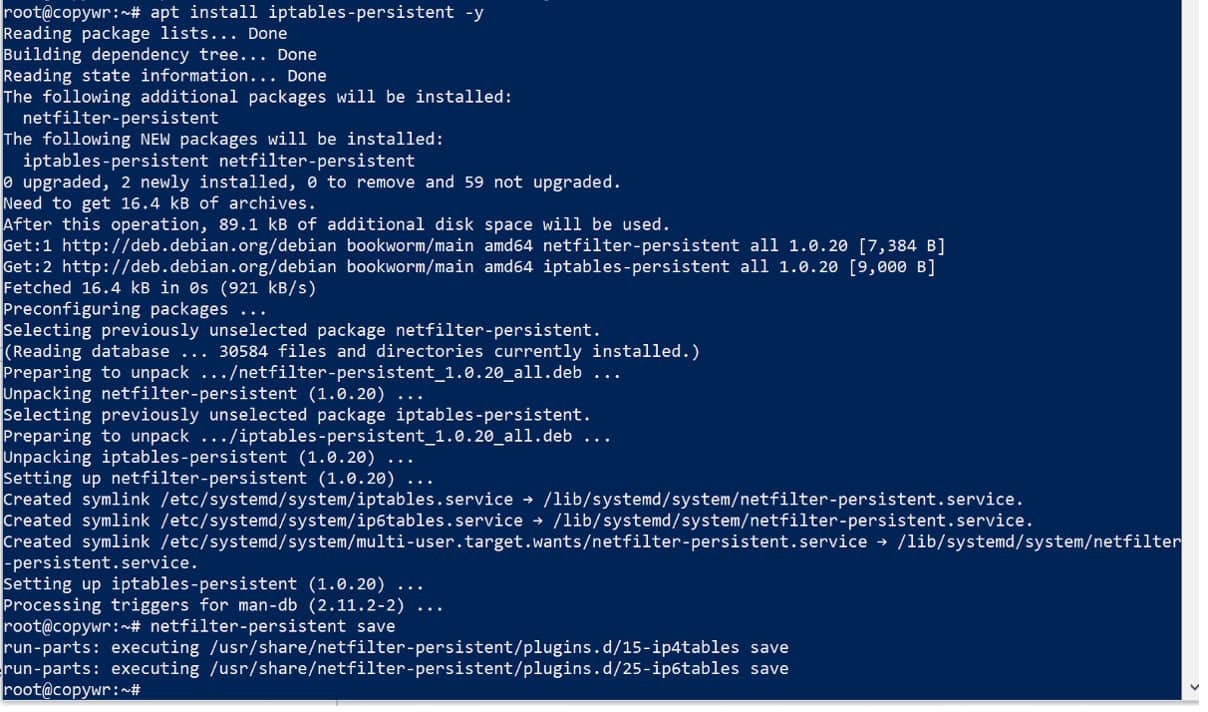
Tydens installasie mag jy 'n versoek sien om die huidige IPv4/IPv6-reëls te stoor — antwoord albei kere "Ja".
Firewall-opstelling (UFW)
Ons maak al die poorte wat ons nodig het dadelik oop, so daar is geen nodigheid om later na hierdie stap terug te keer nie: 22 vir SSH (as jy dit oorslaan, sal jy van die bediener uitgesluit word), 443/udp vir Hysteria2, en 8443/udp vir TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Die uitvoer van ufw status behoort al drie reëls as aktief te lys.
Histerie2
Die installering van die Hysteria2-bediener
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
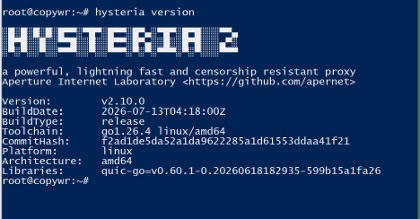
Maak seker dat die weergawe-uitvoer sonder foute verskyn — dit bevestig dat die binêre lêer korrek werk.
Skep 'n selfgetekende SSL-sertifikaat
Ons benodig ons eie enkripsiesleutels om die verkeer tussen jou rekenaar en die bediener te beskerm. Aangesien ons nie 'n domein het nie, sal ons 'n selfgetekende sertifikaat genereer wat vir 365 dae geldig is. As gevolg hiervan sal jy later "Skip Cert Verify" in die kliënt moet aktiveer.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Beide cert.crt en private.key moet gelys word.
Die skep van die konfigurasielêer
nano /etc/hysteria/config.yamlPlak die volgende en vervang JOU_WAGWOORD met jou eie wagwoord (slegs Engelse letters en syfers, geen spasies nie):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true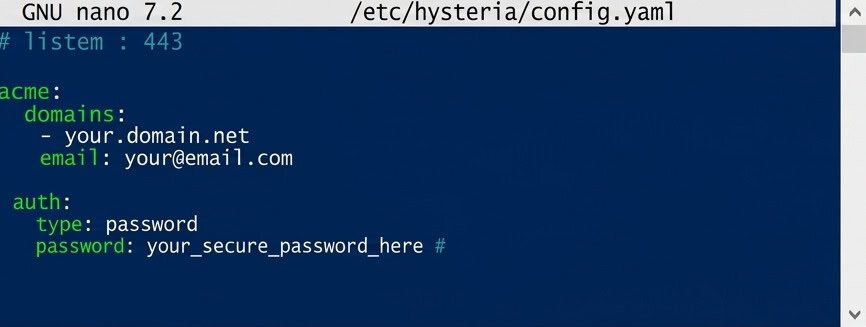
Die maskerblok laat die bediener soos 'n gewone webwerf lyk as iemand sy IP-adres in 'n blaaier oopmaak, eerder as om tekens van 'n instaanbediener te openbaar.
Stoor (Ctrl+O, Enter) en sluit af (Ctrl+X).
Stel outomatiese begin op
nano /etc/systemd/system/hysteria.service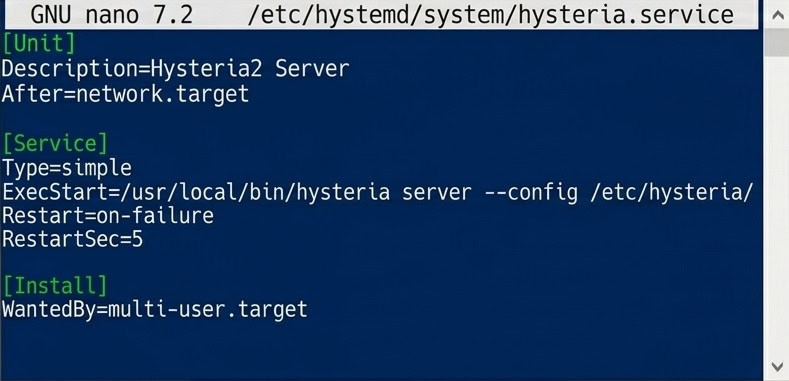
Die systemd-eenheidlêer vir Hysteria2 outobegin.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service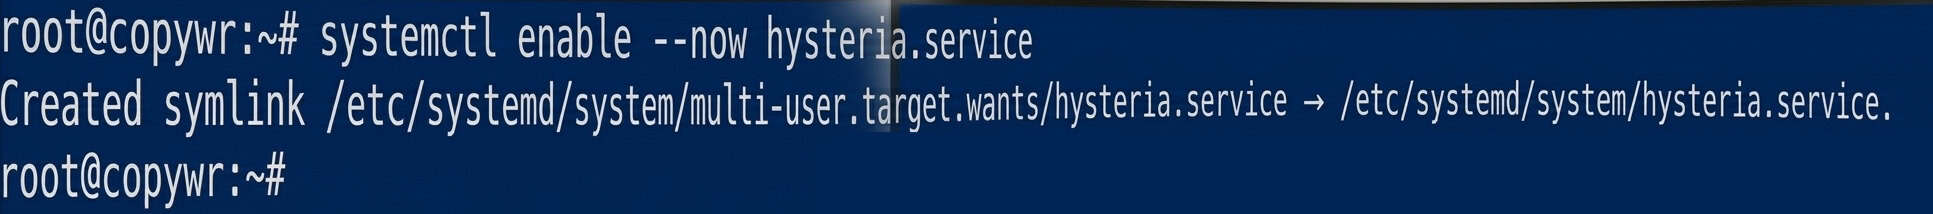
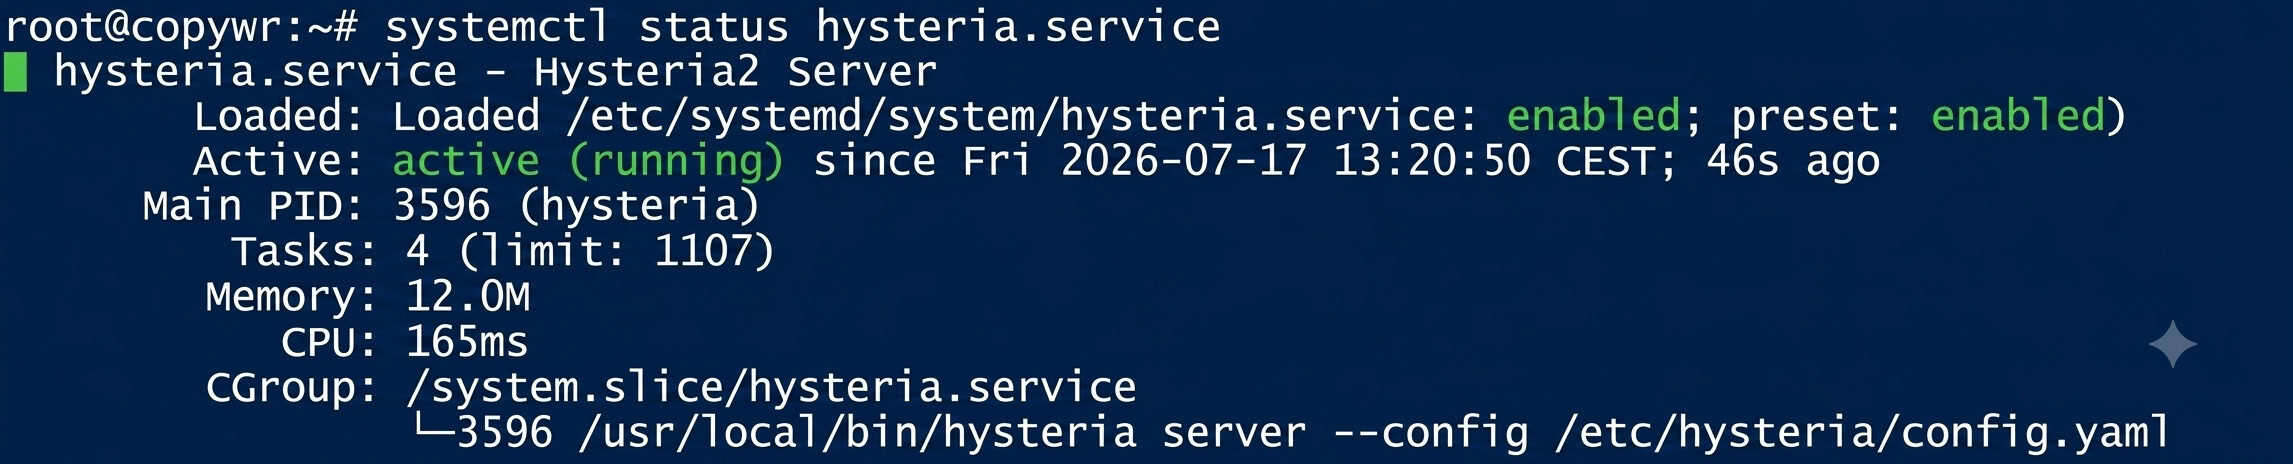
Die status behoort aktief (aan die gang) te wees. Indien die konsole "vas" is in die logboek-aansig, druk Q om dit te verlaat.
TUIC v5
Laai TUIC af en installeer dit
mkdir -p /usr/local/sbin/tuicGaan die beskikbare vrystellings na:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10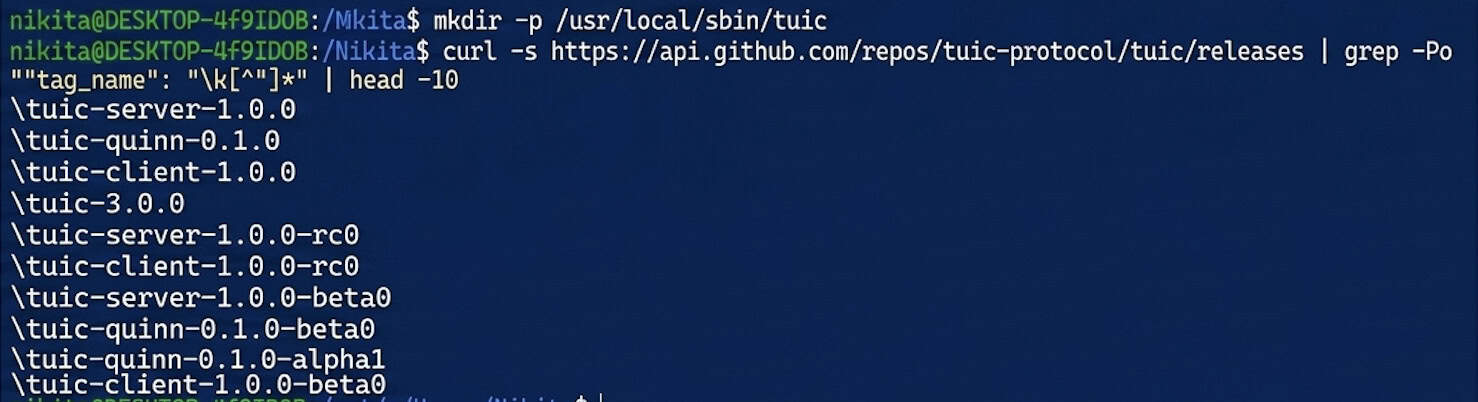
Laai die bedienerbinêre lêer af — vervang die huidige weergawenommer vir 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version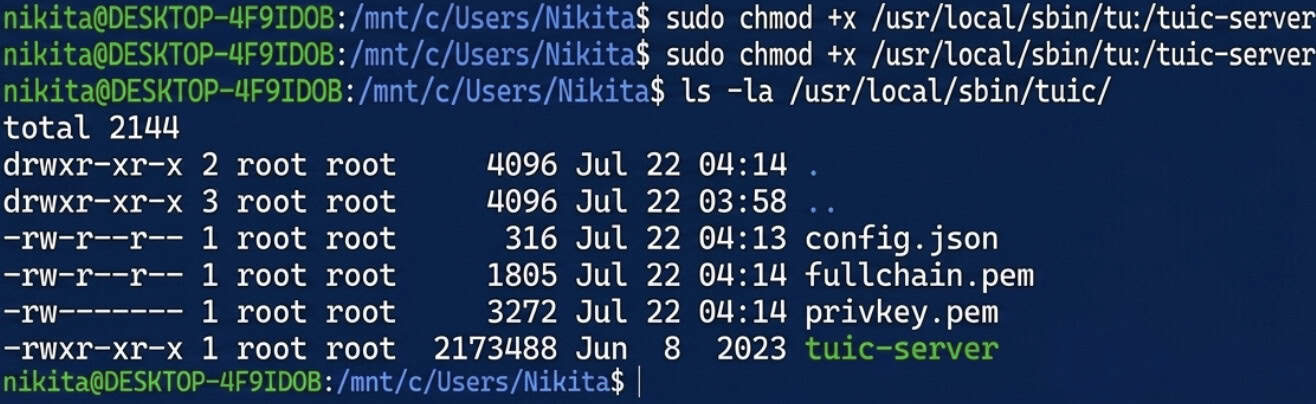
Skep 'n selfgetekende sertifikaat vir TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/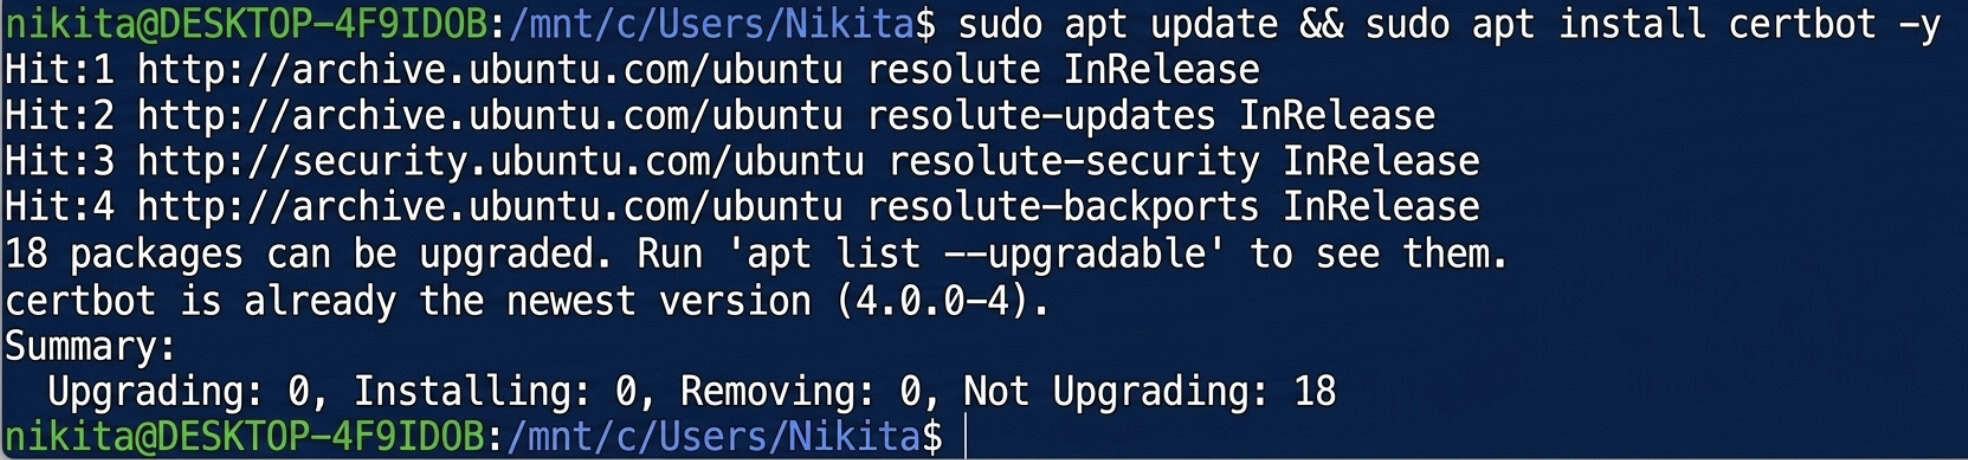
Genereer 'n UUID
apt install uuid-runtime -y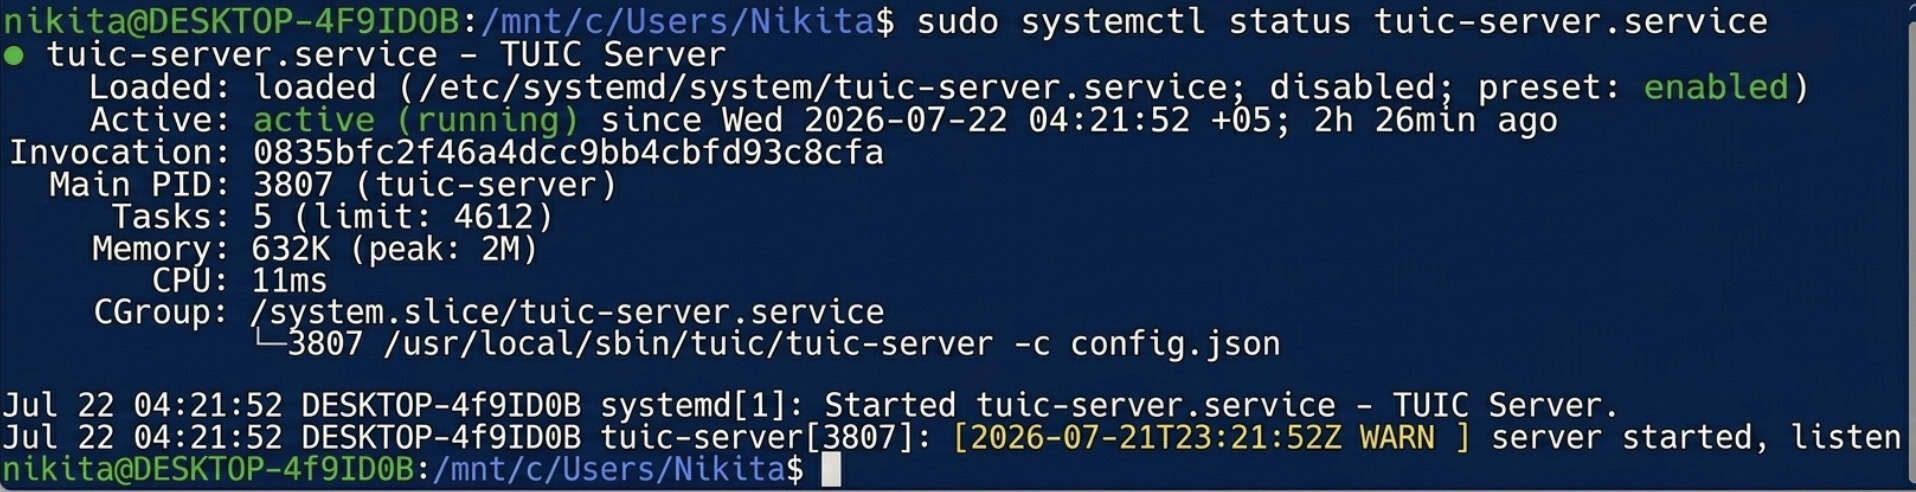
uuidgen
Kopieer die resulterende UUID — jy sal dit beide in die bedienerkonfigurasie hieronder en in die kliëntinstellings benodig.
Die skep van die konfigurasielêer
Die voltooide config.json vir die TUIC-bediener:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}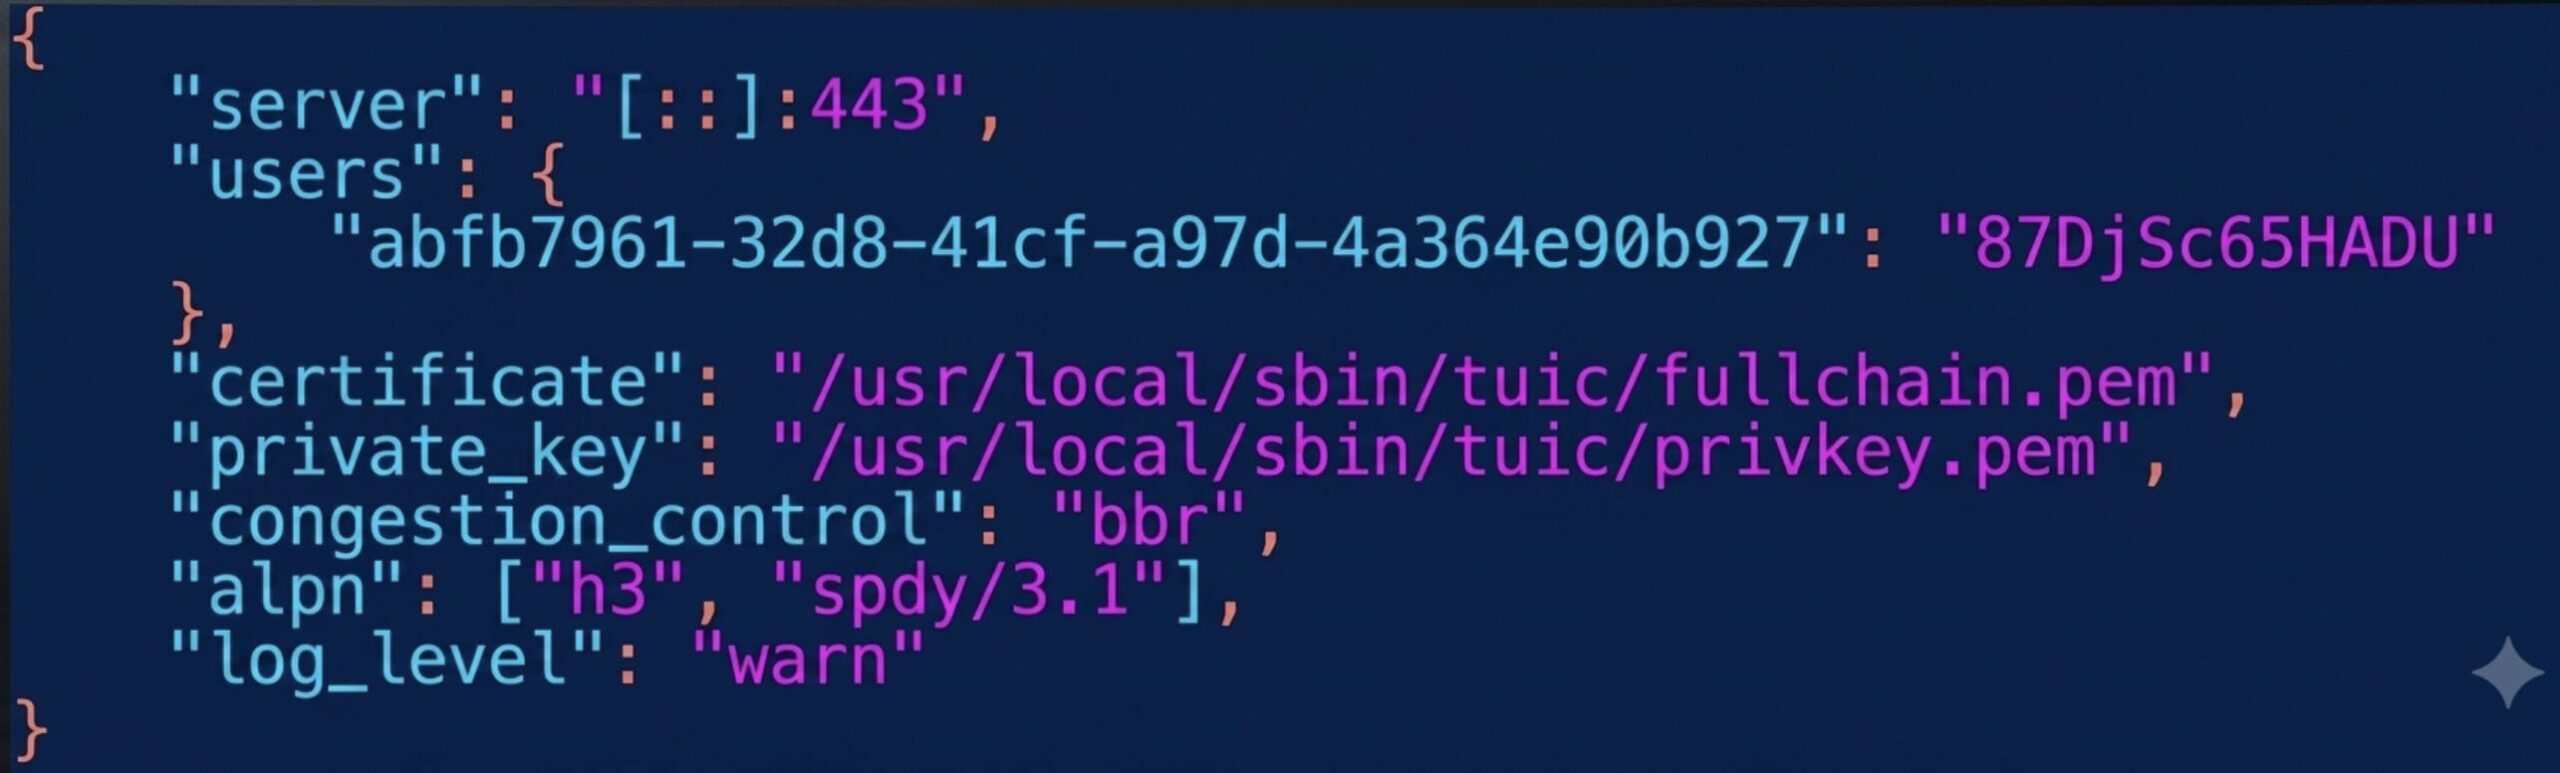
Ons gebruik poort 8443 hier omdat 443 reeds deur Hysteria2 geneem word. Vervang YOUR_UUID met die waarde van stap 4.3 en YOUR_TUIC_PASSWORD met jou eie wagwoord.
Stoor (Ctrl+O, Enter) en sluit af (Ctrl+X).
Toets 'n handmatige aanvang
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json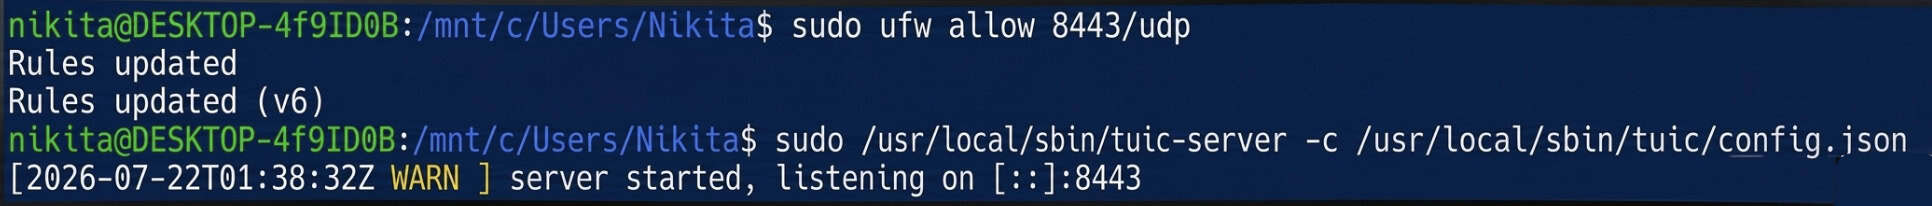
Indien geen foute verskyn nie, is die konfigurasie geldig. Stop dit met Ctrl+C en gaan voort met die opstel van outobegin.
Stel outomatiese begin op
nano /etc/systemd/system/tuic-server.service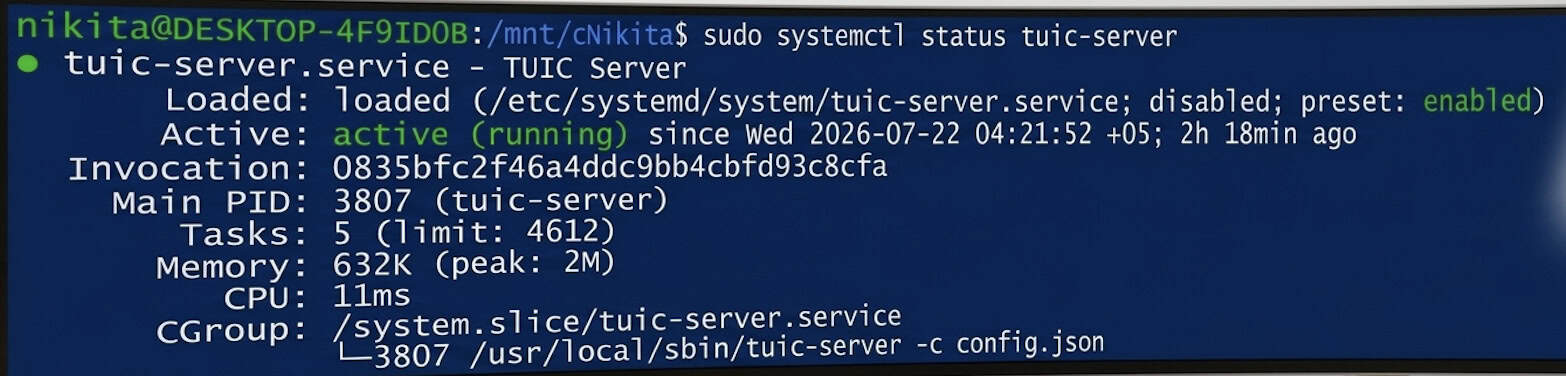
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Die status moet aktief (aan die gang) wys.
Nou loop twee van die beste en vinnigste moderne protokolle parallel op die bediener, beide vermom as gewone QUIC/HTTPS-verkeer: Hysteria2 op die standaardpoort 443/udp, en TUIC v5 op poort 8443/udp.
Koppel vanaf Windows
Installeer Hiddify
Laai Hiddify vir Windows af en installeer dit vanaf die amptelike webwerf: https://hiddify.com. Klik deur die installeerder met "Volgende" / "Installeer". Indien Windows SmartScreen verskyn, kies "Meer inligting" → "Begin in elk geval".
Hysteria2-profiel
Klik + (Nuwe Profiel) → "Handmatige Invoer" → protokol Hysteria2 , en vul in:
|
Veld |
waarde |
|
Profielnaam |
My Hysteria2-bediener |
|
Adres |
JOU_BEDIENER_IP |
|
Port |
443 |
|
Wagwoord |
die wagwoord van stap 3.3 |
|
SNI |
JOU_BEDIENER_IP |
|
Slaan sertifikaatverifikasie oor |
On |
Slaan Sert Verifieer oor moet geaktiveer word omdat die sertifikaat selfgeteken is — daar is geen vertroude sertifikaatowerheid daaragter nie.
TUIC v5-profiel
Klik + (Nuwe Profiel) → "Handmatige Invoer" → protokol TUIC , en vul in:
|
Veld |
waarde |
|
Profielnaam |
My TUIC-bediener |
|
Adres |
JOU_BEDIENER_IP |
|
Port |
8443 |
|
UUID |
die UUID van stap 4.3 |
|
Wagwoord |
die wagwoord van stap 4.4 |
|
Opeenhopingsbeheer |
bbr |
|
SNI |
JOU_BEDIENER_IP |
|
Slaan sertifikaatverifikasie oor |
On |
Verbind en verifieer
Kies 'n profiel en klik dan op die groot ronde "Verbind"-knoppie. Die status behoort na "Verbind" te verander.
Om te bevestig dat die verkeer eintlik deur jou bediener gelei word, maak enige IP-kontrolediens in jou blaaier oop — die adres wat getoon word, moet ooreenstem met JOU_BEDIENER_IP.
Gevolgtrekking
Deur hierdie gids te voltooi, het jy twee hoëspoed-, volgende-generasie protokolle wat parallel op jou bediener loop: Hysteria2 op poort 443/UDP en TUIC v5 op poort 8443/UDP. Beide protokolle verbloem oorgedraagde verkeer as 'n standaard geïnkripteerde QUIC-verbinding (HTTP/3), wat 'n stabiele verbinding verseker, selfs op uiters onstabiele kanale.
Die gekonfigureerde profiele kan nie net op Windows gebruik word nie, maar ook ingevoer word in die Hiddify-mobiele toepassing vir Android of iOS met soortgelyke instellings.
Indien u verbindingsprobleme ondervind, kontroleer eers die diensstatusse met behulp van die systemctl status-opdrag hysteria.service (of tuic-server.service), maak seker dat die brandmuurreëls aktief is ( ufw status ), en dubbelkontroleer dat die IP-adres, UUID en wagwoorde korrek ingevoer is. Let asseblief daarop: uitgereikte selfgetekende sertifikate is 365 dae geldig, dus na presies een jaar moet hulle hernu word met dieselfde openssl req-opdrag.
